최근 금융권 연쇄 해킹에 사용된 인터넷주소(IP) 대부분이 기존 위협정보에 등록되지 않은 것으로 분석됐다. 악성 IP를 차단하는 기존 방식만으로는 대응하기 어려워 비정상적인 정보 조회 등 공격 행위를 탐지하는 보안체계가 중요해진 것이다. 에스투더블유(S2W)는 최근 금융권 침해사고 관련 공격 정보를 분석한 결과를 8일 공개했다. S2W에 따르면 공격자는 해외 임대 서버와 상용 프록시를 번갈아 사용하며 접속 IP를 변경했다. 국내 IP도 활용했으


금융사 보안평가 '실전형' 전환…모의해킹 항목 신설
금융당국이 금융회사 정보보호 수준을 평가할 때 실제 해커의 공격을 가정한 '모의해킹'을 정식 평가수단으로 활용한다. 최근 주요 은행과 저축은행·캐피탈사까지 연쇄적으로 침해사고가 발생한 가운데 금융권 보안감독이 규정 준수 여부를 확인하는 데서 실제 방어능력을 검증하는 방향으로 강화되는 모습이다. 금융위원회가 국회 정무위원회에 제출한 업무현황에 따르면 금융보안원은 지난 6월 24일 상시평가위원회를 열어 모의해킹을 정보보호 상시평가 항목으로 신설했다
-
AI 해킹, 악성 IP 차단만으론 역부족…공격 행위 탐지 중요
-
이억원 금융위원장 “AI 해킹 위협 커지는데 기본 대응 미흡”
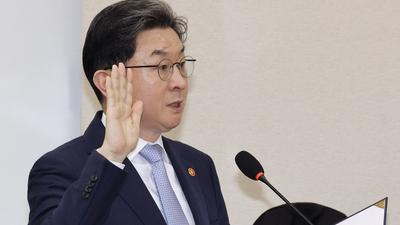
금융당국이 인공지능(AI)을 악용한 사이버 공격 위험을 사전에 경고하고 금융회사에 보안 취약점 점검을 권고했지만, 잇단 침해사고를 막지 못하면서 감독 실효성 논란이 불거졌다. 이억원 금융위원장도 금융권의 기본적인 보안 대응이 미흡하다고 지적하며 개선 필요성을 강조했다. 이 위원장은 8일 국회 정무위원회 금융위원회 국정감사에서 금융당국의 사전 경고에도 금융권 침해사고가 발생한 데 대한 관리·감독 부실 지적에 “AI 해킹 위협은 계속 점증하고 있는

2026-10-09 06:00 기준



주요 행사 ❯
-
 Synology Solution Day 2026
-
 모든 업무 담당자(비개발자)를 위한 온톨로지 기반 AI 지식체계 설계 1-day 워크숍
-
 AI 세컨드 브레인 만들기 1-day 워크숍 - LLM Wiki 기반 업무지식 축적·리서치·보고 자동화 과정
-
 UX 기획·DESIGN.md 설계·AI 구현 전 과정 1-day 워크숍 with Claude Code·Codex
-
 Cato AI Security: AI 시대를 위한 차세대 보안 소개
-
 Enterprise Ontology 웨비나 2026
-
 AX & 하이퍼오토메이션 코리아 2026-Fall
-
 전자신문 TECH SUMMIT 2026-차세대 반도체로 가속화하는 AI 혁명
-
AI “AI 도입보다 중요한 건 신뢰”…서울형 AI 윤리 해법 찾는다
-
뉴스줌인 국산 SW 육성과 공공 발주의 엇박자…“공정 경쟁 환경 제공해야”
-
바이오&헬스 '불닭 다음' 찾는 삼양식품…짜르르, 내년 1분기 美·日 출격
-
에듀플러스 이티에듀, 청년 피지컬AI 일경험 2기 시작…입문 수요자 증가로 기초 확대, 참여자 학습 수준에 맞춘 직무훈련 설계
-
글로벌 이슈 한국인이 다 쓸어간 日 마운자로…“국내 불법반입만 5000건 넘어”
-
테일러 리포트 AI 에이전트의 다음 병목은 '맥락'… 기업 AX, 온톨로지 다시 본다
-
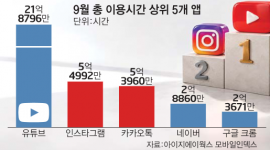
인포그래픽 9월 총 이용시간 상위 5개 앱
-
ET특징주 LG엔솔, 분기 최대 매출에 상승세
브랜드 뉴스룸
-
 인아그룹“반도체를 넘어 자동화 확장” 인아그룹, 'SEDEX 2026' 참가
 위고페어[김종면의 K브랜드 집중탐구]〈45〉팬덤으로 완성한 클래시 페어라이어(FAIRLIAR)
 노보센스노보센스, 이노방스 오토모티브 손잡고 '차세대 차량용 전기 구동 플랫폼 칩 솔루션' 공동 개발
-
 AIPD“AI가 바꾸는 IP서비스”…AI IP데이터분석사 첫 자격시험 시행, 'IP AX' 전문인력 양성 본격화
 씨앤에프시스템씨앤에프시스템, 오웬스그룹과 공공 ERP·DX 사업 협력
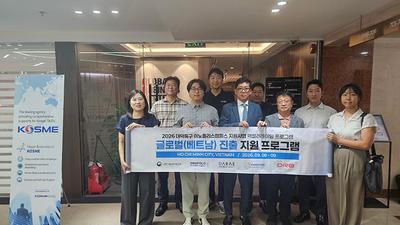 다래전략사업화센터다래전략사업화센터, 대덕특구 기술기업 베트남 진출 지원…투자·사업협력 기회 모색
-
 슈퍼솔루션기가 컴퓨팅, 대만에 첫 AI 팩토리 'GAIFA' 구축…AI 인프라 통합 검증 나선다
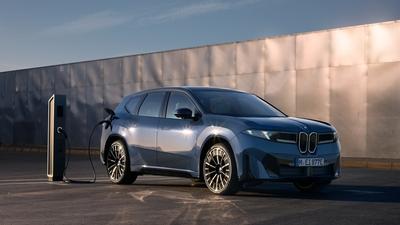 로옴세미컨덕터코리아로옴 SiC 파워 디바이스, BMW 차세대 'Neue Klasse' 전동 파워트레인에 적용
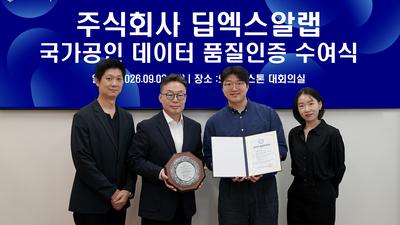 와이즈스톤와이즈스톤, 딥엑스알랩 '의료정보 데이터셋'에 DQ인증 최고 등급 수여
-
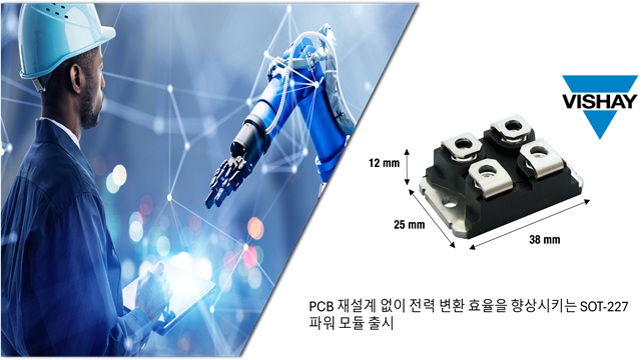 비쉐이비쉐이, 650V 슈퍼정션 MOSFET 파워 모듈 출시
 에이블스토어시놀로지, DiskStation neo+ 시리즈 라인업 출시
 한국태양유전태양유전, AI PC용 메탈계 파워 인덕터 출시…직류 저항 50% 낮춰