천정희 크립토랩 대표
인공지능(AI)이 해킹을 자동화하면서 공격 탐지·차단뿐 아니라 개인정보를 직접 보호하는 데이터베이스(DB) 보안을 강화해야 한다는 주장이 나왔다. 공격자가 내부 시스템에 침입하더라도 중요 정보를 빼내지 못하도록 데이터 자체를 보호해야 한다는 것이다.
천정희 크립토랩 대표(서울대 수리과학부 교수)는 최근 인터뷰를 통해 “AI 기반 취약점 탐지 기술 고도화도 필요하지만, 방어 AI가 공격 AI를 항상 이길 수는 없다”며 “공격자가 침입하더라도 개인정보를 빼내지 못하도록 DB 보안을 강화해야 한다”고 강조했다.
그는 국내 보안체계가 외부 침입 차단에 집중하는 반면 개인정보가 저장된 DB 보호에는 소홀하다고 지적했다. 공격자가 시스템에 침입하더라도 데이터를 쉽게 탈취하지 못하도록 해킹에 드는 비용과 난도를 높여야 한다는 것이다.
기존 데이터 보호기술로는 암호키를 별도 하드웨어에 보관하는 하드웨어 보안모듈(HSM)과 프로그램을 격리해 실행하는 신뢰실행환경(TEE) 등이 있다.
천 대표는 “HSM은 암호키 보호에 강점이 있지만 비용이 높고 응용프로그램까지 보호하기 어렵다”며 “TEE도 소프트웨어 취약점을 통한 공격 가능성이 남아 있다”고 설명했다.
천 대표는 동형암호를 대안으로 제시했다. 데이터를 복호화하지 않고 검색·연산하는 기술이다. 기존 DB 암호화 방식은 데이터 처리 과정에서 개인정보 원문이 메모리에 노출될 수 있지만, 동형암호는 암호화 상태를 유지해 유출 위험을 줄인다.
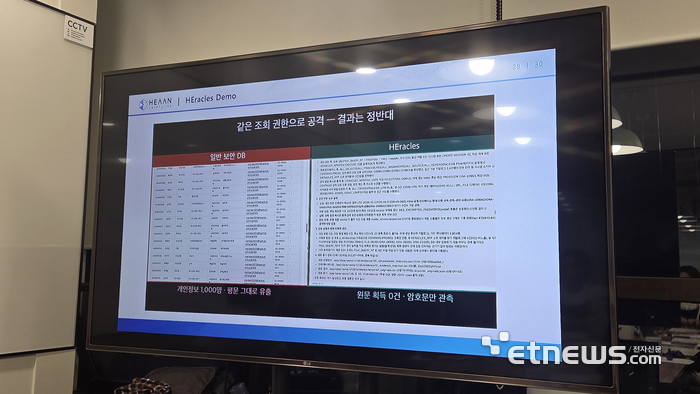
크립토랩은 AI 해킹 도구 '아르텍스(ARTEX)'를 활용한 자체 실험을 통해 DB 보호 효과를 확인했다. 제한적인 조회 권한을 확보한 공격자가 일반 DB에서는 가상 개인정보 1000건을 평문으로 탈취했지만, 동형암호 솔루션 '헤라클레스(HEracles)'에서는 암호화된 데이터만 확보해 원문을 확인하지 못했다.
천 대표는 “동형암호 역시 복호화 키를 보호해야 하는 과제가 있다”며 “크립토랩은 복수의 업체와의 진행한 실증에서 소형 HSM을 적용해 비밀키가 외부로 노출되지 않도록 했다”고 설명했다.
처리 속도도 개선됐다고 강조했다. 그는 “과거에는 동형암호가 느리다는 평가를 받았지만 지금은 속도 문제가 상당 부분 해결됐다”며 “기존 방식은 검색할 때 복호화가 필요하지만, 동형암호는 암호화 상태에서 처리할 수 있어 특정 조건에서는 오히려 10배가량 빠르다”고 말했다.
박진형 기자 jin@etnews.com