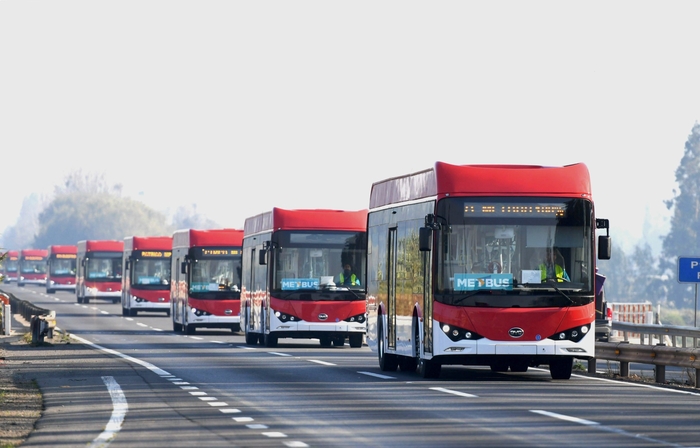
지난해 말 유럽에서 중국산 전기버스의 원격 접속 및 데이터 유출 구조가 확인되며 논란이 일었으나, 국내에서는 1년이 다 되도록 관련 조사가 진행되지 않은 것으로 나타났다. 특정 브랜드의 개별적 결함이 아닌 중국 전기버스 제조사 전반의 구조적 문제에서 비롯된 만큼 한국 내 도입 차량에 대한 실태 파악이 시급하다는 지적이 제기된다.
26일 관련 당국에 따르면 지난해 중국산 전기버스의 텔레매틱스 단말기(T-BOX)를 통한 정보 유출이 확인됐지만 국내에선 관련 조사가 진행되지 않았다.
논란의 발단은 노르웨이였다. 지난해 12월 노르웨이 대중교통 운영사 루터가 중국 위퉁 전기버스를 밀폐 시설에서 분석한 결과, 차량의 텔레매틱스 단말기(T-BOX)에서 외국산 SIM 카드가 발견됐다. 제조사가 이를 통해 원격으로 소프트웨어(SW)를 업데이트하고 배터리와 전력 시스템에 접근할 수 있다는 사실이 확인됐다. 이에 덴마크 대표 교통회사인 모비아와 영국 교통부 등 유럽 각국이 일제히 실태 파악에 나섰다.
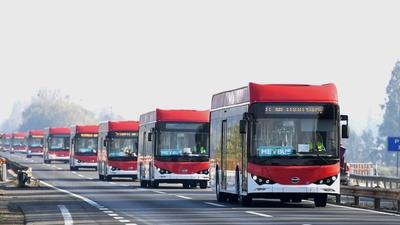
중국산 전기버스 비중이 높은 국내에서도 조사 필요성이 제기됐으나 현장 점검으로 이어지지 않았다. 국토교통부 자료에 따르면 2022~2024년 전국 지자체가 보급한 전기버스 8505대 중 중국산은 3722대로 43.8%에 달한다. 국내 보급 버스 10대 중 4대 이상이 중국산 임에도 보안 점검 사각지대에 놓여 있다.
당국이 조사에 나서지 않은 배경에는 노르웨이 사례인 위퉁 전기버스가 한국에는 도입되지 않았기 때문으로 풀이된다.
그러나 보안 전문가들은 이를 특정 회사의 문제로 보기 어렵다고 지적한다.
사태의 근본 원인은 2016년부터 중국 정부가 시행한 전기차 국가 표준인 'GB/T 32960'에 있다. 중국은 자국 내 모든 전기차가 이 표준에 따라 위치, 주행 상태, 배터리 정보 등을 국가 및 제조사의 관제 플랫폼으로 상시 전송하도록 의무화했다. 설계 단계부터 '원격 데이터 전송 및 상시 접속 구조'가 필수 사양으로 전면 탑재된 것인데, 이 시스템이 제거되지 않은 버스가 세계 대중교통 현장에 투입된 것이다.
국내에 보급된 중국산 전기버스는 대부분 이 표준이 자리 잡은 이후인 2020년대에 제작·수입된 차량이다. 제조사가 수출용 모델을 제작할 때도 자국 관제 표준 기반의 통신 모듈(T-BOX)과 제어 구조를 그대로 적용해 출고했을 가능성을 배제할 수 없다.
현재 국내 도입 단계에서 이를 검증할 제도적 절차는 없다. 지난해 8월부터 자동차 사이버보안 관리체계(CSMS) 인증제가 시행됐지만 이는 해킹에 대비해 제조사의 보안 관리체계를 심사하는 데 초점이 맞춰져 있다. 제조사가 중국 국가 표준에 따라 초기 설계부터 탑재한 원격 통신 기능이나 접속 권한은 외부 해킹 범주에 포함되지 않아 기존 인증 제도의 시야를 벗어난다.
업계 관계자는 “외국산 SIM 카드가 국내 통신 환경에서 작동하지 않을 수 있지만, 다른 통신 경로가 남아 있는지와 원격 제어 권한이 누구에게 있는지는 알 수 없다”고 지적했다. 이어 “이는 제조사의 선의와는 별개의 문제”라며 “정상적인 원격 기능이라 할지라도 제3자에 의해 악용될 경우 피해를 예측하기 어려워 실태 파악이 필요하다”고 강조했다.
최호 기자 snoop@etnews.com