‘디비세이퍼 WAC’로 웹 업무시스템·관리 콘솔 접근 및 작업 이력 통제
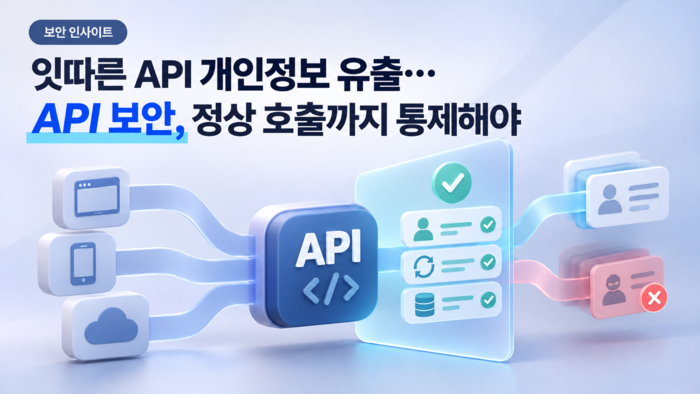
최근 응용프로그램 인터페이스(API)를 통한 개인정보 유출 사고가 잇따르면서 사용자 인증뿐 아니라 접근권한과 데이터 처리 행위까지 관리해야 한다는 지적이 나오고 있다.
정보보안 전문기업 피앤피시큐어는 API 보안 사고를 예방하기 위해서는 호출 주체별 접근권한과 정보 조회 범위, 실제 작업 이력을 종합적으로 관리하는 보안체계가 필요하다고 5일 밝혔다.
최근 공개된 사고 사례에서는 로그인 여부만 확인한 채 개인정보 조회 권한을 제대로 검증하지 않거나, API 응답에 불필요한 개인정보가 포함된 문제가 확인됐다. 보안조치가 적용되지 않은 기존 API를 통해 정보에 접근할 수 있었던 사례도 있었다.
API는 웹과 모바일 애플리케이션, 클라우드 서비스를 연결하는 핵심 통로다. 정상 인증을 거쳤더라도 요청한 정보에 접근할 권한이 있는지 별도로 확인해야 한다. 개인정보보호위원회도 최소 권한 부여, 대량·반복 호출 제한, 불필요한 응답정보 제거, 미사용 API와 인증정보 정리 등을 권고하고 있다.
피앤피시큐어는 이러한 보안 원칙이 웹 기반 업무시스템과 클라우드 관리 환경에도 적용돼야 한다고 강조했다. 사용자별 접근권한을 구분하고 접속 이후 수행한 작업을 기록·관리해야 보안 사고 발생 시 원인을 추적하고 대응할 수 있다는 설명이다.
피앤피시큐어의 웹 접근제어 솔루션 '디비세이퍼 WAC(DBSAFER WAC)'는 웹 업무시스템과 클라우드 관리 콘솔에 대한 접근통제를 지원한다. 화면 로깅과 작업 이력 기록을 통해 사용자의 접속 및 작업 내용을 확인하고 보안 감사에 활용할 수 있도록 설계됐다.
또 데이터베이스(DB)·서버 접근제어 및 계정관리 솔루션과 연계해 웹 기반 관리 환경까지 통합적으로 관리할 수 있도록 지원한다.
피앤피시큐어 관계자는 “최근 API 보안 사고는 인증 여부뿐 아니라 접근권한과 정보 처리 범위를 함께 점검해야 한다는 점을 보여준다”며 “웹 기반 업무 환경에서도 누가 어떤 권한으로 접근하고 어떤 작업을 수행했는지 확인할 수 있어야 한다”고 말했다.
이어 “DBSAFER WAC를 통해 웹 업무와 관리 콘솔의 접근통제 및 작업 이력 관리를 지원하고 있다”며 “향후 API 환경의 보안 요구와 고객 수요를 살펴 웹 접근제어 기술의 활용 가능성과 적용 범위를 검토하겠다”고 밝혔다.
권상희 기자 shkwon@etnews.com