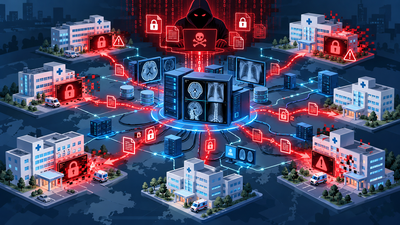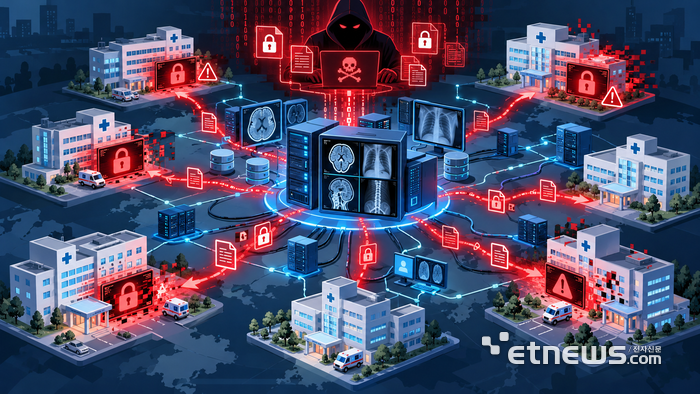
다수 중소형 병원이 연달아 랜섬웨어에 감염된 것으로 확인됐다. 상당수 피해 병원에서 동일한 종류의 랜섬웨어가 발견되면서 공통된 공격 경로가 있는지 당국이 조사에 나섰다
30일 보안업계에 따르면 최근 중소형 병원 20여곳에서 랜섬웨어에 의한 침해사고가 발생했다.
피해 병원들은 관련 법률에 따라 한국인터넷진흥원(KISA)과 한국사회보장정보원(SSiS)에 각각 신고했고 사고 원인과 피해 상황 조사가 진행 중이다.
사안에 정통한 관계자는 “랜섬웨어 공격자들이 과거 제약사를 집중 공격했던 것처럼 최근 상대적으로 보안 역량이 취약한 중소 병원을 표적으로 삼은 것으로 보인다”며 “피해를 본 곳들은 의원급이 아니라 건강검진을 비롯해 다양한 의료서비스를 제공하는 2차 의료기관이 다수 포함돼 있다”고 말했다.
문제가 발생한 시스템은 전자의무기록시스템(EMR)과 의료영상저장전송시스템(PACS) 등이다. EMR은 환자의 진료기록 등을 전자적으로 관리하는 시스템이고, PACS는 CT·MRI·X선 등 의료영상을 디지털 형태로 저장하고 조회·전송하는 시스템이다.
피해 병원 가운데 동일한 의료 시스템을 사용하는 곳이 다수인 것으로 파악되면서 의료SW 공급망을 통한 공격 가능성도 거론되고 있다.
다만 현재 조사가 진행 중인 만큼 구체적인 침투 경로와 공급망 공격 여부는 확인되지 않았다.
공급망 공격은 공격자가 최종 공격 대상을 직접 노리는 대신 대상이 사용하는 SW나 서비스 등을 통해 침투하는 방식이다. 이번 사고 역시 의료SW 취약점을 공격해 병원 침투 경로로 활용했을 수 있다.
상황을 감안하면 동일한 의료 SW를 사용하는 다른 병원으로 피해가 이미 확산했을 가능성도 배제할 수 없다.
의료기관의 경우 환자의 건강·진료정보 등 민감정보를 다루는 데다 시스템이 마비되면 병원 업무에도 차질이 발생할 수 있다.
병원들은 자체 보안 수준에 따라 피해 규모가 다르다고 전해졌다. 랜섬웨어 탐지·차단 체계가 2차 방어선으로 작동한 병원이 있었던 반면 내부 보안이 상대적으로 취약한 병원은 공격에 그대로 노출된 것으로 알려졌다.
한국사회보장정보원은 KISA와 관련 정보를 공유하면서 각각 조사를 이어가고 있다.
한국사회보장정보원 관계자는 “피해 병원의 의료행위에 차질이 발생하지 않도록 시스템 복구를 우선 지원하는데 집중하고 있다”며 “랜섬웨어 공격 경로, 피해 규모, 데이터 유출 여부 등은 아직 조사 중”이라고 말했다.
박진형 기자 jin@etnews.com