아이씨티케이(ICTK)가 양자컴퓨터 시대를 대비해 보안칩과 보안 솔루션에 양자내성암호(PQC)를 적용했다.
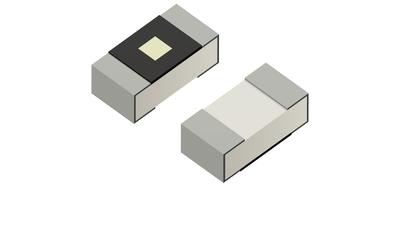
아이씨티케이는 미국 국립표준기술연구소(NIST)가 표준으로 채택한 PQC 기술을 보안칩 'G5N·G5Q'와 보안 솔루션 qTrustNet·PQC 키관리시스템(KMS)·인증서비스(CA)에 적용하고 있다고 21일 밝혔다.
적용 기술은 암호키를 안전하게 주고받는 데 쓰이는 'ML-KEM(FIPS 203)'과 전자서명에 활용되는 'ML-DSA(FIPS 204)'다.
지난 6월에는 양자컴퓨터 해킹에 대응하는 통합 보안칩 개발에도 착수했다. 70억원 규모 국책과제의 주관기관으로 선정돼 차세대 PQC 통합칩 상용화를 추진하고 있다.
아이씨티케이는 PQC 알고리즘만 적용해서는 충분하지 않다고 보고 있다. 암호키가 저장되는 하드웨어 자체가 뚫리면 상위 단계에서 PQC를 적용하더라도 보안에 한계가 있기 때문이다. 이에 물리적복제방지기능(PUF) 기반 기술인 'VIA PUF'를 활용해 하드웨어 신뢰점(HRoT)을 구축했다.
VIA PUF는 칩마다 고유한 값을 만들어 암호키를 보호하는 기술이다. 아이씨티케이는 VIA PUF를 기반으로 PQC 개인키를 보안칩 내부에 암호화해 저장하고, 부팅 과정에서는 PQC 서명으로 부트로더가 변조됐는지 확인한다. 물리적 공격이 감지되면 키 접근을 차단하는 안티 탬퍼(Tamper) 기능도 적용했다.
아이씨티케이는 PUF 기반 보안칩과 양자보안 솔루션을 개발하는 팹리스 기업으로 2024년 코스닥에 상장했다.
아이씨티케이 관계자는 “PQC 전환은 암호 알고리즘을 바꾸는 데서 끝나지 않는다”며 “키를 지키는 하드웨어 신뢰점까지 함께 갖춰야 한다”고 말했다.
박진형 기자 jin@etnews.com