인공지능(AI)을 활용한 사이버 공격이 고도화하면서 기업의 보안 대응 부담이 커지고 있다. 외부에 노출된 서버의 취약점과 유출된 임직원 계정, 공격 그룹의 활동을 각각 탐지하더라도 실제 침해로 이어질 가능성을 판단하려면 추가 분석이 필요하다. 흩어진 정보를 연결해 기업에 미칠 위험과 대응 순서를 파악하는 것이 과제다.
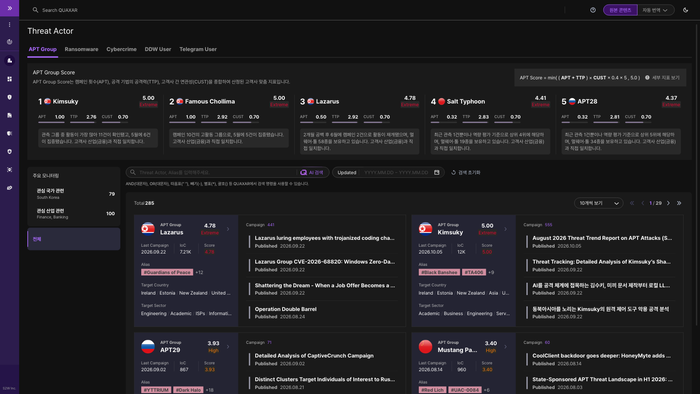
에스투더블유(S2W)는 이러한 문제를 해결할 AI 기반 노출 위험 관리 플랫폼 '퀘이사(QUAXAR)'를 제시한다. 공격표면관리(ASM)와 디지털 리스크 보호(DRP), 위협 인텔리전스(TI)를 통합하고, 다크웹·텔레그램·해킹 포럼 등에서 직접 수집·분석한 위협 데이터를 결합해 기업의 보안 위험을 종합적으로 파악한다.
퀘이사는 기업의 외부 공격표면과 다양한 위협 정보를 통합적으로 분석해 조직이 직면한 보안 위험을 폭넓게 식별하고 지속적으로 추적한다. 발견된 취약점과 유출 정보가 실제 공격에 어떻게 악용될 수 있는지 확인하는 것이다.
또한 도메인·인터넷 프로토콜(IP)·서버·인증서 등 외부 노출 자산의 현황과 취약점, 서비스 구성 변화를 파악하는 동시에, 다크웹·텔레그램·해킹 포럼 등에서 발견되는 계정 및 민감 정보 유출, 브랜드 사칭·피싱, 랜섬웨어 관련 위협을 모니터링한다. 여기에 공격 그룹의 활동과 공격 기법, 악성 코드, 공격 인프라 등 위협 인텔리전스를 결합해 단순한 노출 여부를 넘어 실제 공격에 악용될 가능성과 위험의 배경을 종합적으로 분석한다.
'시그널 스티칭(Signal Stitching)'을 통해 서로 다른 영역의 단서를 연결해 위협 간 관계도 파악한다. 지식그래프를 활용해 노출 자산과 유출 계정, 취약점, 공격 인프라, 위협 행위자 사이의 관계를 분석한다. 여기에 S2W 통합분석실(TALON)의 공격 그룹·악성코드 분석 정보를 결합해 잠재적인 공격 경로를 살펴본다. 보안 조직은 산발적으로 발생한 경보를 개별 처리하는 대신 서로 연결된 위험을 중심으로 조사 대상을 선별할 수 있다.
취약점의 기술적 위험도와 공격 코드 존재 여부, 실제 악용 동향, 관련 자산의 노출 상태 등을 종합적으로 반영해 위험의 우선순위를 제시하는 점도 특징이다.
악용 가능성을 검증하는 단계도 갖췄다. 지속적 자동화 레드팀(CART) 기반의 공격 시뮬레이션으로 외부 자산의 취약점이 실제 공격에 활용될 수 있는지 검증한다. 분석·검증 결과와 권고 조치는 담당자가 대응 방안을 결정하는 근거로 활용한다.
이러한 분석·검증 결과를 바탕으로 보안 담당자는 우선적으로 대응해야 할 위험을 식별하고, 관련 근거와 권고 조치를 활용해 적절한 대응 방안을 결정하는 것이다.
활용 분야는 제조·물류부터 IT·금융까지 다양하다. 제조·물류 기업은 해외 법인과 생산시설 등에 분산된 외부 노출 자산을 식별하고 취약점과 유출 계정을 함께 점검할 수 있다. IT 기업은 다크웹 등에서 발견된 접근 정보와 공격 도구, 유출 정황을 실제 자산 정보와 대조해 자사에 영향을 줄 위협을 선별할 수 있다.
금융 분야에서는 유출된 카드·계정 정보의 최신성과 중복 여부, 자사 연관성 등을 분석해 우선 확인할 대상을 추린다. 분석 결과는 이상금융거래탐지시스템(FDS) 등 기존 탐지체계의 판단 근거로 활용할 수 있다.
S2W는 글로벌 대기업과 해외 정부기관, 국제기구 등 한국을 넘어 해외 시장에 퀘이사를 공급하며 국내외 고객 기반을 확대하고 있다. S2W는 지난해 9월 인터폴과 3년 장기 재계약을 체결했으며, 올해 3월에는 일본 정부기관과 전년 대비 3.5배를 웃도는 규모의 증액 재계약을 맺었다. 이외에도 싱가포르·그리스 정부기관, 대만증권거래소(TWSE) 등에 제품을 공급했다. 민간 시장에서는 에이수스와 에버그린해운 등을 고객사로 확보하고 있다.
강성전 기자 castlekang@etnews.com