인공지능(AI)을 활용한 사이버 공격이 고도화하면서 침입 이후 피해 확산을 차단하는 보안 기술이 주목받고 있다. 기계 속도의 공격을 예방과 탐지만으로 대응하는 데 한계가 있기 때문이다.
마이크로세그멘테이션 전문기업 일루미오는 '침해는 피할 수 없어도 사이버 재해는 막을 수 있다'는 원칙 아래 침해 확산 차단에 집중하고 있다. 2013년 설립된 일루미오는 IP 주소 대신 위치·환경·애플리케이션·역할 등 레이블을 기준으로 보안 정책을 정의하는 '레이블 기반 마이크로세그멘테이션'을 업계 최초로 상용화한 기업이다.
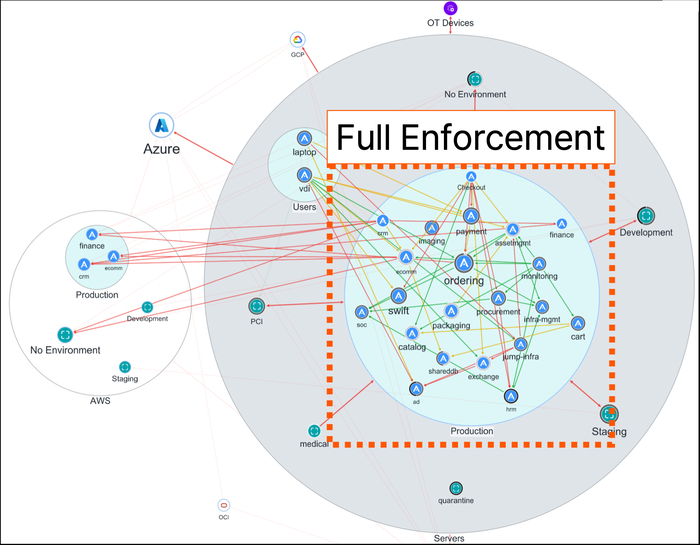
서버와 클라우드, 컨테이너, 엔드포인트 사이의 통신을 AI 보안 그래프로 시각화하고 업무에 꼭 필요한 통신만 허용해 공격자가 이동할 경로 자체를 없앤다. 웹 서버가 장악되더라도 계정계나 고객정보 데이터베이스(DB)로는 넘어갈 수 없게 만드는 방식이다. 데이터센터와 멀티클라우드를 하나의 정책 체계로 묶는 '일루미오 세그멘테이션'은 위협이 확인되면 해당 워크로드를 클릭 한 번으로 즉시 격리한다.
서비스 안정성과 운영 편의성도 강점이다. 일루미오 에이전트는 운용체계(OS) 커널에 별도의 모듈을 설치하지 않고 사용자 영역에서 동작한다. 네트워크 트래픽을 직접 처리하지 않고 OS에 내장된 방화벽에 정책을 설정하는 '아웃오브패스(Out-of-Path)' 구조를 적용했다. 이에 따라 에이전트에 문제가 생겨도 서비스 트래픽은 그대로 흐르고 적용된 보안 정책도 유지된다. 에이전트 설치 시 서버 재부팅도 필요하지 않다.
보안 정책을 실제 차단 단계까지 적용하기 쉽게 한 것도 강점이다. IP 주소 대신 레이블을 기반으로 정책을 설정해 서버가 증가하더라도 개별 규칙이 복잡하게 늘어나지 않는다. 실제 통신 데이터를 분석해 애플리케이션별 허용 정책을 자동으로 추천하고, 정책 적용 시 차단될 통신을 사전에 시뮬레이션해 문제가 발생하면 기존 설정으로 되돌릴 수 있다. 고위험 포트 차단부터 핵심 시스템 주변에 보호 경계를 설정하는 '링펜싱'까지 단계적으로 적용한다.
실제 유럽의 한 대형 은행은 다른 마이크로세그멘테이션 솔루션을 약 3년간 운영했지만 실제 차단 정책 적용 단계에 도달하지 못했다. 이후 일루미오로 전환한 뒤 3개월 만에 서버 2만5000대에 솔루션을 배포하고 핵심 서비스의 링펜싱 및 침해 확산 차단 정책 적용을 마쳤다.
일루미오에 따르면 세계 10대 금융기관 중 8곳 이상이 일루미오의 솔루션으로 핵심 시스템을 보호하고 있다. 마이크로소프트는 수백만개의 워크로드로 구성된 사내 IT 환경 전반에 일루미오를 도입했다. 웨스턴유니온은 200개 이상 국가·지역에서 송금 서비스를 운영하면서 카드 결제 데이터 시스템을 격리해 PCI DSS 4.0 감사를 통과했다. 캐세이퍼시픽은 약 600개 핵심 애플리케이션을 업무 중단 없이 4개월 만에 세분화하고, 방화벽 증설 비용 약 500만달러를 절감했다.
국내에서도 주요 인터넷 플랫폼 기업과 대형 카드사·증권사, 핵심 금융 인프라 기관 등이 일루미오 솔루션을 도입했다. 일루미오는 최근 금융보안원 제로트러스트 가이드라인과 망분리 규제 개선, 국가망보안체계(N2SF) 등 국내 보안 환경 변화에 맞춰 사업 확대를 추진하고 있다.
양경윤 일루미오코리아 지사장은 “AI 공격은 사람이 경보를 확인하기도 전에 내부로 퍼진다”며 “마이크로세그멘테이션의 성패는 제품이 동작하느냐가 아니라 조직이 실제로 운영할 수 있느냐에 달려 있다”고 말했다. 그러면서 “이제 보안의 질문은 '침투를 어떻게 막을까'에서 '뚫린 뒤 확산을 어떻게 막을까'로 바뀌어야 한다”며 “마이크로세그멘테이션 원조 기업으로서 국내 기업과 기관의 침해 확산 대응력을 높이겠다”고 강조했다.
정현정 기자 iam@etnews.com