- SAP·WAS·DBMS 접속기록 통합 관리…계층형 sLLM 기반 보안위험 분석 자동화
- 이상징후 탐지부터 소명·감사 대응까지 지원…공공·금융·대기업 시장 확대
데이터 보안 전문기업 알파비트(AlphaBit)는 소규모 언어모델(sLLM) 기반 통합 접속기록 관리 솔루션 'Alpha ActArchive(알파액트아카이브) V1.0'을 조달청 나라장터 디지털서비스몰에 등록했다고 밝혔다.
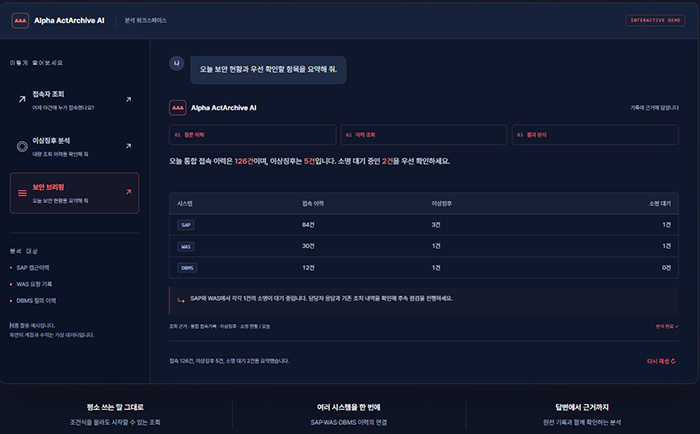
Alpha ActArchive V1.0은 SAP S/4HANA를 비롯한 엔터프라이즈 전사적자원관리(ERP), 웹 애플리케이션 서버(WAS), 데이터베이스(DBMS) 환경에서 발생하는 사용자 접속기록을 하나의 체계로 통합 관리하고, sLLM을 활용해 보안위험 분석 보고서를 자동 생성하는 솔루션이다.
최근 개인정보보호법과 내부통제 요구가 강화되면서 기업과 공공기관에서는 개인정보 처리 시스템의 접속기록 보관과 이상행위 탐지, 접근 이력 점검, 감사 대응 체계를 고도화할 필요성이 커지고 있다. 특히 SAP와 같은 핵심 업무 시스템뿐 아니라 그룹웨어와 업무 포털, 자체 개발 WAS 기반 시스템 등으로 개인정보 처리 범위가 확대되면서 서로 다른 시스템에서 발생하는 접속기록을 통합 관리하려는 수요도 증가하고 있다.
Alpha ActArchive V1.0은 SAP S/4HANA와 PCE(Private Cloud Edition)에서 발생하는 접속기록에 대한 심층 분석을 비롯해 일반 WAS와 DBMS 환경의 사용자 접속기록까지 수집·분석할 수 있도록 설계됐다.
JEUS, Tomcat, WebLogic, WebSphere 등 일반 WAS와 Oracle, MSSQL, MySQL, MariaDB 등 주요 DBMS를 지원한다. SAP GUI, WebGUI, Fiori, RFC 등 SAP 내 다양한 접근 경로와 일반 업무 시스템에서 발생하는 세부 사용자 행위도 수집·교차 분석한다. 보안 관리자는 이를 통해 전사 접속기록을 하나의 통합 뷰(Single View)에서 확인·관리할 수 있다.
핵심 기능은 대용량 로그 분석을 위해 독자 설계한 '계층형 sLLM(Hierarchical sLLM)' 기반 보안 분석 파이프라인이다.
알파비트는 대규모 로그와 통계 데이터를 단일 프롬프트로 처리할 때 발생할 수 있는 컨텍스트 윈도 한계와 환각(Hallucination), 분석 품질 저하 등을 줄이기 위해 단계별 분석 방식을 적용했다고 설명했다.
먼저 '도메인별 통계 전처리' 단계에서 SAP 접속로그와 WAS 접근기록, 이상징후 탐지 내역, 시스템 상태, 접근제어 위반 이력 등 영역별 핵심 데이터를 정규화·구조화한다.
이어 '영역별 전문 sLLM 1차 분석'에서는 각 보안 도메인에 특화된 sLLM이 개별 통계를 분석해 비정상 패턴과 주요 변화, 위험 징후, 대응 권고사항 등을 표준화된 메타데이터 형태로 도출한다.
마지막 '통합 sLLM 2차 오케스트레이션' 단계에서는 종합 분석을 담당하는 sLLM이 도메인별 1차 분석 결과를 수렴·연결해 전사 관점의 '통합 보안위험 분석 보고서'를 자동 생성한다. 개별 시스템의 보안 정보를 각각 분석하는 데 그치지 않고 여러 도메인의 결과를 종합해 전체 위험 상황을 파악할 수 있도록 했다.
분산 집계형 분석 파이프라인을 적용해 대용량 로그 환경에서 연산 병목을 줄이는 동시에 각 시스템의 도메인 맥락(Context)을 분석에 반영한다. 특정 영역의 로그가 추가되거나 변경되면 전체 데이터를 다시 분석하지 않고 해당 도메인과 최종 보고서만 증분 갱신(Incremental Update)할 수 있도록 설계했다.
분석 결과에 대한 근거 데이터도 함께 제공한다. AI가 도출한 위험 수준 지표와 핵심 탐지 내용뿐 아니라 관련 사용자, IP, T-CODE, 접근 이력 등 원시 근거(Evidence)를 보고서에 연결한다. 보안 담당자가 AI 분석의 근거를 직접 확인하고 컴플라이언스 감사와 법적 증적 제출 등에 활용할 수 있도록 했다.
이상징후 탐지 이후 후속 조치를 지원하는 '사건(Incident) 기반 소명 관리 워크플로우'도 탑재했다.
이상행위가 발생하면 사건 단위로 자동 티켓팅하고 소명 요청 발송부터 사용자 소명서 제출, 관리자 검토 및 승인·반려, 조치 이력 보관까지 전 과정을 하나의 체계에서 관리한다. 보안 담당자는 타임라인 기반 접속 로그와 AI 요약 브리핑을 활용해 소명 내용과 조치 우선순위를 검토할 수 있다.
알파비트 관계자는 “Alpha ActArchive V1.0은 SAP ERP와 일반 웹·DB 업무 환경에서 발생하는 개인정보 접속기록을 하나의 솔루션으로 통합 관리할 수 있도록 개발한 플랫폼”이라며 “특히 계층형 sLLM을 기반으로 도메인별 분석과 통합 오케스트레이션을 단계적으로 수행해 복잡한 엔터프라이즈 환경에서도 보다 체계적인 보안 분석과 감사 대응이 가능하도록 했다”고 말했다.
이어 “이번 조달청 디지털서비스몰 등록을 기점으로 공공기관과 금융, 대기업 등 복잡한 엔터프라이즈 환경을 운영하는 고객사를 대상으로 통합 접속기록 관리와 보안 감사 체계 구축을 확대해 나갈 계획”이라고 밝혔다.
알파비트는 향후 Alpha ActArchive에 고객사 환경별 정상 행위 베이스라인 자동 학습, 자연어 질의 기반(Text-to-Query) 로그 탐색, 동적 위험도 기반 접근제어(Risk-based Adaptive Access Control) 등의 기능을 단계적으로 적용해 AI 기반 자율 보안 플랫폼으로 고도화할 계획이다.
임민지 기자 minzi56@etnews.com