보안 위협 탐지부터 분석, 보고서 발송까지 12초. 평균 30분이 걸리던 보안 업무를 자동화 기술 도입으로 효율화했다. 전체 대응 건수 중 자동 대응 비율은 기존 0%에서 83%로 확대됐다.
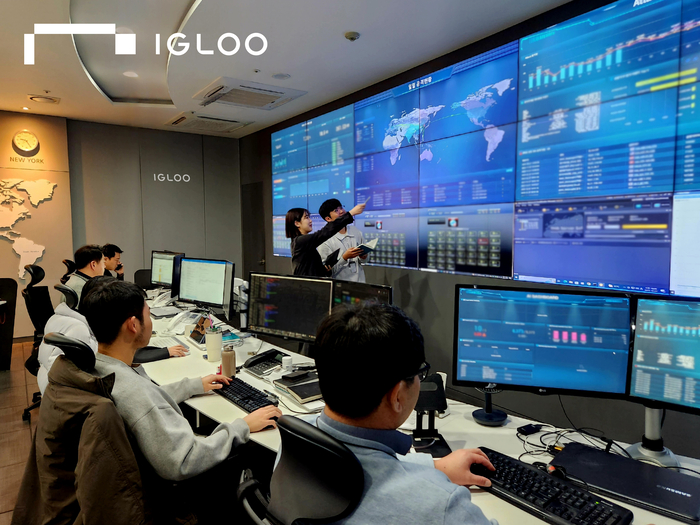
이글루코퍼레이션이 자체 인공지능(AI)통합보안센터에서 보안 운영·위협대응 자동화(SOAR) 솔루션을 도입해 거둔 성과다. 이글루코퍼레이션은 AI 에이전트가 새로운 공격을 스스로 분석하고 대응 정책까지 생성하는 '에이전틱 보안운영센터(SOC)' 체계를 구축했다.
AI가 사이버 공격을 고도화하면서 기존 보안 관제 체계에도 변화가 요구되고 있다. 취약점 탐색과 공격 실행이 자동화되는 가운데, 방대한 보안 경보를 신속하게 분석하고 실제 위협을 선별하는 것이 핵심 과제로 떠오르고 있다.
이글루코퍼레이션은 보안관제 업무의 효율성을 높이기 위해 보안정보·이벤트관리(SIEM), SOAR, 보안 특화 AI 에이전트를 하나의 운영체계로 통합했다. 위협 탐지와 분석부터 대응 정책 생성·실행까지 AI를 활용해 보안 운영 전반을 자동화했다.
에이전틱 SOC는 △AI 기반 통합 보안 플랫폼 '스파이더 이엑스디(SPiDER ExD)' △보안 운영 자동화 솔루션 '스파이더 쏘아(SPiDER SOAR)' △보안 특화 AI 에이전트 '에어(AiR)'를 결합해 구현했다.
여러 AI 에이전트가 협력해 공격의 맥락을 종합적으로 분석해 기존 탐지정책에 없는 새로운 유형의 위협에도 신속하게 대응한다. 사전에 설정된 규칙과 절차에 따라 정해진 작업을 수행하는 기존 SOAR의 한계를 보완했다.
탐지정책에 없는 공격 이벤트가 발생하면 AI 에이전트가 보안 장비의 이벤트와 기존 정책을 조회한다. 거대언어모델(LLM)이 실제 공격을 선별하고 공격으로 판단되면 새로운 탐지정책을 생성한다. 생성된 정책은 보안 시스템에 적용돼 후속 대응까지 자동으로 이어진다.
생성된 정책은 SIEM과 SOAR 등에 적용된다. 공격 유형과 위험도, 대응 방안을 기록하고 자동화된 대응 절차를 실행하는 방식이다. 기존에 보안 담당자가 수작업으로 수행하던 분석과 정책 작성, 대응 업무를 하나의 흐름으로 연결한다.
AI 에이전트 도입으로 신규 공격에 대한 탐지정책 생성 시간이 단축됐다. 보안 담당자가 수작업으로 120분 걸려 작성하던 탐지정책을 AI는 10분 만에 생성한다. 일일 탐지정책 생성량은 20개에서 50개로 늘었고, 이벤트 분석 시간은 20분에서 5분으로 줄었다.
SOAR 기반 자동화 성과도 확인됐다. 이글루코퍼레이션 AI통합보안센터에서 일일 이벤트 처리량은 약 200건에서 3000건으로 15배 증가했다. 반복적인 위협 분석과 대응 업무를 자동화해 보안 담당자가 주요 위협에 집중할 수 있도록 지원한다.
AI가 모든 보안 조치를 독자적으로 실행하는 것은 아니다. 검증된 악성 IP 차단과 기존에 알려진 위협 대응 등은 AI가 처리하지만 주요 서버 격리나 서비스망 차단 같은 핵심 보안 조치는 담당자의 최종 승인을 거친다. AI의 판단과 실행 결과도 기록해 사후 검증한다.
이글루코퍼레이션은 사람이 주요 의사결정에 참여하는 '인간 참여형 SOC'를 운영한다. 향후 AI가 보안 운영을 자율적으로 수행하고 사람이 감독하는 '인간 감독형 SOC'로 발전시킬 계획이다. 취약점 발견부터 위험도 평가, 탐지정책 생성과 검증, 패치까지 AI 에이전트의 적용 범위도 확대한다.
이시종 이글루코퍼레이션 전무는 “SOC팀을 중심으로 위협대응 에이전트를 활용한 에이전틱 AI 프로젝트를 기획하고 있다”며 “공격 발생 시 공유되는 침해지표(IoC)를 기반으로 신속하게 차단하고 대응하는 에이전틱 AI를 구축할 예정”이라고 말했다.
조벼리 기자 starry@etnews.com