인공지능(AI)을 활용한 사이버 공격이 정교해지고 빨라지면서 보안관제 조직의 부담도 커지고 있다. 보안 담당자는 끊임없이 발생하는 경보에서 실제 위협을 가려내 대응 여부를 결정해야 한다.
전문 인력이 부족한 조직은 야간과 휴일까지 같은 수준의 관제 체계를 유지하기도 어렵다. 탐지 이후 조사와 대응이 담당자의 수작업에 의존할수록 위협에 대처하는 시간은 길어진다.
로그프레소는 이러한 상황을 타개할 보안 운영 업무 AI 에이전트 플랫폼 'AIP'를 제안했다. 탐지부터 대응까지 가능한 AI 에이전트로 보안 운영을 자동화하자는 것이다. AIP는 로그프레소 SIEM·SOAR·XDR 플랫폼을 기반으로 데이터 수집부터 분석, 탐지, 대응, 보고까지 업무 전반을 자동화한다.
반복적인 조사와 분석은 에이전트가 수행하고 조직 정책에 따라 담당자가 주요 조치를 승인하거나 결과를 검증하는 구조다.
수집부터 보고까지 보안관제센터(SOC) 업무는 하나의 흐름으로 구축한다. 경보 관련 로그를 조회하고 여러 보안 제품 정보를 대조해 실제 공격인지 판단한다. 대응 조치를 수행한 뒤에는 처리 결과와 근거도 남긴다.
로그프레소 AIP 에이전틱 SOC는 수집·분석·탐지·대응·보고로 이어지는 업무를 AI 에이전트로 연결한다. 서로 다른 시스템의 로그를 수집·분석하고, MITRE ATT&CK의 공격 전술·기법을 바탕으로 위협의 맥락을 파악한다.
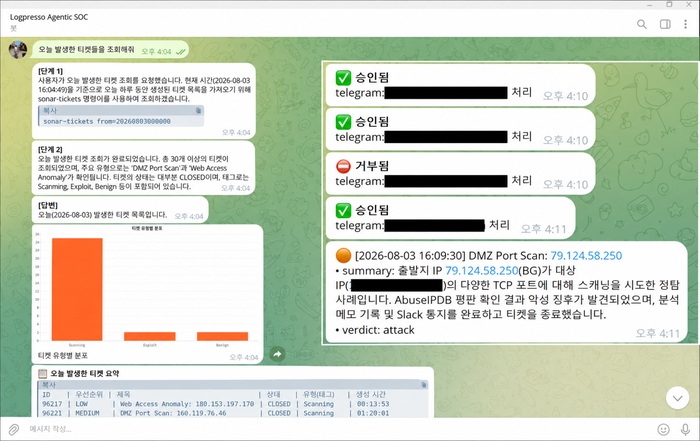
금융권 공격에 활용된 아텍스(ARTEX)처럼 위협이 탐지되더라도 담당자가 경보를 확인하고 대응하기까지 시간이 걸리는 것을 고려, 위협을 탐지하면 AI 에이전트가 자동 조사에 나선다. 관련 데이터와 주요 이슈를 분석해 근거와 결과도 기록한다. 에이전트는 분석 결과를 바탕으로 초동 조치까지 수립한다.
담당자는 분석 결과와 판단 근거를 메신저에서 확인하고 바로 승인해 대응을 진행할 수 있다. 야간이나 휴일에 콘솔 앞에 있지 않아도 탐지부터 대응까지 시간이 늦어지지 않는다. AI로 자동화된 공격에도 같은 속도로 대응할 수 있는 구조다.
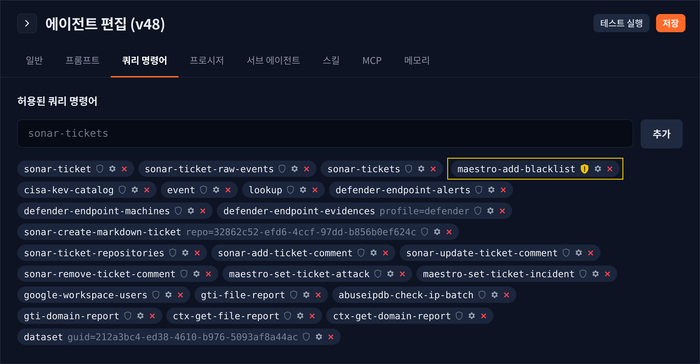
로그프레소는 기업과 조직 환경·정책에 맞춰 에이전트를 직접 설계하는 에이전트 빌더도 지원한다. 보안 운영에 필요한 에이전트 역할, 사용하는 보안 제품과 인프라, 대응 절차가 다르고 자동 실행할 수 있는 조치 범위도 달라진다는 점을 고려했다.
에이전트 역할과 지침, 사용할 쿼리 명령어와 스킬, 작업 절차를 정의한다. 함께 업무를 수행할 서브 에이전트도 지정할 수 있다. 여러 에이전트가 역할을 나눠 복합적인 업무를 처리하도록 구성하는 방식이다.
직접 조치는 수행하지 않고 관련 정보를 수집, 위협 우선순위를 산정하는 분석 에이전트로도 운영할 수 있다. 조직은 정책과 운영 목적에 따라 자동화 범위를 정할 수 있다.
로그프레소 AIP는 에이전트별로 실행 가능한 쿼리 명령어를 지정하도록 한다. 허용하지 않은 명령어는 실행할 수 없다. IP 차단이나 시스템 격리처럼 업무에 영향을 줄 수 있는 명령어에는 담당자 승인 절차를 설정할 수 있다.
분석과 저위험 조치는 허용된 범위에서 에이전트가 스스로 처리하고, 주요 조치는 담당자 승인을 거쳐야 실행되는 휴먼 인 더 루프를 택했다. 결과와 조치 적절성도 검증할 수 있다.
로그프레소 AIP는 보험·증권 등 금융권에서 먼저 성과를 내고 있다. 외부 클라우드에 의존하지 않는 온프레미스 환경에 에이전틱 SOC를 도입, 규제가 엄격한 환경에도 조사·분석·대응·보고로 이어지는 관제 업무를 AI 에이전트로 자동화했다.
박종진 기자 truth@etnews.com