LG유플러스가 가입자 전화번호를 반영한 국제이동가입자식별번호(IMSI) 체계를 15년 가까이 유지해 온 사실이 국정감사에서 도마에 올랐다. IMSI를 가로채는 불법 장비가 확산되면서 전화번호 무단 수집과 표적형 범죄 우려가 커졌다는 지적이다. 정부는 원격 업데이트를 통한 IMSI 일괄 전환을 추진하는 한편, 지난해 해킹 은폐 의혹이 수사로 확인되면 위약금 면제를 추진한다는 입장을 밝혔다.
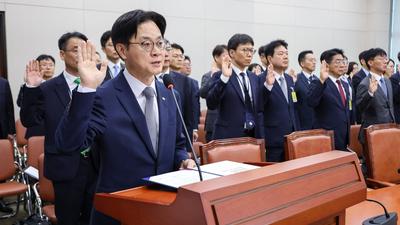
조경태 국민의힘 의원은 6일 국회 과학기술정보방송통신위원회 국감에서 통신 3사의 IMSI 부여 방식을 비교하며 LG유플러스의 보안 취약성을 지적했다. IMSI는 통신사가 가입자를 구별하기 위해 부여하는 15자리 고유번호로 유심(USIM)에 저장된다.
조 의원에 따르면 SK텔레콤은 난수를, KT는 유심 제조사 일련번호를 IMSI에 활용해 가입자 정보 노출을 막고 있다. 반면 LG유플러스는 국가코드와 사업자코드 뒤에 가입자 전화번호를 그대로 붙여 왔다. IMSI만 알면 전화번호를 곧바로 알 수 있는 구조다. 조 의원실은 약 1100만명의 LG유플러스 가입자가 이 같은 구조에 노출돼 있다고 추산했다.
조 의원은 이날 IMSI 캐처 시연 영상도 공개했다. IMSI 캐처는 정상 기지국으로 위장해 주변 단말의 접속을 유도한 뒤 IMSI를 가로채는 불법 장비다.
이용자 고지 방식도 문제로 지적됐다. LG유플러스는 유심 교체를 시작했지만 교체율은 30% 수준에 머물렀다. 조 의원은 LG유플러스가 전화번호 무단 수집 위험성은 알리지 않고 '보다 안전한 통신서비스 이용을 위한 무료 유심 교체'라고만 안내해 이용자들이 교체 필요성을 느끼지 못한다고 지적했다.
이에 대해 배경훈 부총리 겸 과기정통부 장관은 “적극 대응하고 있다”면서 “이용자의 자발적 교체가 더딘 만큼 12월 22일부터 자동 원격 업데이트 방식으로 IMSI 체계를 일괄 전환할 계획”이라고 설명했다.
지난해 LG유플러스 해킹 은폐 의혹도 다시 거론됐다. 과기정통부는 LG유플러스가 침해 서버를 폐기하고 운영체제(OS)를 재설치해 사고를 은폐했다고 보고 위계에 의한 공무집행방해 혐의로 경찰에 수사를 의뢰했다.
배 부총리는 수사가 아직 진행 중이라면서도 “수사를 통해 고의적 증거 인멸과 조사 방해가 밝혀지면 당연히 위약금 면제를 요청해야 한다”고 말했다.
조 의원은 노출된 IMSI가 해킹으로 유출된 유심 인증키, 단말기 식별번호 등과 결합하면 유심 복제나 단말 복제 같은 2차 피해로 이어질 수 있다고 경고했다. 배 부총리는 “중대한 서비스 장애나 계약상 핵심 의무 위반 사례가 발생하면 위약금 면제가 시행되도록 정부도 적극 나서겠다”고 밝혔다.
박준호 기자 junho@etnews.com