법원 전산망을 겨냥한 해킹 시도가 급증하고 있는 가운데 법원행정처가 보안장비 도입 예산 10억원을 늑장 발주해 전액 불용 처리한 것으로 확인됐다. 북한 해킹으로 대규모 정보 유출 사고가 발생한 이후 관련자 징계가 제대로 이뤄지지 않는 등 법원의 정보보안 체계 전반에 심각한 구멍이 뚫렸다는 지적이 나온다.
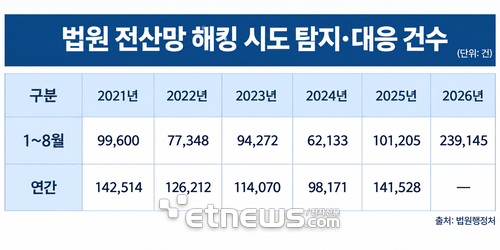
국회 법제사법위원회 소속 김동아 더불어민주당 의원이 법원행정처로부터 제출받은 '법원 전산망 침해 사고와 정보보호 예산 집행' 자료에 따르면 올해 1~8월 법원 보안관제시스템(SIEM)이 탐지한 해킹 시도는 23만9145건으로 집계됐다. 지난해 같은 기간 10만1205건과 비교해 2.36배 증가한 수치다. 8개월 만에 2021년 이후 연간 해킹 시도 건수를 크게 넘어섰다.
이 같은 상황에서도 법원행정처는 보안장비 도입 사업을 제때 추진하지 못했다. 앞서 법원은 전자소송포털과 대법원 누리집 등을 겨냥한 암호화 위장 공격 등에 대응하기 위해 보안장비(L7 Anti-DDoS 및 패킷 분배 장비) 도입 예산 10억원을 편성했다.
법원행정처는 지난해 9월 과업지시서를 작성했지만, 조달청 나라장터 계약 요청은 같은 해 11월 9일에야 이뤄졌다. 해당 사업의 납품 기한은 계약 후 120일 이내인데 12월 12일 개찰해 같은 달 30일 낙찰업체 산출내역서를 받는 등 연내 계약이 사실상 어려운 일정으로 사업을 진행했다. 결국 회계연도 마지막 날인 12월 31일 예산 불용을 보고했고 10억원 전액이 집행되지 못했다.
대규모 북한 해킹 사고 이후 후속 조치도 미흡했다. 2021~2023년 북한 해킹조직의 침입으로 법원 전산망에서 1014기가바이트(GB) 규모의 데이터가 유출된 사건과 관련해 개인정보위는 지난해 2월 관련자 징계를 권고했다. 그러나 대법원 윤리감사관실은 조사 대상 10명 가운데 단 한 명에게도 징계 처분을 내리지 않았다. 재직자 8명 중 3명은 '불문', 5명은 '불문 및 엄중 훈계' 처분을 받았고, 퇴직자 2명은 '처분 불가' 판단이 내려졌다. 법원행정처는 감사의 독립성을 이유로 감사 결과보고서와 처분 사유 제출도 거부하고 있다.
개인정보 보호 조치 역시 문제로 지적된다. 개인정보위는 올해 7월 법원 구성원의 주민등록번호 598건을 암호화하지 않고 저장한 사실 등을 적발해 과태료 810만원과 시정 권고를 내렸다. 웹셸 공격으로 파일이 유출된 법원도서관에는 과태료 360만원을 부과했다. 하지만 법원행정처는 의결서 통지 후 60일 이내 제출해야 하는 시정 권고 이행 결과도 기한 내 제출하지 않았다.
김 의원은 “법원행정처는 연내 계약 미체결 시 예산이 불용 처리된다는 사실을 인지하고서도 과업지시서 작성 후 두 달이나 조달을 묵혀두는 등 부실 행정을 계속하고 있다”며 “해킹 시도가 급증하고 대규모 데이터 유출 사고에도 징계가 없고 개인정보위 시정 권고조차 이행하지 않는 등 법원의 도덕적 해이가 심각하다”고 말했다.
이어 “국정감사를 통해 불용된 보안장비 사업의 재추진 여부와 개인정보위 시정 권고 이행 상황, 법원 전산망의 재해복구 및 보안 체계 재구축 계획 등을 철저히 검증하겠다”고 강조했다.
정치연 기자 chiyeon@etnews.com