


3·20 사이버테러가 발생한 지 4년이 지났다. 공교롭게도 이 시기에 즈음해 북한 사이버 공격이 최고조다. 국내 대형 금융사 망분리 환경을 꿰뚫고 무력화를 시도했다. 이 공격은 사전에 파악해 대응했다. 편의점 등에 설치된 금융자동화기기(ATM)도 사이버 공격을 받았다. ATM 부가가치통신망(VAN) 사업자가 운영 중인 ATM 중 일부 기기에서 백신 오작동으로 장애가 발생했다. 장애 원인 조사 과정에서 ATM을 노린 악성코드를 발견했다. 해당 악성코드는 고객이 ATM에서 자금을 인출하려고 카드를 넣으면 정보를 빼내는 것으로 추정된다.
정부는 이달 초 사이버 위기 경보를 3단계인 관심으로 상향했다. 중국과 북한 등에서 들어오는 사이버 공격이 정상 단계를 넘어섰다고 판단했기 때문이다.
현장 대응은 반대방향이다. 금융권 보안의식이 느슨해지는 분위기다.
금융감독원은 금융 정보기술(IT) 보안 강화를 위해 도입한 '5·5·7 규정'을 완화키로 했다. 557규정은 전체 인력 5%는 IT인력, IT인력 5%는 정보보호 인력, 전체 IT 예산 가운데 7%는 정보보호 예산으로 배정하라는 규정이다. IT부문 인력·예산 규제를 완화한다는 게 당국 방침이다. 당장 금융권 보안담당자는 우려가 크다. 557제도로 간신히 확보한 예산조차 줄어들 수 있기 때문이다.
금융 데이터 유실을 제로화하겠다던 '은행 공동 벙커형 백업센터' 건립도 백지화 위기다. 정부기관 간 이견과 참여 은행의 소극적 대응으로 북한 테러를 무력화하겠다던 당초 계획은 흐지부지됐다. 바로 3·20 대란 이후 서둘러 추진했던 대책 일환이다.
금융 사이버테러 위험수위는 날이 갈수록 높아진다. 이에 대응하는 당국의 경각심과 준비 자세가 오히려 낮아져선 안 될 일이다.


주요 행사 ❯
-
 Synology Solution Day 2026
-
 모든 업무 담당자(비개발자)를 위한 온톨로지 기반 AI 지식체계 설계 1-day 워크숍
-
 AI 세컨드 브레인 만들기 1-day 워크숍 - LLM Wiki 기반 업무지식 축적·리서치·보고 자동화 과정
-
 UX 기획·DESIGN.md 설계·AI 구현 전 과정 1-day 워크숍 with Claude Code·Codex
-
 Cato AI Security: AI 시대를 위한 차세대 보안 소개
-
 Enterprise Ontology 웨비나 2026
-
 AX & 하이퍼오토메이션 코리아 2026-Fall
-
 전자신문 TECH SUMMIT 2026-차세대 반도체로 가속화하는 AI 혁명
오피니언 많이 본 뉴스
-
1
[ET시론] SNS 과몰입, 누가 어떻게 답해야 하는가
-
2
[사설] AI해킹, 한차원 높인 방어력 갖춰야
-
3
[ET톡] 누구를 위한 홀드백인가
-
4
[보안칼럼] 보안 컴플라이언스를 넘어 '검증 가능한 보안'으로
-
5
[디지털문서 인사이트] AI가 문서를 만드는 시대, 표준으로 세우는 신뢰의 규칙
-
6
[정보통신 미래모임 30년] 100자 메시지- 최백준 틸론 대표
-
7
[소부장 인사이트] AI 시대 반도체 혁신의 새로운 방향, '더 작게'에서 '더 가깝게'로
-
8
[김경진의 AI전략노트]〈38〉AI 주권, 흩어진 GPU로는 지킬 수 없다
-
9
[정보통신 미래모임 30년] 100자 메시지- 홍승균 에브리존화이트디펜더 대표
-
10
[정보통신 미래모임 30년] 100자 메시지- 김영광 오케스트로 대표
브랜드 뉴스룸
-
 로옴세미컨덕터코리아로옴 SiC 파워 디바이스, BMW 차세대 'Neue Klasse' 전동 파워트레인에 적용
 다래전략사업화센터다래전략사업화센터, 대덕특구 기술기업 베트남 진출 지원…투자·사업협력 기회 모색
 인아그룹“반도체를 넘어 자동화 확장” 인아그룹, 'SEDEX 2026' 참가
-
 AIPD“AI가 바꾸는 IP서비스”…AI IP데이터분석사 첫 자격시험 시행, 'IP AX' 전문인력 양성 본격화
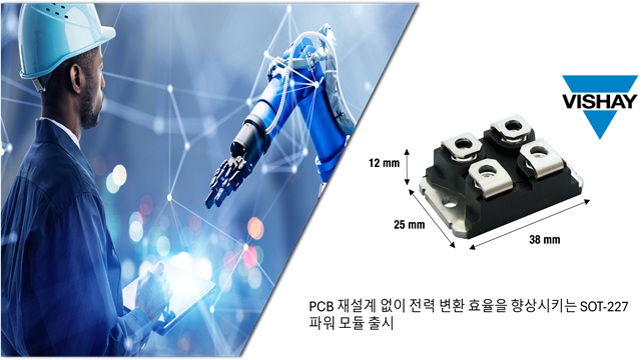 비쉐이비쉐이, 650V 슈퍼정션 MOSFET 파워 모듈 출시
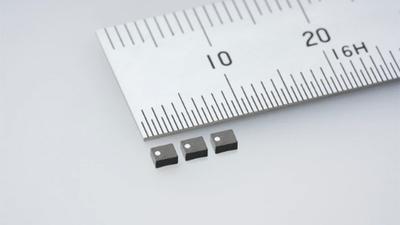 한국태양유전태양유전, AI PC용 메탈계 파워 인덕터 출시…직류 저항 50% 낮춰
-
 에이블스토어시놀로지, DiskStation neo+ 시리즈 라인업 출시
 씨앤에프시스템씨앤에프시스템, 오웬스그룹과 공공 ERP·DX 사업 협력
 와이즈스톤와이즈스톤, 딥엑스알랩 '의료정보 데이터셋'에 DQ인증 최고 등급 수여
-
 슈퍼솔루션기가 컴퓨팅, 대만에 첫 AI 팩토리 'GAIFA' 구축…AI 인프라 통합 검증 나선다
 위고페어[김종면의 K브랜드 집중탐구]〈45〉팬덤으로 완성한 클래시 페어라이어(FAIRLIAR)
 노보센스노보센스, 이노방스 오토모티브 손잡고 '차세대 차량용 전기 구동 플랫폼 칩 솔루션' 공동 개발
×
![]()