금융권 사이버 방어 컨트롤타워 금융보안원이 해킹 공격에 뚫렸다. 금융권 보안 수준을 진단하고 사이버 위협에 대응해야 할 기관이 정작 자신의 시스템조차 지키지 못했다. 그런데 사고 충격이 채 가시기도 전에 금융보안원은 'Now for Next Finance(다음 금융을 위한 지금)'를 외치며 대규모 금융보안 행사를 개최한다. 지금 필요한 것은 화려한 미래 금융 청사진이 아니라 무너진 보안 신뢰에 대한 처절한 반성과 책임이다.
금융보안원이 해킹당했다는 사실은 그 자체로 충격이다. 단순히 한 기관의 정보시스템에서 보안 사고가 발생했다는 의미를 넘어선다. 금융권 사이버 위협을 탐지하고 금융회사 보안 역량을 지원하는 전문기관이 공격 대상이 됐다는 점에서 금융권 전체에 던지는 경고 무게가 다르다.
이번에 공격받은 곳은 금융보안원의 정보보호 상시평가 지원 시스템이다. 금융회사들이 보안 관련 평가 자료를 제출하고 관리하는 시스템이다. 이번 사고로 행정서식 약 200건, 이름과 생년월일 등 개인정보 300여건, 시스템 이용자 정보 350여건이 유출된 것으로 파악됐다.
금융보안원은 일반 기업의 보안 담당 조직과 다르다. 금융권 통합보안관제와 침해사고 조사·분석, 취약점 평가, 보안 정책 연구 등을 수행하는 금융보안 전문기관이다. 그런 기관이 자신의 시스템에서 정보 유출 사고를 겪었다면 책임의 무게 역시 달라야 한다.
더욱 뼈아픈 것은 금융보안원이 금융권에 보내온 메시지와 이번 사고 사이의 간극이다. 금융회사에는 보안 중요성을 강조하면서 정작 자신의 정보시스템은 공격을 허용했다. 금융권 보안 수준을 평가하고 관리하는 기관이 보안의 기본을 지키지 못했다는 비판을 피하기 어렵다. 금융회사들이 앞으로 금융보안원 보안 진단과 권고를 얼마나 신뢰할 수 있을지도 의문이다.
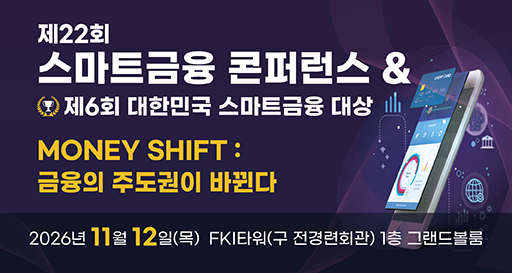
이런 상황에서 오는 12일 열리는 FISCON 2026은 불편한 역설을 드러낸다. 금융보안원은 금융정보보호협의회, 금융보안포럼과 함께 여의도 콘래드 서울에서 국내 최대 금융정보보호 컨퍼런스를 개최한다고 한다. 금융보안의 최전선이 뚫린 상황에서 아무 일도 없었다는 듯 미래 금융 청사진을 값비싼 호텔에서 사람들을 불러모아 제시하는 것이 과연 적절한가. '다음 금융'을 논하기 전에 '지금의 보안'부터 책임지는 것이 순서다.
차라리 행사에서 금융보안원은 왜 뚫렸으며, 어떤 허점이 있었고, 재발 방지를 위해 무엇을 바꿀 것인가. 금융권에 보안을 주문하기 전에 자신의 실패부터 설명하는 자리로 바꿔라.
금융보안원은 사고의 원인과 공격 경로, 정보 유출 범위, 시스템 관리상의 허점을 명확하게 공개해야 할 것이다. 무엇이 유출됐고, 어떤 정보가 추가 공격에 악용될 가능성이 있는지, 피해 금융회사와 정보주체를 어떻게 보호할 것인지 구체적인 답을 내놔야 한다. 외부 전문가가 참여하는 독립적인 사고 조사와 보안체계 전반에 대한 점검도 필요하다. 책임 소재 역시 분명히 해야 한다.
금융위원회와 금융감독원도 이번 사태를 금융보안원 내부 단순 사고로 취급해서는 안 된다. 금융권 보안 대응 신뢰성과 직결된 문제인 만큼 독립적이고 엄정한 점검을 통해 구조적 허점을 찾아내야 한다. 금융보안원에 대한 관리·감독 체계가 제대로 작동했는지도 따져봐야 할것이다.
'Now for Next Finance'라는 구호가 진정성을 얻으려면 먼저 'Now for Security'부터 실천해야 한다. 미래 금융을 말하는 무대보다 무너진 보안 신뢰를 복구하는 일이 먼저다.
길재식 기자 osolgil@etnews.com