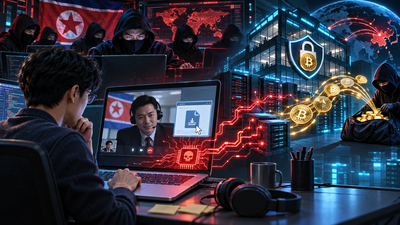
북한 해커들이 세계 최대 가상자산 거래소 바이낸스 직원을 상대로 가짜 채용 면접을 진행해 업무용 컴퓨터에 악성코드를 심은 것으로 드러났다. 이후 사내 인공지능(AI) 도구를 악용해 가상자산 지갑 관리 시스템에 침투하는 등 약 5개월간 공격을 준비했다.
바이낸스는 이 같은 내용을 담은 해킹 사고 초기 조사보고서를 3일(현지시간) 발표했다.
이번 사고로 영향을 받은 가상자산은 약 63억4000만달러(약 8조4000억원) 규모다.
공격은 지난 6월 소프트웨어(SW) 공급망 침해에서 시작됐다. 해커들은 지갑 개발 담당 엔지니어 A에게 변조된 개발 도구를 내려받도록 유도했다. 바이낸스가 이상 징후를 탐지해 대응했지만 직원들의 정보가 노출됐다.
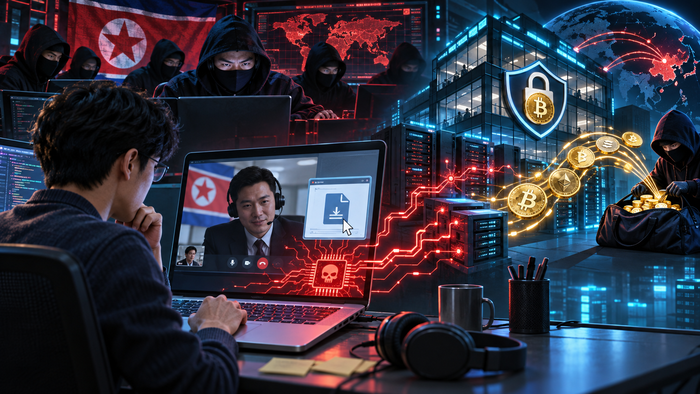
9월에는 다른 엔지니어 B에게 채용 담당자로 위장해 접근했다. 1차 화상 면접에서 개인 사회관계망서비스(SNS) 계정을 공유하며 신뢰를 쌓았고, 2차 면접에서는 최고경영자(CEO)를 사칭한 인물이 코딩 과제를 명목으로 악성코드 설치를 유도했다.
개발자 채용 과정의 코딩 과제 수행 절차가 업무용 컴퓨터를 감염시키는 통로로 악용된 것이다.
해커들은 지난달 20일 감염된 컴퓨터에서 사내 AI 도구를 악용해 직원 2명의 컴퓨터를 추가로 장악하고 프로그램 배포 인증키까지 확보했다.
이어 29일 탈취한 권한으로 악성 프로그램을 배포해 리플(XRP) 2억3346만개, 솔라나(SOL) 97만500개, 비트코인 1만8270개 등 가상자산을 무단 인출했다.
특히 이더리움에서는 계정 권한 위임 기능인 'EIP-7702'를 악용해 정상 출금 시스템을 우회했다. EIP-7702는 스마트계약에 계정의 실행 권한을 위임하는 기능이다. 공격자가 확보한 권한을 이용하면 일반적인 출금 통제를 우회할 수 있다.
바이낸스는 공격 시작 약 4시간 만에 악성 위임 권한을 해제해 추가 피해를 차단했다. 약 28억5000만달러 규모의 자산을 동결하거나 이동을 차단했으며, 피해액의 98% 이상을 자체 자금과 이용자자산보호기금 등을 통해 보충했다.
바이낸스는 올해 북한 연계 의심 사이버 위협 57건을 탐지·차단했다고 밝혔다.
박진형 기자 jin@etnews.com