〈편집자주〉
사이버 침해사고가 산업 전반으로 확산하면서 기존 보안체계의 한계가 드러나고 있다. 인공지능(AI)이 해킹에 활용되면서 산업별 보안 체계 강화가 시급해졌다. 전자신문은 '보안긴급진단' 기획 시리즈를 통해 금융·산업·정보기술(IT)·공공 등 4개 분야의 보안 실태와 구조적 취약점을 살펴보고 개선 과제를 짚어본다.
프랑스 대형마트와 미국 미군기지 식료품점의 냉동냉장 설비가 사이버 공격을 받은 데 이어 유럽 7개국에서도 비슷한 피해가 다발적으로 발생했다. 냉동고 온도가 50도까지 치솟으면서 식품이 대량 폐기됐다. 이는 식량 공급망을 겨냥한 사이버 위협이다.
산업시설 가동이 멈춘 사례도 있다. 지난해 9월 일본 아사히그룹은 랜섬웨어 공격으로 주문·출하 시스템에 장애가 발생해 맥주와 음료 생산에 차질을 빚었다. 같은 달 영국 재규어랜드로버도 사이버 공격으로 자동차 생산을 중단했다.
산업제어장치가 직접 해킹되지 않아도 업무 시스템 장애만으로 생산시설이 마비됐다.
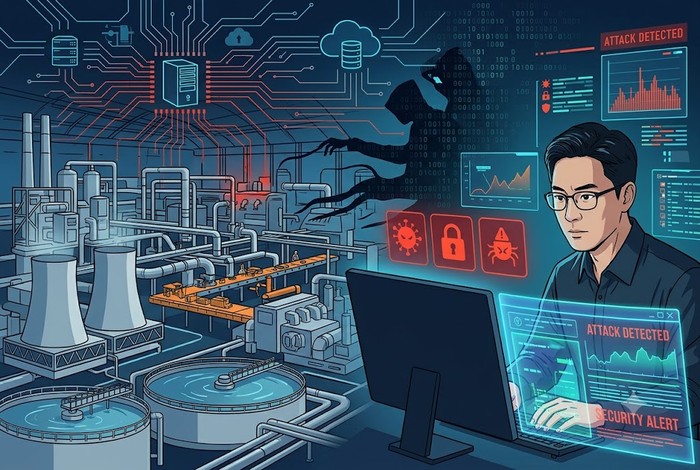
이러한 사고는 사이버 공격이 정보 유출을 넘어 물리적 피해로 이어질 수 있음을 보여준다. 공장·발전소·수처리 시설 등의 운영기술(OT)은 설비를 감시·제어하는 만큼 침해 시 생산 중단과 설비 손상, 안전사고로 이어질 위험이 크다.
국내도 안전지대는 아니다. 2024년 금호타이어 광주·곡성공장에서는 전산망 바이러스 감염으로 생산관리시스템 연결에 장애가 발생해 생산에 차질을 빚었다.
제조업을 겨냥한 사이버 공격도 지속되고 있다. 한국인터넷진흥원(KISA)에 따르면 국내 제조업 침해사고 신고는 2024년 333건에서 지난해 364건으로 증가했다. 올해 상반기에는 191건으로 전년 동기 대비 21.7% 늘었다.
SK쉴더스도 “지난 9월 국내를 겨냥한 랜섬웨어 공격 관측 사례 11건 중 6건이 제조업에 집중됐다”며 표적 공격이 거세지고 있다고 분석했다.
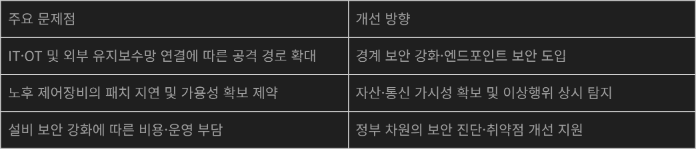
산업시설의 보안 위험이 커지는 배경에는 OT 환경의 외부 연결 확대가 있다. 과거 폐쇄망에서 운영되던 설비가 디지털 전환으로 정보기술(IT) 시스템, 외부 유지보수 업체 등과 연결되면서 공격 경로가 다양해졌다. 특히 원격 유지보수와 설비 데이터 활용이 늘면서 기존 네트워크 경계 보호만으로는 보안 확보가 어려워졌다.
산업시설은 일반 IT 환경과 달리 보안 조치에도 제약이 따른다. 공장과 발전소 등은 설비의 가용성이 중요하기 때문이다. 수명이 긴 제어장비가 많고, 보안패치 과정에서 생산 중단이나 오작동 가능성도 고려해야 한다. 보안 강화와 정상 가동을 동시에 달성해야 하는 셈이다.
노후 설비 교체와 보안 강화에 비용과 시간이 필요한 만큼 정부 지원도 중요하다. 미국은 지난 7월 수처리 시설의 제어장치가 공격받아 원격 감시·제어 기능에 장애가 발생하자, 8월 31일 연방·주정부와 민간 보안기업이 협력해 무료 보안 진단과 취약점 개선 등을 지원하는 '프로젝트 워터셰드 250'을 출범시켰다.
곽진 아주대 사이버보안학과 교수는 “과거에는 외부와 격리된 환경에서 운영돼 문제가 되지 않았던 취약점도 외부와 접점이 생기는 순간 공격에 악용될 수 있다”며 “산업시설은 가동을 중단하기 어려워 보안패치가 지연되는 만큼 자산과 통신 현황을 정확히 파악하고 비정상적인 제어 행위를 탐지하는 체계를 갖춰야 한다”고 강조했다.
박진형 기자 jin@etnews.com