금융권에서 해킹과 개인정보 유출 사고가 잇따르는 가운데 한국은행이 외부 해커의 직원 PC 장악부터 내부시스템 침투, 정보유출까지 가정한 모의해킹에 나선다. 인공지능(AI) 활용을 위해 망 분리 방식을 개선한 업무환경이 실제 사이버 공격에도 견딜 수 있는지 검증하기 위해서다. 금융권의 망 분리 규제 완화와 보안체계 전환의 실효성을 가늠할 사례로 주목된다.
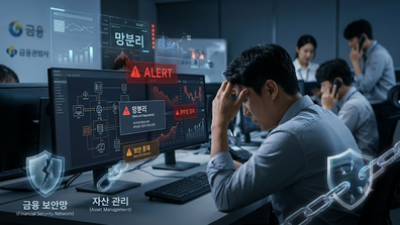
1일 금융권에 따르면 한국은행은 11월부터 12월까지 망 분리 개선 시스템에 대한 보안 취약점 진단과 모의해킹을 실시한다. 외부 보안전문가를 투입해 실제 해커의 공격을 가정한 침투시험을 실시하고 보안체계의 허점을 찾아 개선할 계획이다.
특히 이번 모의해킹은 외부 해커가 정상적인 업무용 노트북이나 태블릿을 장악한 상황을 가정해 진행된다. 탈취한 기기를 발판으로 내부시스템에 침투하거나 정보를 유출하고 업무를 교란할 수 있는지 확인한다. 외부 접속 경로는 물론 내부 유·무선망과 기업전용 5세대(5G) 통신망을 통한 공격 가능성도 점검한다.
핵심은 망 분리 완화로 외부 연결이 확대된 환경에서도 내부시스템을 안전하게 보호할 수 있느냐다. 특히 해커가 1차 보안장치를 우회하더라도 추가 침투와 피해 확산을 차단할 수 있는지가 주요 검증 대상이다.
이를 위해 한국은행은 사용자와 기기의 신원을 지속적으로 확인하고 접근 권한을 통제하는 '제로트러스트(Zero Trust)' 보안체계의 방어능력도 시험한다. 공격자에게 내부시스템 정보를 사전에 제공하지 않는 '블랙박스' 방식으로 실제 해킹과 유사한 환경을 구현한다.
보안검증은 망 분리 개선 시스템을 구성하는 서버와 네트워크, 보안장비 및 관리자 화면 등 246개를 대상으로 이뤄진다. 일반 사용자 계정으로 관리자 권한을 획득할 수 있는 공격 경로도 분석한다. 취약점이 확인되면 보안 설정을 변경하고 필요시 새로운 보안시스템 도입까지 검토한다.
이번 검증은 한국은행의 전 직원 업무망 전환과 맞물려 있다. 한국은행은 기존 업무용 PC와 인터넷용 PC를 물리적으로 분리하던 방식에서 벗어나 한 대의 PC로 내부 업무와 외부 자료를 함께 활용할 수 있는 환경을 구축하고 있다. 지난해 약 200명을 대상으로 시범운영을 추진한 데 이어 전 직원으로 확대하는 과정에서 새로운 보안체계의 안전성을 확인하려는 것이다.
최근 금융권의 연쇄 해킹 사태는 이번 검증의 중요성을 부각한다. 금융위원회에 따르면 지난 10월 14일 기준 신한·KB국민·하나·BNK부산은행 등을 포함한 금융회사 16곳에서 침해사고가 확인됐다. 개인정보 유출 규모는 약 10만건에 달한다.
금융회사 555곳을 대상으로 한 긴급 점검에서도 130곳이 보안관리 미흡 사항을 보고했다. 금융당국은 외부에 노출된 시스템의 인증·접근통제 미흡 등을 주요 문제로 지목하고 금융회사 전반의 보안점검 강화에 나섰다
류태웅 기자 bigheroryu@etnews.com