프랑스 전역에서 냉장·냉동 설비를 겨냥한 대규모 해킹 사고가 발생하면서 국내 식품 유통시설 보안에도 경고등이 켜졌다. 보안 업데이트가 중단된 구형 제어장치와 인터넷에 직접 노출된 원격 관리 시스템이 위험 요인으로 지목된다.
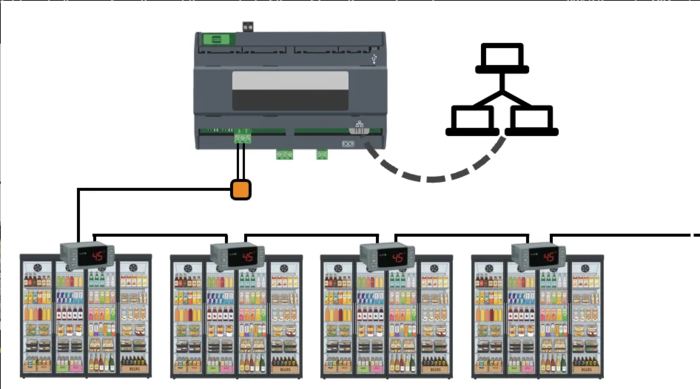
14일 프랑스 국가사이버보안청(ANSSI)에 따르면 냉장·냉동 설비를 겨냥한 사이버 공격으로 댄포스의 AK-SM·AK-SC 시리즈와 코프랜드·딕셀의 XWEB 시리즈 등 여러 제조사의 원격제어 장치가 침해된 것으로 확인됐다.
최근 냉장·냉동 설비는 원격제어를 통해 인터넷을 통해 설비 상태를 확인하고 설정을 변경할 수 있는 기능을 제공하는 데 공격 경로로 활용된 것이다.
피해 규모는 지난 11일~12일 양일간 프랑스 대형마트와 슈퍼마켓 700여곳에 달한다. 해커들은 성에 제거 기능을 조작해 작동 시간을 1시간에서 8시간으로 늘리고 설비 온도를 높였다. 이에 설비 내 온도가 최대 80도까지 치솟으면서 식품 대량 폐기와 영업 중단이 잇따랐다. 피해 규모는 수천만 유로에 달한다는 보도도 나왔다.
이번 사고는 이미 예고된 취약점을 악용한 것으로 추정되면서 관리 부실이 원인이라는 지적이 나온다.
미국 산업제어시스템 보안기업 클래로티는 지난 8월 댄포스 제어장치의 관리자 인증 우회·원격 명령 실행 취약점을 공개한 바 있다. 코프랜드 XWEB Pro에서도 취약점 23건을 발견하고, 실제 냉장고의 냉각 기능을 원격 조작하는 실험에 성공했다.
이에 제조사들은 보안 업데이트를 제공했지만 대응이 제때 이뤄지지 않으면서 사고로 이어졌다. 펌웨어 업데이트가 불가한 노후 장비들도 공격 대상이 됐다고 전해졌다.
다수의 설비 원격제어 장치가 여전히 보안 없이 인터넷에 노출돼 있어 추가 피해도 우려된다.
로이터통신은 인터넷 검색 서비스 쇼단(Shodan)에서 외부에 노출된 댄포스 관리 인터페이스를 최소 4500개 확인했다고 보도했다. 프랑스 보안기업 오니프는 이중 최신 소프트웨어를 사용하는 것으로 보이는 장치가 극히 일부라고 분석했다.
국내 대형마트·물류센터·의약품 보관시설도 원격제어 장치가 인터넷에 직접 노출되고 보안 업데이트가 미흡하다면 유사한 피해를 볼 수 있다. 국내 취약 장비의 규모는 확인되지 않았다.
ANSSI는 “인터넷 직접 노출을 차단하고 업데이트를 적용하며, 원격접속에는 가상사설망(VPN) 등 보호된 경로를 이용해야 한다”고 권고했다.
박진형 기자 jin@etnews.com