AI스페라는 생성형 인공지능(AI)과 '바이브 코딩'을 활용한 공공서비스 개발이 늘면서 권한 관리와 개인정보 노출 등 보안 취약점도 함께 점검해야 한다고 21일 밝혔다.
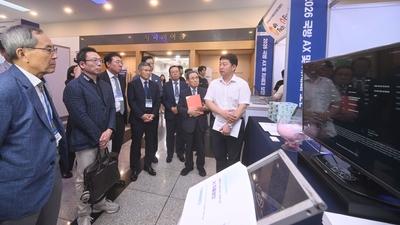
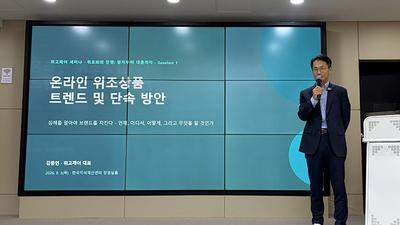
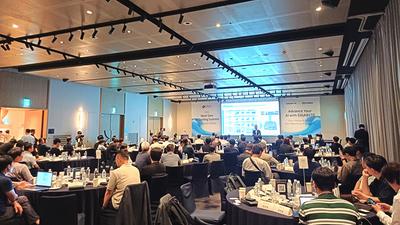
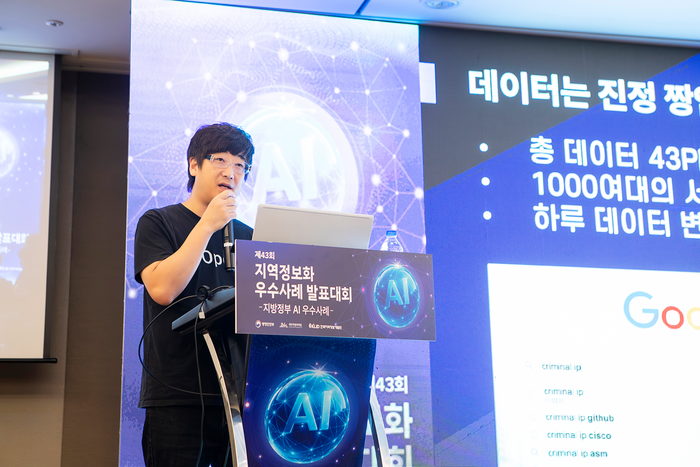
강병탁 AI스페라 대표는 행정안전부가 개최한 '제43회 지역정보화(지방정부 AI) 우수사례 발표대회'에서 공공부문의 생성형 AI 활용에 따른 보안 위협과 대응 방안을 제시했다. 바이브 코딩으로 개발 속도가 빨라질수록 기본적인 보안 검토가 충분히 이뤄지지 않을 수 있다는 설명이다.
강 대표는 AI 서비스가 외부 시스템과 서비스형 소프트웨어(SaaS)에 연결되면서 계정과 응용프로그램 인터페이스(API) 인증키 등 관리해야 할 정보가 늘어나고 있다고 설명했다.
특히 공공서비스에서는 서버의 사용자 권한 검증이 제대로 이뤄지는지, API를 통해 불필요한 개인정보가 노출되지 않는지 등을 개발 단계부터 확인해야 한다고 강조했다.
서비스 운영 이후의 지속적인 점검도 필요하다고 봤다. 기능 업데이트나 설정 변경으로 새로운 취약점이 생길 수 있어 개발·운영·침해대응 단계에 걸쳐 보안을 관리하고, 외부에 노출된 IT 자산과 위험 요소를 확인하는 공격표면관리(ASM)를 적용해야 한다는 설명이다.
강 대표는 “AI와 바이브 코딩을 활용한 공공서비스 혁신이 확대될수록 보안 역시 개발과 운영 과정의 일부로 함께 고려돼야 한다”며 “개발 단계의 권한 검증부터 운영 이후 외부 노출 자산 관리까지 지속적인 보안 체계를 갖추는 것이 중요하다”고 말했다.
한편, AI스페라는 한국 본사 외에 미국 캘리포니아와 일본 도쿄에 해외 법인을 두고 있다. 대표 서비스 '크리미널 IP'는 전 세계 43억개 IP 주소를 매일 자동으로 스캔해 악성 도메인과 랜섬웨어, 악성코드 등을 탐지한다.
박진형 기자 jin@etnews.com