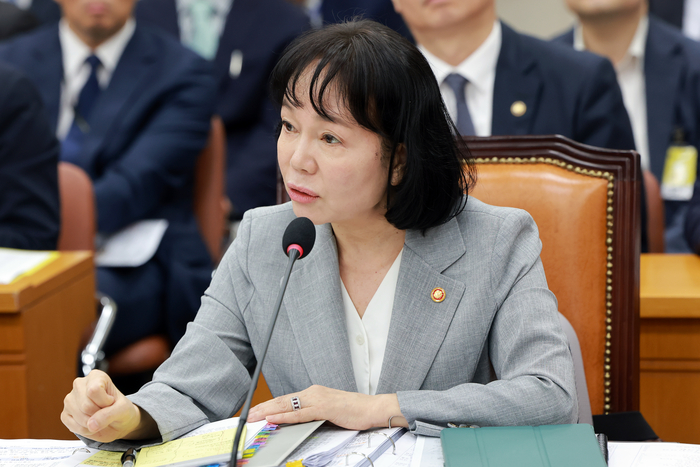
송경희 개인정보보호위원장이 국내 정보기술(IT) 인프라 발전에 비해 보안 투자가 부족했고, 개인정보 보호·관리체계도 뒤처져 있었다고 진단했다. 연이어 발생하는 침해 사고의 원인도 기본적인 보안 조치 미흡에서 비롯된 게 다수라고 분석했다.
송 위원장은 13일 국회 정무위원회 국정감사에서 조정훈 국민의힘 의원이 국내 개인정보 유출 사고가 반복되는 원인을 묻자 “IT 발전에 투자한 거에 비해서 그동안의 보안 투자도 굉장히 부족했다”고 밝혔다.
이어 “개인정보 유출은 우리나라만의 문제가 아니다”면서도 “그동안에 우리나라의 개인정보 보안, 그리고 보호 관리 체계들은 상당히 뒤처져 온 건 사실”이라고 강조했다.
실제 최근 해킹 사고가 발생한 금융권에서도 정보보호 예산을 편성하고도 상당 부분 집행하지 못한 것으로 나타났다.
금융감독원이 국회에 제출한 자료에 따르면 지난해 KB국민·신한·하나·우리·NH농협·카카오·케이·토스뱅크 등 8개 은행의 정보보호 예산은 총 3978억원이었다. 그러나 실제 집행액은 2744억원으로, 집행률은 69%에 그쳤다. 집행률은 2023년 74.5%에서 2024년 70.8%, 2025년 69%로 지속 하락했다.
이날 조 의원은 개인정보 유출 사고가 반복되는 상황에서 개인정보위의 역할과 정책 실효성을 집중 질타했다. 특히 지난해 3월 본지가 보도한 한국인 개인정보 4억여건의 다크웹 유통 실태를 인용하며 개인정보 보호 정책의 성과를 따져 물었다.
민병덕 더불어민주당 의원은 AI 기반 해킹이 고도화되는 상황에서 자동화 공격 탐지체계와 모의훈련 등 선제적 대응책이 마련해야 한다고 촉구했다.
송 위원장은 “AI 해킹으로 공격 속도가 빨라지고 범위도 광범위해졌지만, 여전히 기본적인 보안조치를 제대로 하지 않아 사고가 발생하고 있다”며 “접근권한 관리와 암호화, 이상 트래픽 감지 등 기본적인 조치를 하지 않아 대형 사고가 발생한 것”이라고 지적했다.
또 “기업·기관들이 개인정보 보호에 투자하는 것이 확실한 이득이 되도록 예방 체계를 정립해 왔다”며 “과학기술정보통신부·국가정보원 등 보안 관련 부처와 협력해 기존 체제를 바꿔나갈 수 있도록 노력하겠다”고 말했다.
개인정보 보호뿐 아니라 안전한 데이터 활용을 강화해야 한다는 주문도 나왔다.
박민규 더불어민주당 의원은 “AI 산업 경쟁력 확보를 위해서는 양질의 데이터를 필요한 곳에서 제때 활용할 수 있어야 한다”며 “개인정보위가 보건복지부·식품의약품안전처 등과 협력해 의료 데이터 활용을 가로막는 규제를 점검하는 등 개인정보의 안전한 활용을 위한 길잡이 역할을 해야 한다”고 강조했다.
박진형 기자 jin@etnews.com