대규모 개인정보 유출 사고에서 연계정보(CI)가 잇따라 유출되면서 CI에 1년의 유효기간을 두고 주기적으로 갱신하는 방안이 국정감사에서 제기될 예정이다.
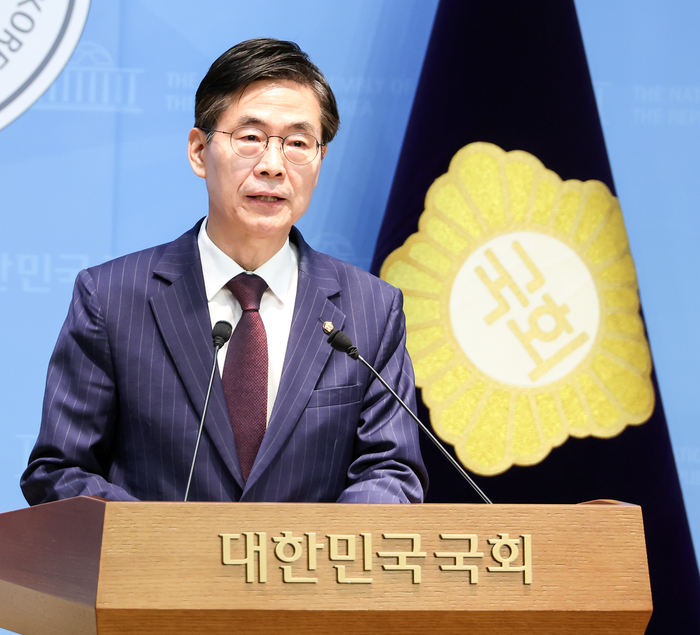
국회 과학기술정보방송통신위원회 소속 조경태 국민의힘 의원은 방송미디어통신위원회를 대상으로 한 국정감사에서 CI 1년 유효기간제 도입과 긴급 변경·재발급 제도 마련을 요구할 계획이라고 21일 밝혔다.
CI는 온라인에서 본인확인을 할 때 생성돼 서로 다른 서비스에서 동일인을 확인하는 데 활용되는 식별정보다. 여러 사업자가 동일한 CI 값을 활용하기 때문에 서로 다른 기업에서 유출된 개인정보가 CI를 매개로 결합될 가능성이 제기돼 왔다. 비밀번호나 카드번호와 달리 유출 이후 이용자가 직접 변경하거나 재발급받기 어렵다는 점도 문제로 꼽힌다.
최근 개인정보 침해 사고에서도 CI 유출이 이어졌다. 롯데카드와 티빙, BGF네트웍스, 우리은행 등의 개인정보 유출 항목에 CI가 포함됐다. 방미통위도 지난 4월 롯데카드가 CI 유출 방지를 위한 안전조치 의무를 이행하지 않은 사실을 확인해 과태료 부과와 개선 권고를 의결했다.
조 의원은 CI 자체를 폐지하는 대신 일정 기간이 지나면 기존 값을 폐기하고 새로운 값을 발급하는 유효기간제 도입을 제안했다. 유효기간은 1년으로 설정하고 이미 유출이 확인된 이용자에게는 긴급 변경·재발급을 허용해야 한다는 입장이다.
방미통위는 CI 제도 개선 방안을 검토하고 있지만 구체적인 개편안은 아직 나오지 않았다. 유효기간제는 주요 대안으로 거론되고 있으며 도입 과정에서 법 개정이 필요한지, 고시 개정으로 가능한지를 두고 검토가 진행 중이다. 방미통위는 앞서 CI 유출에 따른 이용자 피해 예방을 위해 기술·정책·법률 측면을 종합적으로 고려해 제도 개선 방안을 마련하겠다고 밝힌 바 있다.
조 의원은 이번 국정감사에서 방미통위에 CI 1년 유효기간제, 유출 이용자 대상 긴급 변경·재발급, 기존 CI의 단계적 전환, 고시·시행령·법률 개정 필요 여부에 대한 법제 검토와 시행 로드맵 마련을 요구할 예정이다.
조경태 의원은 “CI를 평생 동일하게 사용하는 구조를 그대로 두는 것은 한번의 유출 위험을 국민이 평생 떠안도록 하는 것과 다르지 않다”며 “방송미디어통신위원회는 '검토하겠다'는 답변만 반복할 것이 아니라 고시 개정으로 가능한 부분부터 즉각 추진하고, 추가적인 시행령이나 법률 개정이 필요하다면 국회와 협의해 구체적인 도입 시기와 로드맵을 제시해야 한다”고 지적했다.
남궁경 기자 nkk@etnews.com