최근 보안 사고 80%는 이메일 공격으로 이뤄진다. 개인 사용자를 노린 랜섬웨어 유포부터 기업·기관을 겨냥해 장기적 침투 작전을 펼치는 지능형지속위협(APT)까지 이메일을 주요 경로로 활용한다.
이메일 공격은 시스템 취약점뿐만 아니라 사용자 심리를 교묘하게 파고드는 사회공학적 기법이 악용된다. 공격 대상이 스스로 정상 파일로 위장된 악성 파일을 열어보도록 속인다. 침투 후 오랜 기간 잠복하며 기다리기도 한다. 기존 시그니처 기반 보안 프로그램이나 행위기반 탐지만으로는 차단이 어렵다.
시큐레터(대표 임차성)는 유입되는 이메일을 역공학(리버스 엔지니어링)해 어셈블리 레벨에서 근원적으로 악성 여부를 진단한다. 가상머신 우회 기능을 지닌 악성코드나 사용자 특정 행위 후 취약점 공격이 동작하는 악성코드 등 변칙적인 공격에 대응한다.
초창기 이메일 APT 공격은 실행파일 자체를 첨부해 악성행위를 일으켰다. 이후 이메일 보안 강화로 실행파일 첨부 자체를 차단하는 조치가 이뤄지자 일반 문서파일과 같은 비실행 파일 취약점을 이용한 공격으로 전환했다. 나아가 주변인 이름이나 회사·기관명을 도용하거나 기간 별 사회·정치적 이슈로 이메일 내용을 꾸며 파일 열람을 유도하는 형태로 진화했다.
기존 샌드박스 형태 APT 방어 솔루션은 주로 가상환경에서 메일을 미리 받아서 악성 행위 동작 여부를 검사하고 최종 상용자나 보안담당자에게 전달했다. 행위가 일어나지 않을 때는 탐지하지 못하고 여러 형태 환경에서 행위를 분석, 진단 시간이 길었다. 알려지지 않은 공격과 신·변종 악성코드가 급증하면서 안티바이러스(백신) 솔루션에 주로 적용된 시그니처 기반 탐지도 한계를 드러냈다.
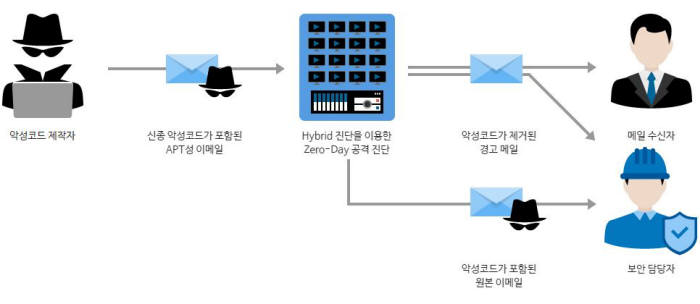
시큐레터 솔루션은 대상 파일이 접수되는 즉시 악성코드 분석 전문가가 사용하는 리버스 엔지니어링 기법이 자동 진행된다. 기존 스팸차단 솔루션 필터링 후 분석으로 효율성을 높였다. 독자 하이브리드 기술로 스피어피싱 APT와 샌드박스 회피 공격 등을 탐지한다.
스팸메일 장비와 이메일 서버 사이에서 분석·격리·전달 기능을 수행하는 인라인 구성이 가능하다. 이메일 서버 앞단에서 네트워크로 미러링 받아 분석하거나 스팸메일 장비에서 Bcc 모드로 메일을 전달받아 분석한다.
문서집중화 솔루션, 망연계 솔루션, 웹 공용 게시판 등 파일이 내부 시스템에 들어오는 경로에 배치해 위협을 제거하는 구성도 제공한다.
악성코드 진단·처리 현황을 요약 화면으로 표시해 보안 담당자 업무 가시성을 높인다. 취약점 유형, 분석 로그 등 상세 정보가 담긴 악성코드 상세 분석 리포트도 제공한다.
제품 진단율 테스트에서 경쟁 관계인 글로벌 업체를 상회하는 결과를 얻었다. 지난해 기술력을 인증받아 한국투자파트너스와 UTC인베스트먼트로부터 20억원 투자를 유치했다.
임차성 시큐레터 대표는 “기존 도입한 메일보안 솔루션과 연계해 기능을 보완하거나 완전 대체도 가능하다”면서 “기존 보안 솔루션 탐지 기능을 회피하는 지능형 공격 차단에 효과적”이라고 말했다.
박정은기자 jepark@etnews.com