인공지능(AI) 기반 사이버 공격이 고도화하고 침해사고가 잇따르면서 국가 사이버보안 정책의 실효성과 산업 경쟁력을 높여야 한다는 목소리가 커지고 있다. 전자신문은 한국정보보호산업협회(KISIA), 한국정보보호학회와 공동으로 4회에 걸쳐 사이버보안 정책·산업 현황을 진단하고 개선 방향을 모색한다.
[글 싣는 순서]
〈1〉국가 사이버보안 정책, 새 판 짜자
〈2〉실질적 사이버보안 차르 만들자
〈3〉K-사이버보안, 체력 키우자
〈4·끝〉사이버보안 정책 개편, 실행을 가로막는 현실적 장벽은
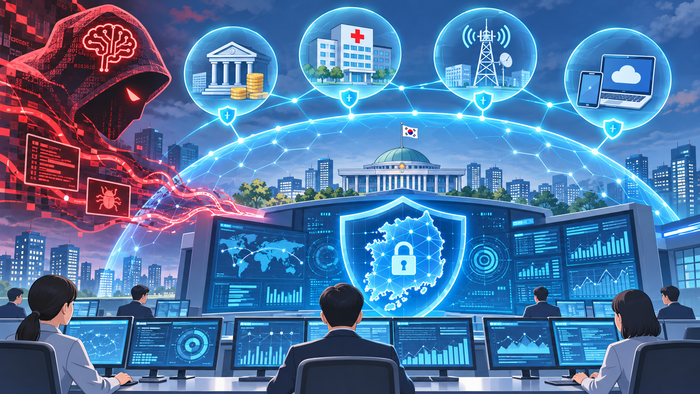
이재명 정부 출범 당시 독립 국정과제로 채택되지 못한 사이버보안의 정책적 중요성이 다시 부각되고 있다. 인공지능(AI) 기반 해킹 위협이 커지고 대형 침해사고가 이어지면서 국가 차원의 대응체계 강화가 시급한 과제로 떠올랐기 때문이다. 이재명 대통령이 범정부 사이버보안 컨트롤타워인 '사이버보안 차르' 구성을 검토하도록 지시하면서 관련 논의도 본격화했다.
보안업계와 학계는 지난해 정부 출범 과정에서 사이버보안을 독립 국정과제로 채택해야 한다는 의견을 제시했다. 사이버 공격이 금융·의료·에너지 등 주요 산업으로 확대되는 만큼 국가 차원의 대응 역량을 강화해야 한다는 취지였다.
그러나 지난해 9월 확정된 이재명 정부의 123대 국정과제에는 사이버보안이 독립 과제로 포함되지 않았다. 직전 정부가 '국가 사이버안보 대응역량 강화'를 독립 국정과제로 추진했던 것과 달리, 현 정부는 AI 기본사회 실현과 국방 등 관련 과제에 사이버보안 정책을 나눠 반영했다. 정보보호 제도 개편과 AI 기반 보안시스템 구축, 보안산업 육성 등을 세부 과제로 담았으며, 개인정보 보호체계 확립은 별도 국정과제로 채택했다.
올해 AI 기술 발전과 잇단 침해사고는 사이버보안 중요성을 일깨웠다. 특히 지난 4월 앤트로픽이 공개한 '클로드 미토스 프리뷰'는 사람의 개입을 최소화하면서 소프트웨어 취약점을 찾아내고 실제 공격 코드까지 개발하는 능력을 보여줬다. AI가 취약점 분석 지원을 넘어 해킹까지 자동화할 수 있다는 우려가 커진 것이다.
위협은 실제 현실화됐다. 지난 9월 말부터 10월 초까지 국내 금융권을 겨냥한 연쇄 공격에는 AI 기반 침투시험 도구 '아르텍스(ARTEX)'가 활용된 것으로 분석됐고, 이후 침해사고가 확산되고 있다.
국내 침해사고건수는 지난해(1887건)에 이어 올해 역대 최대치 경신이 예상된다. 한국인터넷진흥원(KISA)에 따르면 신고 건수는 올해 상반기 1236건으로 전년 대비 19.5% 증가했다.
범정부 차원 대응이 시작된 건 사이버 공격의 파급력도 커지고 있어서다. 산업 전반에 디지털 기술이 적용되고 기업·협력사 간 시스템 연계가 확대되면서 한 곳의 침해사고가 공급망 전체로 확산될 수 있다.
제조·에너지 등 주요 산업시설에 대한 공격은 생산 중단과 설비 오작동 등 물리적 피해를 유발할 위험이 있다. 공공기관과 의료기관이 공격받으면 행정서비스 마비, 진료 차질, 민감정보 유출 등 국민 생활과 안전에도 직접적인 영향을 미칠 수 있다.
전문가들은 범정부 차원의 정책 논의가 실질적인 침해사고 감소로 이어질 수 있도록 체계적이고 유기적인 대응체계를 마련해야 한다고 조언한다. 부처 간 협력을 강화하는 동시에 AI 기반 위협 탐지와 취약점 관리 등 현장 대응 역량을 높여 실질적인 성과를 내야 한다는 판단이다.
염흥열 순천향대 명예교수는 “사이버 침해사고가 대학과 금융, 통신, 병원, 플랫폼 등 다양한 분야로 확산하고 있다”며 “침해사고 증가 추세를 꺾고 단기간에 효과를 확인할 수 있는 대책이 필요한 상황”이라고 진단했다.
※공동기획=전자신문·한국정보보호산업협회·한국정보보호학회
박진형 기자 jin@etnews.com