삼양그룹이 데이터 이관을 마친 서버를 외부망에 연결한 채 방치해 임직원·주주 등 14만9767명의 개인정보가 유출됐다. 이 가운데 8만2750명은 주민등록번호까지 털렸다.
개인정보보호위원회는 삼양홀딩스·삼양사·삼양패키징에 과징금 총 5억5200만원과 과태료 총 1620만원을 부과하고, 서버를 관리한 삼양데이타시스템에 시정명령을 내리기로 했다고 12일 밝혔다.
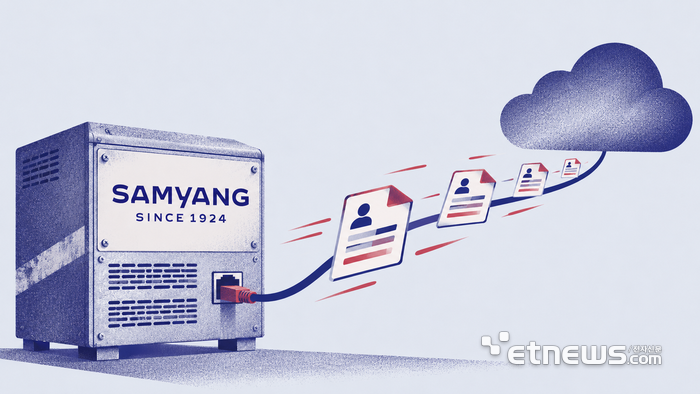
해커는 2022년 7월 그룹 메일서버의 취약점을 악용해 관리자 권한을 얻은 뒤 내부 파일서버의 접속 정보를 탈취했다. 삼양데이타시스템이 데이터 이관을 끝낸 뒤에도 서버의 외부 통신을 차단하지 않아 해커는 개인정보가 담긴 파일 약 85만개(1.3TB)를 외부 클라우드로 빼냈다.
삼양홀딩스 등 3사는 주민등록번호를 암호화하지 않았다. 삼양홀딩스와 삼양패키징은 법정 보존기간이 지난 일용직 근로자의 급여정보도 파기하지 않았다. 삼양홀딩스는 채용 과정에서 법령 근거 없이 주민등록번호를 수집했다.
박진형 기자 jin@etnews.com