3단계 메일 검사·발신자 인증 지원…보안 솔루션 자체 안정성 중요
인공지능(AI) 기반 메일 보안·협업 전문기업 크리니티(대표 유병선)가 최근 공개된 PHP 보안 취약점을 계기로 메일 보안 솔루션의 소프트웨어 구성과 지속적인 취약점 관리의 중요성을 강조했다.
지난 21일 PHP에서 인증 없이 원격 코드 실행이 가능한 보안 취약점 2건이 공개됐다. 한국인터넷진흥원(KISA)은 영향을 받는 PHP 버전과 실행 환경을 확인하고 최신 보안 패치를 적용할 것을 권고했다.
크리니티는 보안 솔루션을 도입할 때 외부 위협에 대한 탐지·차단 성능뿐 아니라 제품 자체의 개발 환경과 보안 업데이트 체계도 함께 검토해야 한다고 설명했다.
크리니티의 수신 메일 보안 솔루션 '스팸브레이커(SpamBreaker)'는 메일 처리 엔진과 관리 콘솔 등 핵심 구성요소에 자바(Java) 기반 구조를 적용했다. 제품에 PHP 실행 환경을 포함하지 않아 이번에 공개된 PHP 취약점의 직접적인 영향 대상에는 해당하지 않는다는 것이 회사 측 설명이다.
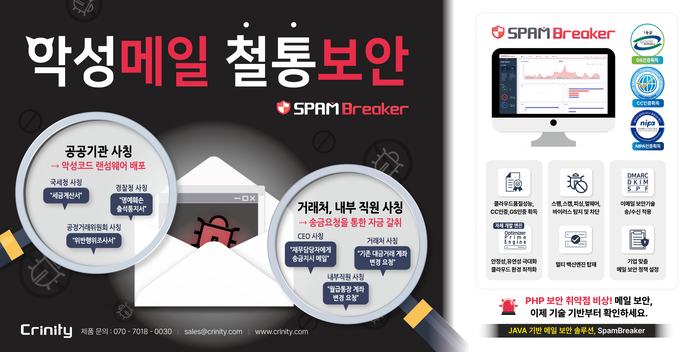
스팸브레이커는 패킷 기반 검사와 인증 기반 검사, 내용 기반 검사 등 3단계 보안 체계를 통해 수신 메일을 분석한다. 발신자 위조와 악성메일 유입에 대응하기 위해 SPF·DKIM·DMARC 등 표준 발신자 인증 기술도 지원한다.
이와 함께 스팸·악성메일 차단, 보안 정책 설정, 탐지 이력 관리 기능을 제공한다. 시스템 이중화 구성을 통해 장애 발생 시 서비스 연속성을 확보할 수 있도록 했으며 기업과 공공기관의 운영 환경에 맞춘 보안 정책 적용도 지원한다.
제품 품질과 보안 인증도 확보했다. 스팸브레이커는 국제공통평가기준(CC) 인증을 획득했으며 메일브레이커와 크리니티아카이빙, 크리니티메시징 등 주요 제품은 GS 인증을 받았다. 공공메일 서비스인 '크리니티 G-Cloud'는 클라우드 서비스 보안인증(CSAP)을 취득했다.
크리니티는 이번 PHP 취약점 사례가 보안 솔루션의 탐지 성능과 별개로 소프트웨어 구성요소의 취약점이 전체 운영 환경에 영향을 줄 수 있다는 점을 보여준다고 설명했다. 이에 따라 외부 라이브러리의 취약점 관리와 보안 업데이트 지원 여부까지 종합적으로 점검할 필요가 있다고 강조했다.
유병선 크리니티 대표는 “보안 솔루션은 외부 위협을 차단하는 기능뿐 아니라 솔루션 자체의 안정성과 지속적인 관리 체계도 중요하다”며 “제품의 품질·보안 인증과 메일 보안 분야에서 축적한 기술력을 바탕으로 고객이 신뢰할 수 있는 메일 보안 환경을 제공하겠다”고 말했다.
권상희 기자 shkwon@etnews.com