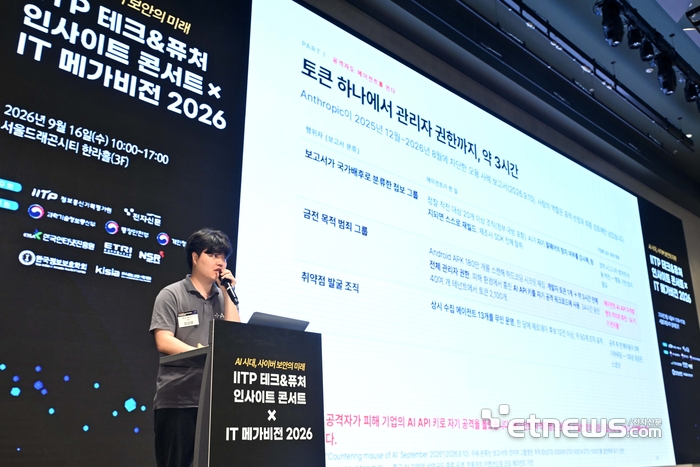
에이전틱 인공지능(AI) 시대 기업 보안 초점이 답변 검증 중심에서 권한과 행동 통제로 전환되고 있다.
스스로 생각하고 행동하는 AI 에이전트 특성을 고려, 가드레일(안전장치) 설정과 권한 부여 등 관리 수요가 확대된 것이다.
유상윤 에임인텔리전스 대표는 16일 서울 용산구 서울드래곤시티 호텔에서 열린 'IT 메가비전 X IITP 테크&퓨처 인사이트 콘서트 2026'에서 최근 허깅페이스 해킹 사건 등을 고려할 때 확률적 가드레일만으로는 보안 설정이 부족하며 결정론적 경계가 함께 있어야 한다고 밝혔다.
AI 프론티어 모델의 실제 행동 반경 이탈사례를 토대로 에이전트 행동과 외부 통신 등 폭넓은 통제 지침이 필요하다는 취지다. 유 대표는 “사내 활용되는 에이전트 목록을 만들어 점검 대상을 확인해야 한다”며 “결제·전송·삭제·배포 금지 규칙을 설정하고 점검팀의 신원을 지속 확인해야 한다”고 제안했다.
이재형 한국인터넷진흥원(KISA) AI보안기술팀장은 “AI 역량은 국가 경쟁력으로 산업 생태계의 근본적 변화를 불러올 것”이라며 “AI 보안은 선택이 아닌 필수 과제”라고 강조했다.
생성형 AI 등장 이후 사이버 공격이 AI와 함께 공격도구 지능화, 공격 성공 최적화, 공격 패턴 효율화 등으로 양적·질적으로 진화하며 산업과 경제·사회 영역을 위협하고 있다.
이 팀장은 AI가 보안의 주체가 됨에 따른 보안체계도 변화와 기업 내 승인되지 않은 섀도 에이전트 활용을 고려, 식별·관리 대상을 에이전트까지 확대할 것을 주문했다.
지란지교소프트는 데이터 등급별 AI 접근·활용 통제 필요성을 제시했다. 에이전트가 사람보다 빠르다는 측면에서 탐지가 아닌 실행 전 관리와 제어가 필요하다는 취지다.
이석민 지란지교소프트 최고기술책임자(CTO)는 “AI가 일하려면 지식이 먼저 모여야 하는데 모이면 AI 공격의 표적이 된다”며 “내부 문서에는 등급, 에이전트에는 행위 범위를 설계하고 AI 시대 보안 정책을 사람이 모두 관리할 수 없다는 측면에서 AI 활용을 검토해야 한다”고 말했다.
이로운앤컴퍼니는 바이브코딩·섀도 AI 확산에 따른 미관리 소프트웨어(SW)와 권한 설정 위험을 지적했다. 승인된 AI 게이트웨이, 런타임 DLP·외부 전송 통제, 민감 데이터 분류, 에이전트 권한 통제를 제안했다.
윤두식 이로운앤컴퍼니 대표는 “문법적으로 완벽해 백신이 잡아내지 못하는 악성 파일이 마크다운, 익스텐션, JSON 세 가지나 등장했다”며 “사람이 맡는 통제는 이제 한계가 있다는 점에서 사람 개입 없이 구조에 의해 작동하는 보안 환경을 조성해야 한다”고 당부했다.
티오리는 스스로 코드를 분석하고 취약점을 찾는 자사 자율형 AI 보안 솔루션 '진트(Xint)'를 제안했다. 취약점 분석 실패 시 다른 방법을 통해 취약점을 확인하는 등 분석 방향 전환이 가능하다. 전문가 기준 8시간 넘게 걸린 과제 해결은 물론, 진트가 새로 찾아낸 취약점도 10건을 넘어섰다.
박세준 티오리 대표는 “AI 파운데이션 모델이 고도화될수록 진트에 복잡한 분석을 맡길 수 있다”며 “실전형 에이전트와 취약점 검증 기술로 세계 최고 수준 사이버보안 문제 해결 능력을 갖출 수 있게 기여하겠다”고 말했다.
박종진 기자 truth@etnews.com