에이전트용 데이터·도메인 특화 모델 활용 강조…통합 보안관리 체계 제안
파수AI가 기업의 인공지능(AI) 활용 효과를 높이면서 보안 위험을 관리하기 위한 AI 에이전트 도입 및 운영 전략을 제시했다.
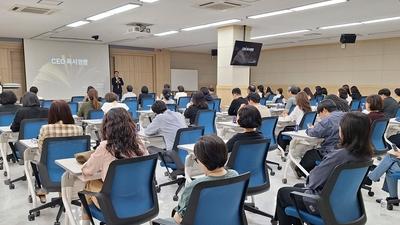
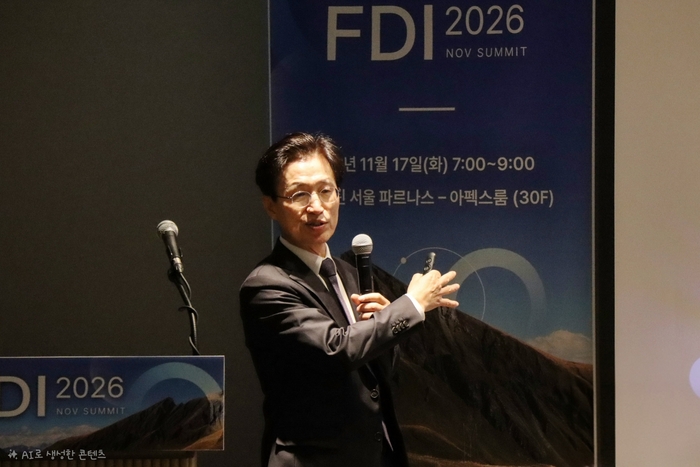
파수AI(대표 조규곤)는 17일 서울 강남구 웨스틴 서울 파르나스에서 'FDI 서밋 2026(Fasoo Digital Intelligence Summit 2026)' 하반기 행사를 개최했다.
이번 행사에는 금융과 유통, 제조, 법률 등 주요 기업·기관의 최고정보책임자(CIO), 최고정보보호책임자(CISO), 최고AI책임자(CAIO) 등 50여명이 참석했다. '안전한 AI 가치 극대화 전략'을 주제로 기업 AI 도입 과제와 보안 대응 방안을 논의했다.
발표에 나선 조규곤 대표는 기업의 AI 투자가 확대되고 있지만 실제 성과로 연결하는 데 어려움을 겪는 사례가 많고, AI 활용에 따른 보안 위험도 커지고 있다고 진단했다.
조 대표는 AI 투자 효과를 높이려면 업무별 AI 에이전트 도입을 확대하되 조직 특성과 운영 여건에 따라 자체 개발과 외부 솔루션 구매 여부를 결정해야 한다고 강조했다.
AI 에이전트 성능을 높이기 위한 방안으로는 데이터 접근성과 활용도를 개선한 '에이전트 레디 데이터(Agent-Ready Data)' 구축을 제시했다. 데이터와 업무 상황을 연결해 맥락 정보를 제공하는 '컨텍스트 레이어(Context Layer)'를 활용하면 AI 에이전트의 분석 정확도를 높일 수 있다는 설명이다.
비용 절감과 운영 효율 개선을 위해 특정 산업이나 업무에 최적화한 도메인 특화 모델(DSM) 활용도 제안했다.
AI 보안 위험에 대응하기 위한 통합 관리체계도 소개했다. 조 대표는 엔드포인트와 응용프로그램인터페이스(API) 게이트웨이, 보안 소켓 계층(SSL) 검사 등 AI 사용 과정의 여러 보안 요소를 통합 관리하는 '에이전트 컨트롤 플레인(Agent Control Plane)' 구축 필요성을 강조했다.
AI 에이전트 개발과 도입이 확대되는 만큼 소프트웨어 개발 생명주기(SDLC) 전반에 걸쳐 애플리케이션 보안 테스트와 검증을 강화해야 한다고도 설명했다.
사이버 공격 대응 전략으로는 AI 기반 상시 취약점 점검과 AI 에이전트를 활용한 시스템 복원력 확보, 임직원 대상 보안 인식 교육을 제시했다.
조 대표는 최근 사이버 공격이 상대적으로 관리가 소홀한 시스템을 노리고 있으며, 침입부터 내부 정찰과 데이터 유출까지 걸리는 시간도 짧아지고 있다고 지적했다.
파수AI의 향후 사업 전략도 공개했다. 파수 AI는 스패로우, 심볼로직과 함께 AI 에이전트 구축 서비스와 맞춤형 에이전트, AI 허브, 데이터 플랫폼, AI 보안 플랫폼 등으로 사업 영역을 확대하고 있다.
기존 AI 에이전트 플랫폼과 AI 활용 데이터 플랫폼, 보안 솔루션에 더해 기업의 안전한 인공지능 전환(AX)을 지원하는 신규 서비스와 제품도 순차적으로 선보일 계획이다.
조 대표는 “AI 가치를 높이는 일과 보안 위험을 관리하는 일은 별개로 접근할 문제가 아니다”며 “기업이 AI 에이전트를 개발하고 도입하는 단계부터 운영과 확산까지 보안을 함께 고려해야 한다”고 말했다.
이어 “파수 AI와 스패로우, 심볼로직이 보유한 기술과 서비스를 연계해 기업의 AI 도입과 운영을 지원하고 관련 솔루션을 확대하겠다”고 밝혔다.
권상희 기자 shkwon@etnews.com