민간 솔루션 업체 아미쿠스렉스 해킹…자체 이용자 2만28명 정보 유출
업체 자체 점검서 해킹 정황 발견…이름·전화번호·이메일 노출
1차 사고 이어 두 번째 유출…중기부, 공급기업 보안관리 강화
중소벤처기업부의 창업 지원사업인 '모두의 창업'에서 또다시 개인정보 유출 사고가 발생했다. 지난 1차 사업에서 참가자 약 5000명의 정보가 유출된 데 이어 2차 사업에서도 참가자 818명의 개인정보가 외부로 빠져나갔다. 다만 이번 사고는 모두의 창업 플랫폼 자체가 아닌 별도 민간 인공지능(AI) 솔루션 공급기업에서 발생했으며, 해당 기업이 자체 점검 과정에서 해킹 정황을 발견해 대응에 나섰다.
13일 중기부에 따르면 2차 모두의 창업 AI 솔루션 공급기업인 아미쿠스렉스(솔루션명 로폼)가 외부 해킹 공격을 받아 보유 중이던 이용자 2만28명의 개인정보가 유출됐다. 이 가운데 모두의 창업 참가자는 818명으로 확인됐다.
아미쿠스렉스는 지난 11일 오전 8시30분 자체 시스템에서 외부 해킹 공격 정황을 포착했다. 이후 조사 과정에서 개인정보 유출 사실을 확인하고, 12일 오후 6시10분 창업진흥원에 사고 내용을 전달했다.
유출된 정보는 이용자의 이름과 전화번호, 이메일 주소다. 아미쿠스렉스는 사고 직후 해외 인터넷프로토콜(IP) 접속 차단 등 기술적 보안조치를 시행하고, 13일 오후 3시 유출 대상자에게 사고 사실을 개별 통지했다. 중기부와 창업진흥원도 해당 참가자들에게 사고 경위와 유출 항목, 스미싱 등 2차 피해 예방 방법을 별도로 안내했다.
이번 사고는 모두의 창업 플랫폼에서 발생한 1차 사고와는 유출 경로가 다르다. 2차 모두의 창업에는 총 50개 민간 AI 솔루션 공급기업이 참여하고 있으며, 각 기업이 자체 시스템에서 서비스를 운영한다. 중기부는 참가자에게 AI 솔루션 이용료를 지원하고, 참가자는 개인정보 제3자 제공에 동의한 뒤 서비스를 이용하는 방식이다.
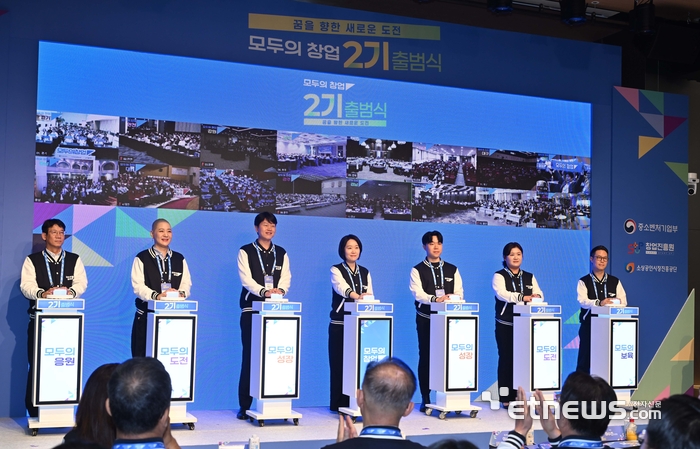
중기부는 공급기업 선정 당시 개인정보 보안 여부를 평가했다고 설명했다. 이번에는 공급기업이 자체적으로 해킹 정황을 발견하고 대응에 나섰지만, 정부 지원사업과 연계된 외부 시스템에서 개인정보가 유출된 만큼 협력기업에 대한 보안관리 필요성도 제기된다.
앞서 1차 모두의 창업에서는 참가자 약 5000명의 이메일과 창업 아이디어 요약본 등이 유출된 바 있다. 이소영 중기부 장관은 지난달 7일 국회 산업통상자원중소벤처기업위원회 국정감사에서 “다시는 그런 일이 없도록 하겠다”며 재발 방지를 약속했다. 아울러 내년에는 새로운 업체를 선정해 모두의 창업 플랫폼을 다시 구축하겠다는 방침도 밝혔다.
이번 사고는 당시 문제가 됐던 플랫폼과 무관한 별도 민간기업 시스템에서 발생했다. 다만 1차 사고 이후 다섯달 만에 정부 지원사업 참가자의 개인정보가 다시 유출되면서 외부 솔루션 공급기업까지 포괄하는 보안관리 체계의 중요성이 부각되고 있다.
중기부와 창업진흥원은 나머지 AI 솔루션 공급기업에도 자체 시스템의 보안 상태와 개인정보 관리 실태를 점검하도록 요청했다. 앞으로 전체 공급기업을 대상으로 개인정보 접근 권한 관리와 보유기간 경과 후 파기 여부 등 개인정보 보호조치 이행 실태를 지속적으로 점검할 방침이다.
성현희 기자 sunghh@etnews.com