옴니사가 개별적으로 발생하는 인공지능(AI) 이상 징후들을 하나의 맥락으로 엮어 복합적인 공격을 선제 차단하는 AI 거버넌스 플랫폼 '엘라라(Elara)'를 공개했다. 임직원이 몰래 사용하는 '섀도 AI' 차단은 물론, 전방위 관제탑 역할을 수행하도록 설계됐다.
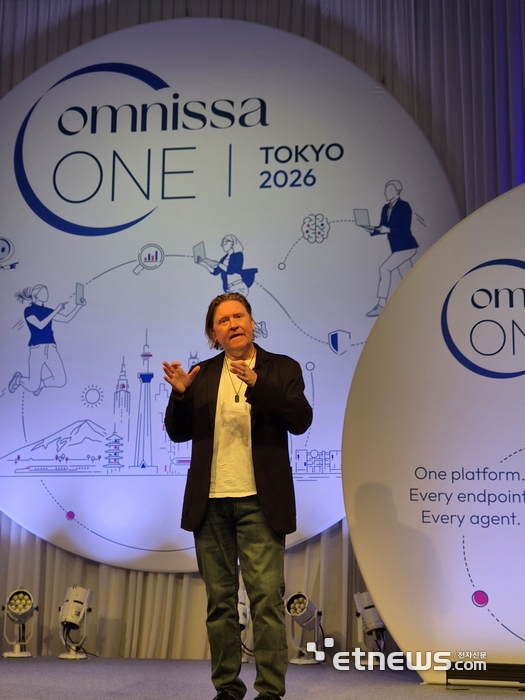
브라이언 링크 옴니사 미주지역 제품 최고기술책임자(CTO) 겸 플랫폼 총괄은 13일 일본 도쿄에서 열린 '옴니사 원 도쿄 2026' 행사에서 엘라라 데모를 통해 이 같은 내용의 엔터프라이즈 AI 통제 비전을 제시했다.
이날 발표의 핵심은 엘라라의 '맥락 기반 위협 탐지' 역량이다. 링크 CTO는 “개별 신호 하나하나도 중요하지만, 이를 하나로 묶으면 훨씬 더 심각한 위협의 서사(Story)를 보여준다”며 “단일 보안 신호만으로는 파악하기 힘든 위협을 엘라라는 하나의 거대한 공격 서사로 재구성해 낸다”고 강조했다.
실제 엘라라는 에이전트의 지시를 재정의하려는 프롬프트 인젝션 시도, 미승인 AI 모델 사용, 셸로 직접 다운로드를 시도하는 행위, 자격 증명 파일 읽기 시도 등 개별적으로 일어난 이벤트들을 추적한다. 이후 이 파편화된 증거들을 종합해 심각한 보안 위협으로 판단하고, 악성 에이전트의 활동을 즉각 제한하는 보안 정책을 가동한다.
임직원의 무분별한 '섀도 AI' 사용에 즉각적인 제어권도 제공한다. 링크 CTO는 “우리가 어떤 AI를 쓰라고 강요하는 것이 아니라, 가시성을 제공해 기업 환경에 어떤 AI를 둘지 고객이 직접 결정하게 돕는 것”이라고 설명했다.
관리자는 몰래 실행되는 미승인 AI 앱을 발견하면 클릭 한 번으로 전면 차단하거나 특정 기기에 한해 모니터링을 강화할 수 있다. 또한 에이전트에 연결된 플러그인, 확장 프로그램, 모델 컨텍스트 프로토콜(MCP) 서버 등의 역량을 검사해 유해성을 판단한다.
안전한 AI 운영과 데이터 보호를 돕는 'AI 게이트웨이' 기능도 갖췄다. 엘라라는 임직원의 AI 모델 사용량과 비용 지출 현황을 투명하게 파악해 예산을 통제한다.
링크 CTO는 “모든 요청에 가장 방대하고 강력한 모델이 필요한 것은 아니다”라며 “요구사항에 맞춰 훨씬 작고 저렴한 '미니(Mini)' 모델로 워크로드를 우회 라우팅해 비용 효율을 크게 높일 수 있다”고 부연했다.
개인식별정보(PII) 등 민감 데이터를 보호하기 위한 강력한 가드레일도 기본 제공한다.
브라이언 링크 옴니사 미주지역 CTO는 “AI 거버넌스는 단일 시스템이 아닌 여러 시스템이 연동되어야 하는 '팀 스포츠'와 같다”며 “엘라라는 기존 엔드포인트 관리 솔루션이나 보안 플랫폼과 유연하게 결합해 기업 환경 전반을 아우르는 든든한 통제탑이 될 것”이라고 강조했다.
한편 옴니사는 현장 시연 직후 고객사들을 대상으로 엘라라 베타 서비스 대기자 명단 접수를 시작했다.
도쿄(일본)=
도쿄(일본)=류태웅 기자 bigheroryu@etnews.com