직원마다 AI 비서를 두는 시대가 오고 있다. 최근 개인 AI 비서가 잇달아 출시되면서 백그라운드에서 상시 구동되며 직원의 업무를 돕는 수준까지 진화하고 있다. 개인 AI 비서가 기업 업무 환경에 들어오면서 기업의 보안과 관리 체계에도 새로운 과제가 생길 전망이다.
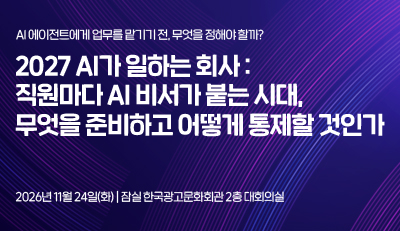
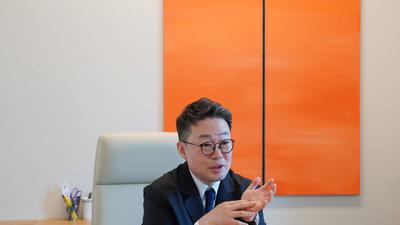
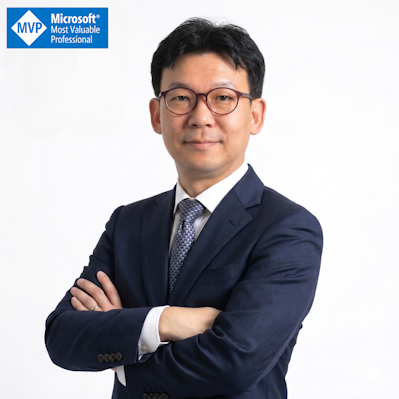
김유신 메가존클라우드 매니저(AI 스페셜리스트)는 24일 잠실 한국광고문화회관에서 열리는 '2027 AI가 일하는 회사: 직원마다 AI 비서가 붙는 시대, 무엇을 준비하고 어떻게 통제할 것인가?' 세미나를 앞둔 인터뷰에서 “직원 개인의 업무 생산성은 획기적으로 높아지겠지만, 기업 보안 담당자 입장에서는 심각한 새로운 리스크 요인”이라고 진단했다.
김 매니저는 최근 출시되는 AI 비서들이 백그라운드에서 상시 구동되며 직원의 업무를 돕는 수준까지 진화했다고 평가했다. 문제는 중앙에서 관리되지 않는 개인 비서 앱이 사내 기밀 문서를 임의로 열람하거나 외부 서버로 데이터를 전송할 수 있다는 점이다.
그는 “앞으로는 임직원들이 사용하는 다양한 개인 비서 서비스를 사내망으로 편입시켜, 철저하게 허가된 앱과 예산 한도 내에서만 사용하도록 통제하는 중앙 관리 플랫폼 도입이 필수 인프라로 자리 잡을 것”이라고 내다봤다.
업무 방식도 바뀐다. 김 매니저는 여러 직원의 지시와 다수의 AI 비서 간 데이터 통신이 실시간으로 교차하는 '멀티플레이어' 협업 체제로 전환된다고 설명했다. 단순 조회, 규정 대조, 초안 작성은 AI 비서가 처리하고, 직원의 역할은 '결과 검토자'와 '최종 승인자'로 이동한다.
따라서 기업은 어떤 의사결정에 반드시 사람이 서명해야 하는지(Human-in-the-loop) 경계를 먼저 정해야 한다. 기준은 재무적 손실이나 법적 책임이 수반되느냐다. 재고 조회나 구매 기안서 초안 작성은 맡겨도 되지만, 외부 공급사에 발주서를 보내거나 대금을 송금하는 행위는 시스템에서 원천 차단해야 한다. 김 매니저는 “에이전트는 품의까지만 상정하고, 최종 결재는 무조건 사람이 승인한다는 원칙을 시스템 레벨에 적용해야 한다”고 강조했다.
보안과 비용 관리도 핵심 준비 사항이다. 김 매니저는 거래처를 위장한 이메일에 숨겨진 악성 명령어를 에이전트가 업무 지시로 오인해 기밀 문서를 유출하는 '프롬프트 인젝션'을 가장 치명적인 위협으로 꼽았다. 이에 대응하려면 태스크에 필요한 최소 권한(Least Privilege)만 한시적으로 부여하고, 민감한 외부 시스템과 연동할 때는 사전 승인된 화이트리스트 목적지로만 통신을 허용하는 격리 샌드박스를 갖춰야 한다.
비용 측면에서는 에이전트가 오류 루프에 빠져 같은 작업을 반복하면 토큰 비용이 폭증할 수 있다. 그는 세션당·시간당 예산 임계치를 정하고 이상 패턴이 감지되면 즉시 호출을 차단하는 '서킷 브레이커'를 게이트웨이에 배치해야 한다고 조언했다.
김 매니저는 '90일 플레이북'으로 단계적으로 진행할 것을 권했다. 첫 달에는 완료 기준이 명확한 업무 하나에서 탐색과 초안 작성까지만 맡기고, 둘째 달에는 일부러 오류와 예산 초과를 일으켜 통제 장치가 제대로 작동하는지 리허설한다. 셋째 달에는 처리 속도와 사람의 개입률 등 실질적인 ROI를 측정하고, 감사 및 보안 기준 충족 여부를 확인한 뒤 현업으로 확대하는 방식이다.
김유신 매니저는 “이제 기업의 진짜 AI 경쟁력은 에이전트를 도입할 수 있는가가 아니라, 언제든 안전하게 멈추고 시스템을 제어할 수 있는가에서 판가름 난다”며 “이번 세미나가 그 튼튼한 브레이크를 설계하는 실전 로드맵이 되기를 바란다”고 말했다.
한편 김유신 매니저는 이달 24일 전자신문인터넷이 개최하는 '2027 AI가 일하는 회사: 직원마다 AI 비서가 붙는 시대, 무엇을 준비하고 어떻게 통제할 것인가?' 세미나에서 강연을 한다. 에이전트 실행 범위 설정, 개인 비서 에이전트의 사내 도입, 비용·보안 관리, 90일 운영 통제 방안 등을 다룬다. 자세한 내용은 행사 홈페이지(https://conference.etnews.com/conf_info.html?uid=531)에서 확인할 수 있다.
유은정 기자 judy6956@etnews.com