세계 각국에서 냉동설비 해킹으로 식품 폐기 피해가 연이어 발생하는 가운데 국내에서도 정부가 피해 예방에 나섰다.
6일 업계에 따르면 과학기술정보통신부는 관계부처를 통해 민간 사업자와 관련 협·단체 등에 해외 냉장·냉동설비 해킹 사례를 전파하고 보안 점검을 권고했다.
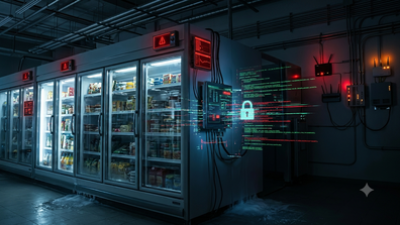
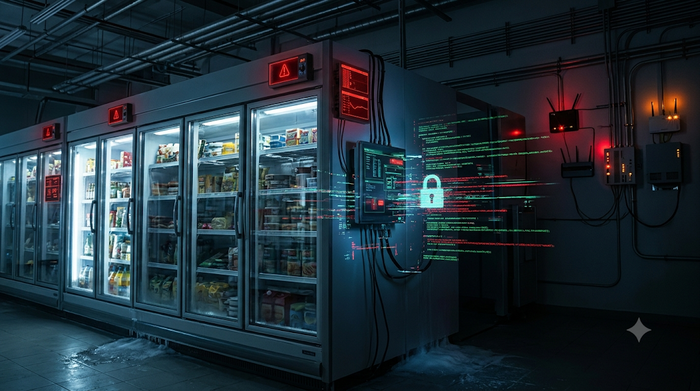
이는 매장이나 저온창고 밖에서 설비 온도와 가동 시간을 바꿀 수 있는 원격제어장치를 노린 공격에 대응하기 위한 조치다.
사고 예방을 위해서는 제조사가 설정한 초기 비밀번호를 변경하고 장비 제어 소프트웨어인 펌웨어를 업데이트해야 한다. 외부 접속은 가상사설망(VPN) 등 보호된 망으로 제한해야 한다.
공격자들은 냉각기에 낀 성에를 녹이는 '제상' 기능을 악용했다. 프랑스에서는 공격자가 제상 시간을 1시간에서 8시간으로 늘려 온도 경보가 늦게 울리도록 했다. 일부 대형마트에서는 냉장실 온도가 50도까지 치솟았다.
지난달 프랑스 대형마트에 이어 이달에는 스웨덴과 벨기에 등 유럽 각국의 슈퍼마켓과 프랑스혈액원 산하 혈장 보관시설 3곳에서도 냉장·냉동설비 피해가 보고됐다. 미국에서는 군 기지 식료품점에서 냉동고 이상 작동으로 식품이 상해 국방부가 해킹 가능성을 조사하고 있다.
냉장·냉동설비를 겨냥한 해킹은 식량안보와도 맞닿아 있다. 신선식품은 생산량이 충분해도 보관·운송 과정에서 적정 온도를 유지하지 못하면 폐기될 우려가 있다. 여러 매장에 물량을 공급하는 저온창고에서 해킹으로 대규모 피해가 발생하면 지역 단위의 신선식품 수급에 차질이 생길 수 있다.
과기정통부 관계자는 “아직 국내에 보고된 피해 사례는 없다”며 “관계부처와 협력해 유사 피해가 발생하지 않도록 예방에 최선을 다하고 있다”고 말했다.
박진형 기자 jin@etnews.com