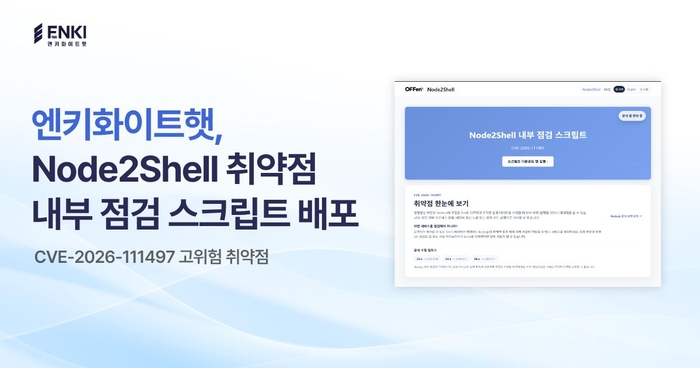
엔키화이트햇은 자바스크립트 실행 환경인 Node.js에서 발견된 고위험 보안 취약점 'Node2Shell(CVE-2026-111497)'을 진단할 수 있는 내부 점검 스크립트를 긴급 배포했다고 27일 밝혔다.
Node2Shell은 Node.js에 포함된 압축 해제 기술 '브로틀리(Brotli)'가 조작된 데이터를 처리하는 과정에서 발생하는 메모리 손상 취약점이다. 공격에 성공하면 서버 프로세스가 중단되거나 메모리 정보가 유출될 수 있으며, 원격 코드 실행(RCE)을 통해 서버 제어권을 탈취할 가능성도 있다.
Node.js 공식 개발팀은 지난 21일 해당 취약점을 해결한 보안 업데이트를 발표하고 22.x, 24.x, 26.x 버전 사용자에게 업데이트를 권고한 바 있다.
기존 외부 점검 방식은 취약점 재현을 위해 조작된 데이터를 서버에 전송하기 때문에 서비스 중단 위험이 있다. 엔키화이트햇은 운영 환경에 영향을 주지 않도록 공격용 입력을 사용하지 않는 내부 점검 방식을 적용했다.
점검 스크립트는 서버에서 실행 중인 Node.js 프로세스와 보안 패치 관련 정보를 분석해 취약 여부를 판별한다. 기업은 엔키화이트햇이 공개한 전용 웹페이지에서 운영체제에 맞는 스크립트를 내려받아 실행할 수 있다. 진단 결과는 '수정 버전 사용', '취약 의심', '입력 경로 확인 필요' 등으로 제공된다.
엔키화이트햇은 공격표면관리 솔루션 '오펜 ASM'을 활용해 외부 노출 자산의 점검 우선순위를 파악하고, 내부 점검 스크립트로 실제 취약 여부를 확인하는 방안도 제시했다.
엔키화이트햇은 모의해킹과 보안 취약점 분석, ASM 등을 통해 기업의 사이버 위협을 사전에 탐지하고 대응하는 오펜시브 보안 전문기업이다.
이성권 엔키화이트햇 대표는 “Node2Shell 취약점은 웹 서버 및 백엔드 환경 전반에 치명적인 영향을 미치는 만큼 선제적으로 위협을 차단하는 것이 무엇보다 중요하다”며 “기업들이 내부 점검 스크립트를 활용해 취약 경로를 식별하고 신속한 보안 패치에 나서길 바란다”고 말했다.
박진형 기자 jin@etnews.com