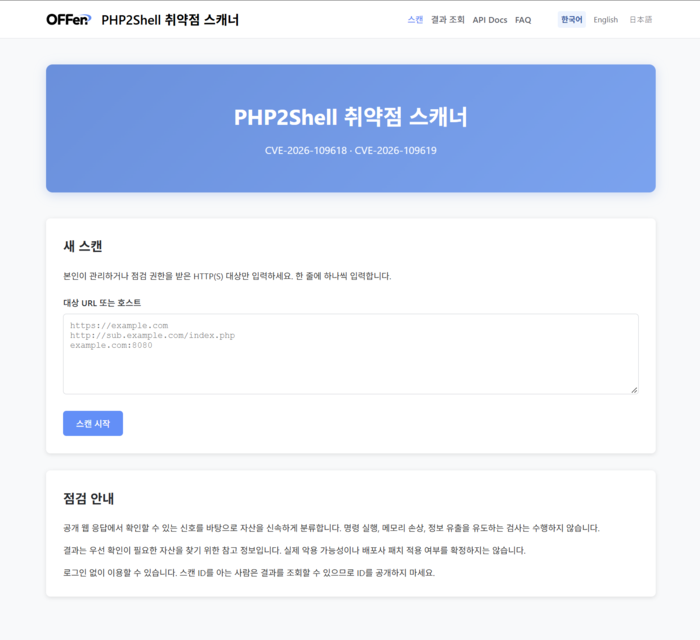
엔키화이트햇은 PHP의 고위험 보안 취약점 'PHP2Shell' 노출 여부를 확인할 수 있는 무료 진단 스캐너와 취약점 분석 보고서를 23일 공개했다.
PHP2Shell은 웹사이트 개발에 널리 사용되는 PHP에서 발견된 취약점으로, 공격자가 별도의 인증 없이 원격에서 악성 코드를 실행할 수 있다.
국제 보안 취약점 평가체계(CVSS) 4.0 기준 위험도는 9.2점이다.
해당 취약점은 CVE-2026-109618과 CVE-2026-109619로 구분되며, PHP의 메모리 처리 과정에서 발생하는 결함과 관련돼 있다.
엔키화이트햇은 실제 공격 코드를 사용하지 않고 PHP 버전과 관련 설정을 확인해 취약점 노출 가능성을 1차 판별하는 스캐너를 개발했다.
기업이나 기관은 별도의 로그인 없이 진단 웹사이트에 접속해 점검 대상 URL을 입력하면 된다.
또 이날 공개한 분석 보고서에는 취약점 발생 원리와 영향받는 PHP 버전, 위험 완화 조치, 공식 보안 패치 적용 방법 등을 담았다.
이번 취약점 해결을위해서는 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 등 보안 수정 버전으로 업데이트해야 한다.
엔키화이트햇은 향후 외부에 노출된 IT 자산의 식별·관리 방법과 신규 취약점에 신속히 대응하기 위한 방법론도 추가 공개할 계획이다.
이성권 엔키화이트햇 대표는 “이번 PHP2Shell과 같이 파급력이 큰 취약점은 공격자보다 먼저 노출 자산을 식별하고 조치하는 '골든타임' 확보가 중요하다”고 말했다.
박진형 기자 jin@etnews.com