인공지능(AI) 해킹 위협이 고도화되며 정보유출 사고가 발생하지 않은 여신전문금융회사들도 정보보호 체계를 정비하고 있다.
지난 9월 말부터 10월 초까지 금융권에 대해 AI 해킹 공격이 있었고, 여신업계 중에서는 현대캐피탈, 산은캐피탈에서 개인정보 유출 사고가 발생했다. 일부 여신사에서 보안이 취약하다는 점이 확인되며 업계 전반에서 보안을 강화하는 모습이다.
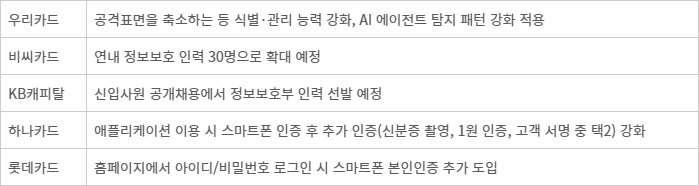
우리카드는 이번 해킹 사태 이후 해커가 공격을 시도할 수 있는 표면을 축소하고 이를 식별하고 관리하는 능력을 강화했다. 보안장비와 AI 에이전트 탐지 패턴도 강화해 AI 에이전트 공격을 더 잘 식별할 수 있도록 했다. AI 기반 모의해킹과 화이트해커 기반 모의침투도 수행하고 있다.
정보보호 인력 확대 움직임도 있다. 비씨카드는 정보보호 분야 전문인력 채용을 진행하고 있고, 연내 인력 충원을 마칠 계획이다. 비씨카드의 정보보호 인력은 지난해 말 대비 올해 6월 말 23.5%(8명) 감소했지만 연내 충원을 통해 정보보호 인력을 총 30명으로 늘릴 방침이다.
KB캐피탈도 올해 처음으로 신입사원 공개채용에서 정보보호부에 일할 인력을 뽑는다. 통상 정보보호 관련 인력은 전문성을 고려해 경력 채용을 해왔지만 정보보호가 중요해지며 신입부터 전문성을 길러 장기적으로 기업 필수 인력으로 유치하기 위해서다.
카드사 애플리케이션을 이용할 때 보안도 강화하고 있다. 하나카드는 고객이 비대면으로 상품을 신청할 때 스마트폰 인증 외에 신분증 광학문자인식(OCR) 촬영, 1원 인증, 고객 자필 서명 중 2개 이상을 해야 하도록 인증체계를 강화했다. 기존에는 1개 항목만 진행하면 신청할 수 있었지만, 다양한 본인인증 수단을 통해 개인정보 보안을 높였다.
롯데카드도 이달부터 홈페이지에서 아이디와 비밀번호로 로그인할 때 스마트폰 본인인증을 해야만 서비스를 이용할 수 있도록 추가 인증 절차를 도입했다. 모바일 앱에서는 아이디·비밀번호로 로그인이 제한된다. 아이디 로그인보다 생체인증, 로카페이를 통한 로그인을 권장한다. 롯데카드의 경우 지난해 개인정보 유출 사고로 일부 고객들의 정보가 빠져나간 만큼 부정 사용을 막기 위해 인증 절차를 강화하는 것으로 보인다.
김신영 기자 spicyzero@etnews.com