씨큐비스타는 차세대 네트워크 탐지·대응(NDR) 솔루션 '패킷사이버 v3.0'을 통해 실제 고객사 운영망에서 암호화된 악성 명령제어(C2) 통신을 복호화하지 않고 탐지했다고 16일 밝혔다.
C2 통신은 악성코드에 감염된 PC가 해커의 서버와 명령을 주고받는 통신을 말한다. 최근에는 이런 통신까지 암호화하는 사례가 늘면서 보안장비가 통신 내용을 직접 확인하기 어려워지고 있다.
씨큐비스타는 통신 내용을 열어보는 대신 도메인 질의 패턴과 통신 주기, 접속하는 서버의 분포 등을 분석했다. 이번 실증에서는 감염 단말이 도메인 생성 알고리즘(DGA)을 이용해 접속 주소를 계속 바꾸며 외부 C2 서버와 통신하는 행위를 찾아냈다.
DGA는 악성코드가 일정한 규칙에 따라 다수의 인터넷 주소를 자동으로 만들어내는 방식이다. 공격자는 이를 이용해 보안업체가 특정 악성 도메인을 차단하더라도 다른 주소로 통신을 이어갈 수 있다.
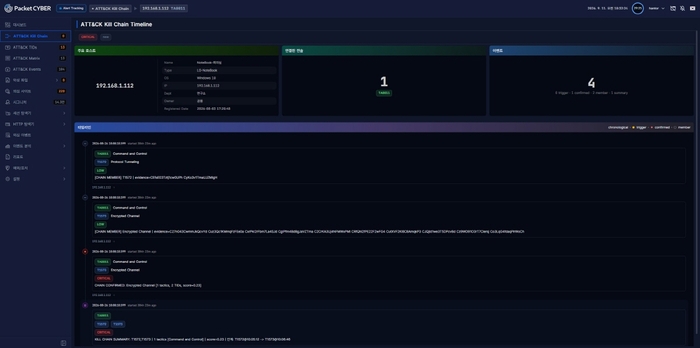
실증 과정에서는 4일간 DGA 의심 신호와 일정 주기로 반복되는 통신 등 1980건의 악성 신호가 관측됐다.
패킷사이버 v3.0은 행위 규칙 기반 탐지 8종과 AI·머신러닝 이상 탐지 5종 등 13개 분석 모듈을 활용해 여러 신호를 함께 분석한다.
또 탐지 결과를 마이터 어택(MITRE ATT&CK) 체계와 연계해 공격자가 어떤 방식으로 침투하고 통신했는지 공격 흐름을 재구성한다.
씨큐비스타는 이번 실증을 바탕으로 패킷사이버 v3.0의 보안관제센터 공급을 확대할 계획이다.
박진형 기자 jin@etnews.com