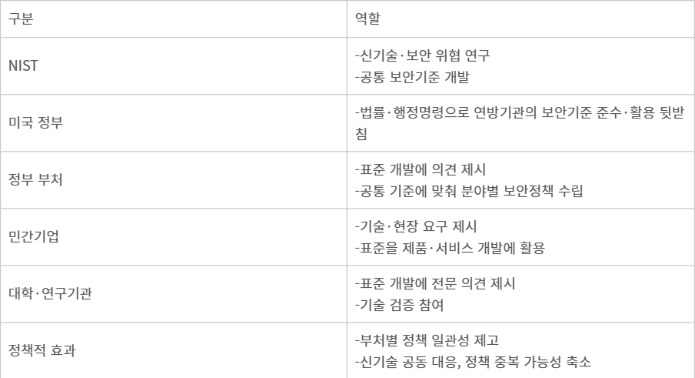
국가 사이버보안 정책의 일관성과 실효성을 높이기 위한 모델로 미국 국립표준기술연구소(NIST)의 운영체계가 주목된다. NIST는 신기술과 보안 위협을 연구해 연방정부가 공통으로 활용할 기술기준을 개발하고, 각 기관은 이를 바탕으로 소관 분야의 보안정책을 구체화한다. 기술적 기준은 공유하면서 부처별 전문성을 유지하는 구조다.
NIST의 전신은 1901년 설립된 국가표준국(NBS)이다. 1970년대 컴퓨터 보안 연구를 시작했고, 1987년 컴퓨터보안법을 통해 연방정부 정보시스템의 보안표준 개발 책임을 부여받았다. 1988년 NIST로 개편됐으며, 2002년 연방정보보안관리법(FISMA·現 연방정보보안현대화법) 제정으로 관련 역할이 강화됐다.
미국 정부는 법률과 행정명령을 통해 NIST의 기준이 실제 정책에 활용되도록 뒷받침한다. 연방기관은 법적으로 의무화된 NIST 보안표준을 준수해야 한다. 2017년에는 행정명령으로 연방기관이 NIST의 사이버보안 프레임워크(CSF)를 위험관리에 활용하도록 했다. 공통 기준을 마련하는 데 그치지 않고 정부 차원에서 이행을 지원하는 것이다.
NIST는 연방기관이 지켜야 할 최소한의 보안 수준과 구체적인 보안조치 기준을 마련한다. 중요 정보에 접근할 수 있는 사람을 어떻게 제한하고, 해킹 사고가 발생하면 어떤 절차로 대응해야 하는지 등 공통 기준을 규정한다.
각 부처는 이를 토대로 업무 특성에 맞는 보안정책을 수립한다. 보호해야 할 정보와 시스템은 기관마다 다르지만 접근통제와 사고 대응 등 기본적인 보안 원칙은 공유한다. 각 기관이 공통 기준을 충족하면서 필요한 보안조치를 추가하도록 해 부처별 전문성과 정책 일관성을 함께 확보하는 방식이다.
NIST는 새로운 위협에 맞춰 기준도 계속 개선한다. 2014년 주요 기반시설의 사이버 위험관리를 지원하기 위해 CSF를 발표했고, 2024년에는 모든 산업과 조직이 활용할 수 있도록 개편한 CSF 2.0을 공개했다. 기존의 식별·보호·탐지·대응·복구에 조직 차원의 위험관리를 다루는 '거버넌스' 기능을 추가했다.
미래 기술에 대한 선제적 연구도 주요 역할이다. 대표 사례는 양자내성암호(PQC) 표준화다. NIST는 양자컴퓨터가 기존 암호체계에 미칠 위협에 대비해 2016년 암호 알고리즘을 공개 모집했다. 세계 각국의 기업과 대학, 연구기관이 후보 기술을 제안하고 전문가들이 검증에 참여했다. NIST는 2024년 첫 표준 3종을 확정했고, 미국 정부는 이를 기반으로 연방기관의 암호체계 전환을 추진하고 있다.
NIST의 보안기준이 연방정부 정책에 반영되고 기업의 기술개발에도 활용되는 만큼 정부 부처와 산업계, 학계는 표준 개발 과정에 참여할 유인이 크다. 각 부처도 개별 정책을 수립하기 전에 서로의 요구사항을 확인하고 의견 차이를 좁힐 수 있다. 공통 기준을 만드는 과정에서 부처 간 정책 충돌과 유사 사업 중복도 예방할 수 있다.
김승주 고려대 교수는 “정부 부처 간 조직과 권한 조정이 현실적으로 어려운 상황에서 정책 일관성을 확보하려면 한국형 NIST를 별도로 설립해야 한다”며 “한국인터넷진흥원(KISA)은 특정 부처의 영향력에서 자유롭기 어려운 만큼 별도 기구를 설립해 중립성을 확보해야 한다”고 말했다.
박진형 기자 jin@etnews.com