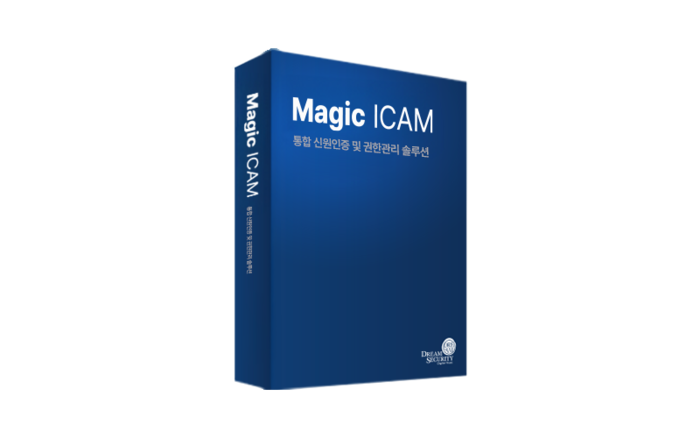
드림시큐리티가 오는 12월 2일부터 4일까지 서울 코엑스에서 열리는 '소프트웨이브 2026'에 참가해 통합 신원인증 및 권한관리 솔루션 'Magic ICAM'을 중심으로 제로트러스트 및 국가망 보안 체계(N2SF) 전환 방안을 선보인다.
'Magic ICAM'은 사용자와 기기, 자원의 신원정보와 자격증명, 접근권한을 통합 관리하는 솔루션이다. 시스템별로 분산된 계정과 자격증명, 누적된 권한으로 인해 발생하는 신원·접근관리의 복잡성을 줄이고, 사용자 상황과 위험도에 따라 접근 주체를 지속해 검증하는 기능을 제공한다.
드림시큐리티는 인사정보 연계를 통해 계정과 권한의 생명주기를 자동화했다. 정책에 따라 계정 생성·변경·삭제와 권한 부여·회수 절차를 자동으로 수행해 조직 내 인사이동이나 퇴직 이후에도 불필요한 권한이 남지 않도록 지원한다. 또한 정기적인 권한 검토와 감사 기능을 제공해 관리 효율성을 높인다.
접근 통제에는 역할 기반 접근제어(RBAC)와 속성 기반 접근제어(ABAC)를 적용했다. 시스템 단위뿐 아니라 메뉴, 화면, 버튼 단위까지 권한을 세분화할 수 있으며, 다중인증(MFA)과 통합인증(SSO) 연계를 통해 사용자 환경과 보안 등급에 따른 인증 정책을 적용할 수 있다. 지속 인증과 차등적 접근 통제를 기반으로 최소 권한 원칙 구현도 지원한다.
Magic ICAM은 SAML, SCIM 등 표준 프로토콜과 API를 통해 다양한 보안 서비스 및 업무 시스템과 연동된다. 관리자는 웹 기반 관리 도구를 활용해 정책 설정과 로그, 통계 정보를 통합적으로 확인할 수 있으며, 사용자뿐 아니라 서비스 계정, 애플리케이션, API 등 비인간 계정에 대한 관리도 지원한다.
드림시큐리티는 한국인터넷진흥원(KISA)이 추진하는 '국가망 보안체계(N2SF) 도입 지원사업'에도 안랩 주관 컨소시엄의 일원으로 참여하고 있다. 수요기관인 한국연구재단을 대상으로 ICAM, MFA, SSO 솔루션을 공급하며 제로트러스트 기반 보안 체계 구축을 지원하고 있다.
회사는 이번 소프트웨이브 2026에서 Magic ICAM과 MFA·SSO를 연계한 신원 중심 인증 및 접근관리 방안을 소개할 예정이다. 공공기관과 금융권, 기업 고객을 대상으로 업무 환경에 적합한 도입 방안을 제시하고 제로트러스트 및 N2SF 전환 지원을 확대한다는 계획이다.
1998년 설립된 드림시큐리티는 PKI와 암호 기술을 기반으로 인증·접근관리, 데이터 보안, 모바일 보안, 전자문서 보안 등 다양한 정보보안 솔루션과 서비스를 제공하고 있다.
정동수 기자 dschung@etnews.com