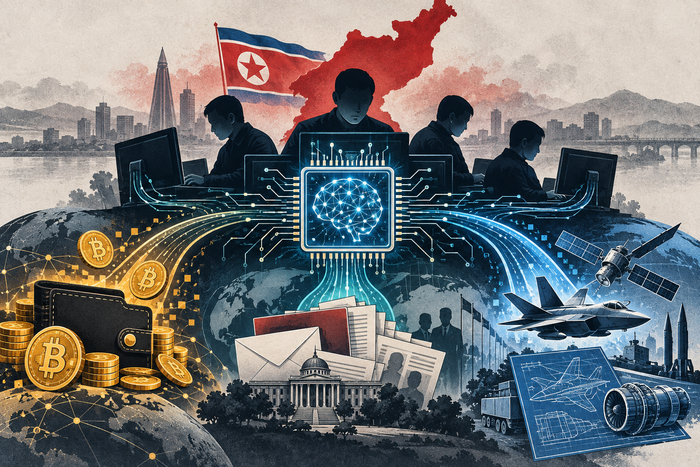
북한 해킹 세력은 가상자산 탈취부터 외교·안보 정보 수집, 방산기술 확보까지 주력 분야에 따라 다양한 공격 활동을 벌이고 있다. 세계 가상자산 거래소를 노리는 트레이더트레이터와 대북정책 전문가를 겨냥하는 김수키 등은 북한에 필요한 자금과 정보를 확보하는 데 집중하고 있는 모양새다.
국가정보원과 합동참모본부는 2024년 북한의 사이버전 수행 인력을 8400여명으로 추정하고 있다. 이는 2015년 추산치인 6800명보다 24% 증가한 규모다.
업계에 따르면 북한 해킹 세력은 인공지능(AI)을 악성코드 개발과 침투 후 추가 공격에 활용하며 가상자산 탈취와 정보 수집 역량을 강화하고 있다.
최근 바이낸스 해킹 배후로 지목된 트레이더트레이터는 가상자산 업계를 집중적으로 노리는 세력이다. 미국 연방수사국(FBI)은 지난해 바이비트의 약 15억달러 탈취 사건에 이어 지난달 바이낸스에서 60억달러 이상을 빼낸 사건도 이들의 활동으로 지목했다. 마이크로소프트(MS)는 이들을 '제이드 슬리트'로 부르기도 한다.
트레이더트레이터는 주로 채용 담당자로 위장해 개발자와 정보기술(IT) 직원에게 접근한다. 지난 2024년 일본 DMM비트코인 사건에서는 협력업체 직원에게 채용시험을 가장한 악성코드를 보내 침투한 뒤 송금 요청을 조작했다. MS은 올해 6월 닷새간 위장기업 3곳을 활용한 공격에서 AI로 표적 조사와 위장 신분 준비를 가속한 것으로 분석했다.
지난 2012년부터 활동한 정찰정보총국(옛 정찰총국) 산하 첩보 조직인 김수키도 최근 AI를 활용한 공격을 고도화하고 있다. 지니언스는 지난 8월 김수키가 로컬 대형언어모델(LLM)과 검색증강생성(RAG) 환경을 구축하고 AI 코딩 도구 '커서'를 사용하고 있는 정황을 공개했다. 지니언스는 이를 탈취 자료 분석과 정보 추출, 공격 자동화에 기존 AI를 접목하려는 시도로 분석했다.
김수키는 '에메랄드 슬리트'라고 불리고 있으며, 정부기관과 기자, 연구소 등을 사칭해 외교·안보 전문가에게 이메일을 보내고 문서와 계정정보를 빼내는 것이 주요 수법이다. 지난 2023년 경찰 수사에서는 내국인 1468명의 이메일 계정 탈취가 확인됐으며, 이 가운데 전·현직 공무원 등 외교·안보 분야 전문가는 57명이었다.
정찰총국과 연계된 대표적 북한 해킹 세력인 라자루스는 여러 북한 활동군을 포괄하는 이름으로도 쓰인다. MS는 '다이아몬드 슬리트'로 추적하는 라자루스 관련 세력이 AI로 표적을 조사하고 위장 신분·기업을 만든다고 분석했다. 지난 2014년 소니픽처스 공격과 2017년 워너크라이 배후로 지목된 바 있다.
방산·항공우주·원자력 기술을 노리는 정찰총국 연계 세력인 '안다리엘'도 있다. '오닉스 슬리트'로도 불리며, MS는 올해 8~9월 안다리엘이 한국 이용자 대상으로 만든 PDF 미끼 문서 100개 이상을 확인했다. 지난달 말부터는 에이전트형 AI 침투시험 도구 활용도 관측했다. 미 육군은 지난 2020년 이들 조직의 규모를 약 1600명으로 추정했다.
강성전 기자 castlekang@etnews.com