미국 보안기업 옵스왓(OPSWAT)이 소프트웨어(SW) 개발부터 배포까지 전 과정에서 악성코드와 취약점을 검사하는 보안 솔루션을 앞세워 한국 시장 공략에 나섰다.
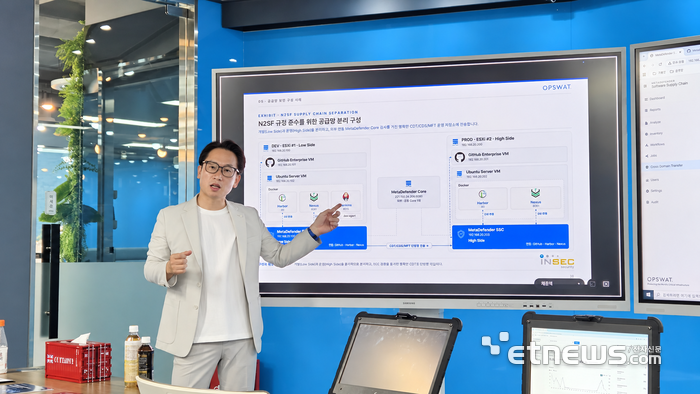
김종광 인섹시큐리티 대표는 14일 서울 금천구 가산동 본사에서 기자간담회를 열고 SW 공급망 보안과 파일 전송 보안 기술을 중심으로 공공기관과 금융권, 대기업 등 국내 주요 시장을 공략하겠다는 전략을 밝혔다.
인섹시큐리티는 옵스왓의 국내 총판으로 보안 솔루션 공급과 기술 지원을 담당한다.
옵스왓이 내세운 핵심 제품은 '메타디펜더 SW 서플라이 체인'이다. 소스코드뿐 아니라 프로그램을 완성하는 빌드 과정과 최종 실행파일, 컨테이너 이미지까지 악성코드와 취약점을 검사한다.
기존 SW 구성 분석(SCA)은 주로 SW 자재명세서(SBOM) 생성과 오픈소스 취약점 관리에 초점을 맞췄다. 소스코드 검사 이후 빌드 과정에서 악성코드가 삽입되거나 완성된 프로그램이 변조되는 경우에는 탐지에 한계가 있을 수 있다.
반면 옵스왓은 개발·빌드·배포 단계마다 소스코드와 완성된 실행파일, 컨테이너 이미지의 악성코드와 취약점을 반복 검사한다. 외부 오픈소스 등을 활용하는 개발망에서 SW를 완성하면 보안 검사를 통과한 결과물만 별도 운영망으로 전송하고, 위험이 발견되면 전송을 차단하는 방식이다.
이날 시연에서는 공격자가 빌드 자동화 도구 '젠킨스(Jenkins)'에 악성 패키지 삽입 명령을 심은 상황을 가정했으며, 옵스왓 솔루션은 빌드 결과물에서 악성 패키지를 탐지해 운영망 전송을 차단했다.
옵스왓은 SW 공급망 보안 외에도 외부 협력사와의 파일 교환 과정에서 악성코드 유입과 정보유출을 차단하는 보안 기술을 제공한다.
'메타디펜더 MFT'는 외부 협력사가 전송하는 파일의 악성코드를 검사하고 사용자 인증과 전송 권한을 확인한다. 콘텐츠 무해화(CDR) 기술로 파일의 위험 요소를 제거하고, 데이터 유출 방지(DLP) 기능으로 개인정보와 인증정보 등 민감정보의 외부 유출을 통제한다.
김종광 인섹시큐리티 대표는 “실제 업무환경에서는 SW와 파일, 데이터가 지속적으로 이동하기 때문에 어떤 데이터가 이동하는지 확인하고, 이동 과정에서 악성코드와 민감정보를 검증·통제할 수 있는 보안 체계가 중요하다”고 말했다.
박진형 기자 jin@etnews.com