


정보보호관리체계인증(ISMS)은 한국정보보호진흥원이 기업이나 기관의 정보보호 정책과 조직, 위험 관리 등 정보보호 전 과정을 평가하고 보증하는 제도다.
ISMS는 정보자산의 안전 및 신뢰성 향상과 정보보호 관리에 대한 인식 제고를 목적으로 한다. 또 조직의 정보보호 역량 강화를 통해 국가 주요 정보통신기반시설의 보호 및 국제적 신뢰도를 높이고 정보보호서비스 산업을 활성화하는 데 기여하고 있다.
평가 인증기관인 한국정보보호진흥원은 신청 기관이 정보보호의 목적인 정보자산의 비밀성·무결성·가용성을 실현하기 위한 절차와 과정을 체계적으로 수립해 문서화하고 지속적으로 관리·운영하고 있는지를 기준에 맞춰 평가한다. 인증유효기간은 3년이며, 인증 취득 후 1년에 1회 이상 사후관리심사를 받아야 한다.
기업이 이 인증을 획득하면 대고객 신뢰도가 높아지고 정보통신망의 안전성이 강화되며 정보보호 관리 능력을 키울 수 있다. 인증대상은 통신사업자·쇼핑몰·포털 등 정보통신서비스제공자(ISP)와 집적정보통신시설(IDC)·재판매(VIDC) 사업자 외에 일반 제조업 등이다. 현재까지 ISMS 인증을 획득한 기업은 다음커뮤니케이션·대한항공·KTF 등 40여곳이다.
김인순기자@전자신문, insoon@




오피니언 많이 본 뉴스
-
1
[사설] AIDC특별법, 시행령 보강 필수다
-
2
[ET톡] 가상자산 과세 3개월 앞...기준 마련 시급
-
3
[ET단상] AI시대, 생각과 의심의 힘
-
4
[조현래의 콘텐츠 脈] 〈18〉2026 아시안게임, 한국 e스포츠의 위상
-
5
[사설] 모두의창업, 숫자채우기로 가선 안된다
-
6
[기고] AX시대의 아이러니? 지식관리KMS
-
7
[테크 차이나] 가격전쟁 멈추는 국가…中 왜 '출혈경쟁' 산업정책으로 다루나
-
8
[ET톡] 이제 우주도 민간의 시간이다
-
9
[기고] 햇빛이 지속가능한 주민소득이 되려면
-
10
[이영의 넥스트 거버넌스] 〈27〉르네상스와 AI

브랜드 뉴스룸
-
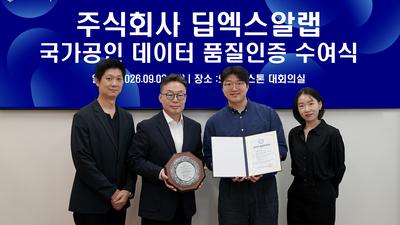 와이즈스톤와이즈스톤, 딥엑스알랩 '의료정보 데이터셋'에 DQ인증 최고 등급 수여
 인아그룹애니모션텍, KPCA서 초정밀·고속 레이저 가공 공개
 슈퍼솔루션슈퍼솔루션, 2026 Next-Gen AI Cooling Summit 성황리 성료
-
 씨앤에프시스템씨앤에프시스템, 오웬스그룹과 공공 ERP·DX 사업 협력
 로옴세미컨덕터코리아로옴, 1005 사이즈 서지 보호 칩 저항기 개발...업계 최고 수준의 정격전력 실현
 에이블스토어시놀로지, DiskStation neo+ 시리즈 라인업 출시
-
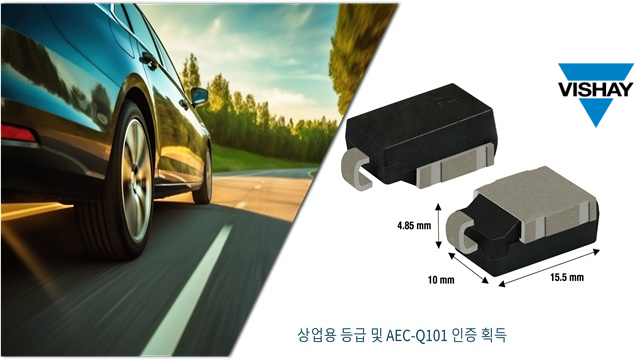 비쉐이비쉐이, DO-218AC 패키지 XClampR 양방향 플랫 클램핑 TVS 출시
 노보센스노보센스, 이노방스 오토모티브 손잡고 '차세대 차량용 전기 구동 플랫폼 칩 솔루션' 공동 개발
 AIPD생성형AI 사용 급증하는데, 우리 아이 AI리터러시 수준은?…'AIPD 주니어' 자격검정으로 올바른 AI 사용 첫걸음
-
 한국태양유전태양유전, 'electronica India 2026' 참가
 위고페어위고페어 “국내 브랜드 기업 97% 위조상품 피해 경험…인력 부족에 대응 한계”
 다래전략사업화센터다래전략사업화센터, 'BIO USA 2026'서 글로벌 빅파마와의 비즈니스 미팅 지원…K-바이오 해외 진출 교두보 확보
×
![]()