LLM 게이트웨이 기반 AI 모델 호출 통제 및 배포 전 침투 테스트 검증 방안 공유
AWS Security Agent 기반 애플리케이션 침투 테스트 실습 진행
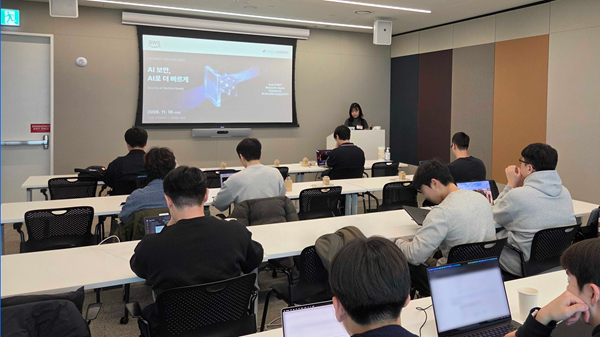
AI MSP 스마일샤크(대표 장진환)가 아마존웹서비스(이하 'AWS')와 함께 'AI 보안, AI로 더 빠르게(Security at Machine Speed)' 세미나를 성공적으로 마쳤다. 지난 18일 서울 역삼 센터필드에서 열린 이번 세미나에는 생성형 AI 개발자와 보안 담당자, 클라우드 엔지니어, 기술 리더 등이 참석했다.
이번 세미나는 생성형 AI를 도입하는 기업이 늘면서 AI 보안 관리의 중요성이 커진 데 따라 마련됐다. 서비스에 AI 기능이 더해지면 기존 웹 서비스에는 없던 접근 경로가 생겨 점검 범위도 넓어진다. 관리되지 않은 인증정보로 AI 모델이 무단 사용되는 'LLM 재킹'이 대표적인 예로, 인증정보 관리와 함께 권한을 처음부터 필요한 만큼만 부여하는 설계가 중요해지고 있다.
세미나는 △자격 증명 관리와 LLM 재킹 대응 △LLM 게이트웨이를 통한 AI 호출 통제 △기업 AI 보안 전략과 LLM 침투 테스트 순으로 진행됐다. 후반 90분은 AWS의 애플리케이션 보안 에이전트인 AWS Security Agent로 애플리케이션 침투 테스트를 직접 수행하고, 발견된 취약점을 분석하는 실습으로 꾸려졌다.
세션 전반에서는 AI 서비스 보안이 인증정보 관리만으로는 충분하지 않으며, 처음부터 필요한 권한만 부여하는 설계가 기본이 돼야 한다는 점이 강조됐다. AI 모델 호출을 한곳에서 통제 및 감사하여 허용 모델과 비용관리를 진행하고, 서비스 배포 전 AWS Security Agent 의 침투 테스트와 코드리뷰를 통해 앱의 취약점까지 점검해야 AI 서비스를 안정적으로 운영할 수 있다는 것이다.
장진환 스마일샤크 대표는 “AI 서비스 보안은 이제 누가, 어떤 모델을, 얼마나 쓰는지를 관리하는 문제”라며 “권한 설계부터 배포 전 점검, 운영 단계의 접근·비용 관리까지 기업이 AI 서비스를 안정적으로 운영할 수 있도록 지원하겠다”고 말했다.
한편 스마일샤크는 지난 5월 정보보호 및 개인정보보호 관리체계 인증(ISMS-P)을 취득했으며, 10월에는 ISMS-P 인증 기준에 맞춰 AWS 환경의 보안 상태를 점검하고 조치까지 이어가는 클라우드 보안 관리 서비스 '샤큐리티'를 공개했다.
이원지 기자 news21g@etnews.com