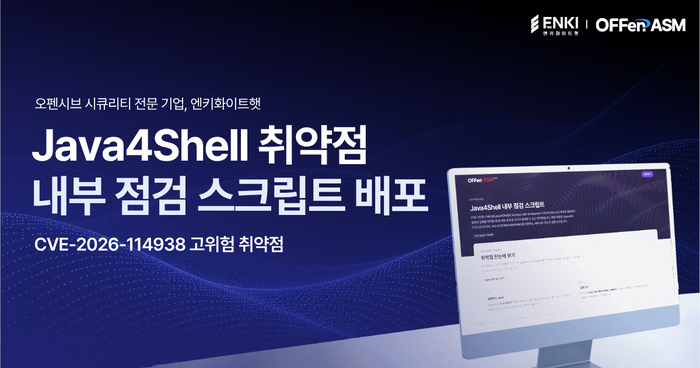
엔키화이트햇이 자바(Java) 실행환경에서 발견된 치명적인 보안 취약점 '자바포셸(Java4Shell)'에 대응하기 위한 점검 도구를 공개했다. 실제 공격을 시도하지 않고도 서버의 취약 여부를 확인해 서비스 중단 위험을 줄이는 것이 특징이다.
엔키화이트햇(대표 이성권)은 자사 홈페이지를 통해 자바 원격 코드 실행(RCE) 취약점 '자바포셸(CVE-2026-114938)'을 탐지하는 내부 점검 스크립트와 분석 보고서를 배포한다고 19일 밝혔다.
자바포셸은 자바 실행환경인 오픈JDK(OpenJDK)의 Base64 데이터 변환 과정에서 발생하는 메모리 손상 취약점이다. 특정 프로세서의 데이터 처리 가속 기능인 AVX-512 VBMI에서 문제가 발생하며, 공격자가 조작한 데이터를 보내면 인증 없이 원격으로 악성코드를 실행하거나 서비스를 중단시킬 수 있다. 공통 취약점 평가체계(CVSS) 4.0 기준 위험도는 9.2점으로 '치명적' 등급이다.
엔키화이트햇은 공격용 데이터를 서버에 전송하는 외부 스캐닝 방식과 달리 서버 내부의 실행환경을 분석하는 점검 도구를 개발했다. 외부에서 취약점 공격을 재현하면 서비스가 중단될 위험이 있다는 점을 고려한 것이다.
점검 도구는 자바 실행 파일의 공급자와 버전, 프로세서 구조, AVX-512 및 BMI2 명령어 지원 여부 등을 확인해 취약점 노출 가능성을 판별한다. 결과는 '취약 의심', '수정 버전 사용', '실행 조건 불충족' 등으로 구분해 제공한다.
이성권 엔키화이트햇 대표는 “앞서 발생한 PHP 취약점(PHP2Shell)에 이어 이번 자바 사태까지 웹 애플리케이션을 넘어 기반 실행환경에 대한 취약점 관리도 빈틈없이 점검해야 한다”며 “공격자보다 먼저 노출 자산을 식별하고 조치하는 골든타임 확보가 중요하다”고 말했다.
한편 엔키화이트햇은 해커의 관점에서 기업의 보안 취약점을 선제적으로 발굴하고 검증하는 오펜시브 보안 전문기업이다. 공격표면관리(ASM)와 서비스형 모의해킹(PTaaS)을 통합한 보안 플랫폼 '오펜(OFFen)'을 비롯해 AI 기반 침투테스트 자동화 솔루션 등을 제공하고 있다.
박진형 기자 jin@etnews.com