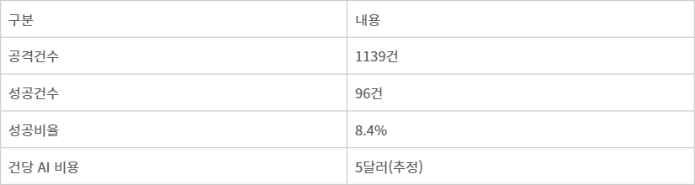
 관련 통계자료 다운로드 중국어 사용 해킹집단의 AI 공격 현황
인공지능(AI) 에이전트를 활용한 사이버공격이 건당 평균 5달러의 이용 비용으로 약 10%의 성공률을 보이는 것으로 나타났다. 모의해킹이 아닌 실제 공격을 역추적 분석한 결과로 AI를 활용한 저비용 대량 해킹이 현실화했음을 보여준다.
미국 사이버보안 기업 노르포지(Norforge)는 19일(현지시간) 해커들이 사용하던 AI 기반 공격 도구 '케언(Cairn)'의 관리 패널 20여개를 추적해 분석한 결과를 공개했다.
노르포지는 공격 기록을 토대로 3개 공격집단이 총 1269건의 공격 프로젝트를 수행한 사실을 확인했다. 이 가운데 134건(10.6%)에서 실질적인 공격 성과가 보고됐다. AI 토큰 이용 비용은 프로젝트당 평균 약 5달러로 추산됐다.
가장 활발하게 활동한 중국어 사용 공격집단은 전체 공격의 89.8%를 차지하는 1139건의 공격 프로젝트를 실행했다. 미국·캐나다·일본·호주 등 주요 국가의 전자상거래 사이트를 겨냥했으며, 이 가운데 96건(8.4%)에서 서버 침투나 정보 접근 등 실질적인 공격 결과가 드러났다. 농기계 제조업체 디어, 가전업체 샤크닌자, 엔진 제조업체 커민스 등이 공격받은 것으로 전해졌다.
해커가 사용한 케언은 여러 AI 에이전트가 협업해 주어진 목표를 수행하는 오픈소스 플랫폼이다. 복수의 AI 에이전트가 수집한 정보를 공동으로 활용하고, 작업 결과를 축적해 다음 단계에 반영하는 구조다. 공격에는 앤트로픽 '클로드 코드'와 중국 '딥시크'를 결합한 환경이 활용된 것으로 파악됐다.
공격 지시문은 중국어 100자 미만으로 짧았다. 해커는 AI에 '로그인 없이 서버에서 명령을 실행할 수 있는 취약점을 찾아라' '데이터베이스 공격이나 인증 우회를 우선 시도하라' '침투에 성공하면 파일 업로드용 프로그램을 설치하라'는 등의 명령을 내렸다.
AI 에이전트는 별도의 세부 지시 없이도 장시간 공격을 수행했다. 실패 시 다른 침투 경로를 찾았으며, 일부 프로젝트 공격은 5일 이상 이어졌다. 침투 목표를 달성한 프로젝트의 평균 소요시간은 23시간 미만이었다.
AI 해킹 과정에서 공격 흔적이 고스란히 남았다는 점도 주목된다. 노르포지는 해커들이 사용한 케언의 관리 패널이 보안 조치 없이 인터넷에 노출되면서 '쇼단'과 '센시스' 등 검색 서비스에 포착됐다고 설명했다. 고숙련 해커들과 달리 기본 보안 수칙을 소홀히 한 결과로 풀이된다.
노르포지는 “이번 연구는 AI 에이전트가 실제 시스템에 어떻게 침투하는지 보여준다”며 “AI의 공격 방식에 대한 분석을 향후 사이버 방어체계 강화에 반영해야 한다”고 강조했다.
박진형 기자 jin@etnews.com