접속 차단 후에도 다른 내부망 이용
하루 최대 접속한 직원 8시간 53분
국가 사이버안보를 담당하는 정부출연연구기관 직원들이 근무시간에 업무용 PC 등으로 온라인 게임에 반복 접속했다가 적발됐다. 일부 직원은 접속이 차단된 뒤에도 다른 내부망을 이용해 게임 서버에 다시 접속한 것으로 드러났다.
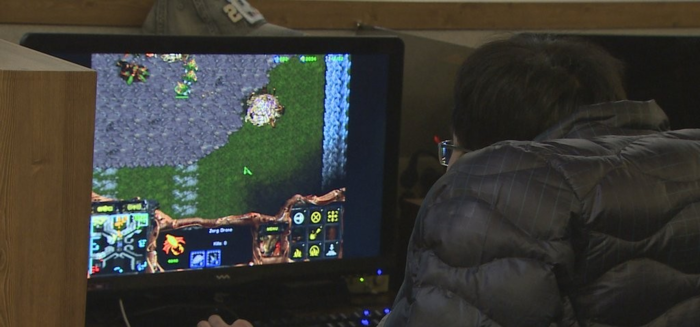
12일 국회 과학기술정보방송통신위원회 소속 황정아 더불어민주당 의원이 국가보안기술연구소(국보연)에서 제출받은 자료에 따르면 사이버안보훈련센터 직원 5명은 2024년 9~12월 근무시간에 스타크래프트 게임 서버인 '배틀넷'에 반복적으로 접속했다.
이들은 관리자가 휴가나 출장으로 자리를 비운 시간을 주로 이용한 것으로 조사됐다. 한 직원의 누적 접속 시간은 90시간을 넘었으며, 하루 최대 접속 시간도 한 직원은 8시간 53분, 다른 직원은 7시간 21분에 달했다.
직원들은 일반 업무망과 달리 게임 사이트 접속이 차단되지 않은 외부 교육용 회선을 이용한 것으로 나타났다. 해당 센터는 대전 유성구 본원과 떨어진 별도 건물에 있어 교육용 네트워크를 사용하고 있었다.
게임 접속 차단 이후에도 일부 직원은 다른 경로를 통해 접속을 시도했다. 2024년 12월 실험인터넷 회선이 차단되자 내부 로컬망을 통해 배틀넷에 접속한 기록이 추가로 확인됐다. 이들의 행위는 같은 센터 직원이 한국전자통신연구원(ETRI) 신문고에 제보하면서 알려졌다.
해당 직원들은 큰 행사를 마친 뒤 회포를 풀자는 취지에서 게임을 했다고 진술했다. 다만 서버에 접속해 있던 시간 내내 실제 게임을 한 것은 아니라고 해명한 것으로 전해졌다.
국보연은 징계위원회를 거쳐 직원 5명에게 견책 처분을 내렸다. 이 가운데 접속 시간이 가장 길고 육아휴직 부정 사용 등 다른 문제까지 적발된 직원은 당초 감봉 처분이 필요하다는 판단을 받았지만, 국가과학기술연구회 이사장 표창 이력을 고려해 견책으로 수위가 낮아졌다.
기관은 게임 서버 접속 시간만큼 개인 연차 유급휴가를 차감하고, 남은 연차가 부족한 직원은 해당 시간을 급여에서 공제했다.
재발 방지를 위한 관리 강화 조치도 시행했다. 국보연은 교육용 회선을 중앙관리 방식으로 통합하고 모든 사용 기록을 모니터링하는 한편, 게임 등 업무와 무관한 사이트의 접속을 차단했다고 밝혔다. 전 직원 대상 보안교육과 센터 관련 교육을 두 차례 실시했으며, 외부 교육용 네트워크 운영 결과를 정기적으로 점검·보고하도록 했다.
황 의원은 “국가 사이버안보를 지켜야 할 직원들이 관리자 부재를 틈타 게임 서버에 반복 접속한 것은 심각한 기강 해이”라며 “감봉이 필요하다고 판단하고도 과거 표창을 이유로 견책으로 낮춘 것은 국민 눈높이에 맞지 않는 솜방망이 징계”라고 비판했다.
이어 “철저한 복무 관리와 엄정한 책임 추궁은 물론, 내부 신고자가 불이익을 받지 않도록 보호체계도 점검해야 한다”고 강조했다.
이상목 기자 mrlsm@etnews.com