가비아에서 외부 해킹 공격으로 인해 약 3000명에 달하는 고객 개인정보 유출 사고가 발생했다.
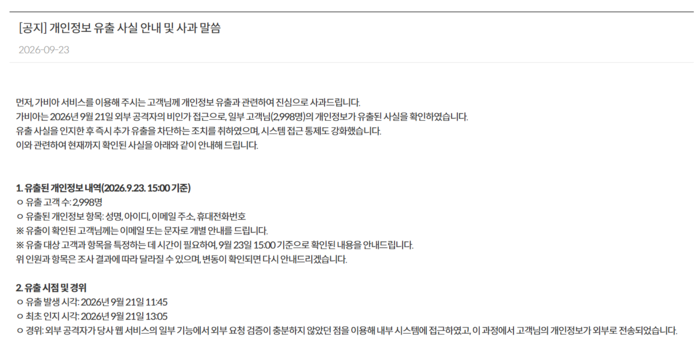
가비아는 지난 23일 홈페이지를 통해 “지난 21일 외부 공격자의 비인가 접근으로 2998명의 고객 개인정보가 유출된 사실을 확인했다”며 사과했다.
이번 사고는 지난 21일 오전 11시 45분 발생했다. 외부 공격자가 가비아 웹 서비스의 일부 기능에서 외부 요청 검증이 충분하지 않았던 점을 이용해 내부 시스템에 접근해 고객의 개인정보를 외부로 전송했다. 가비아는 1시간 20분 뒤인 오후 1시 5분 이를 최초 인지했다.
현재까지 확인된 유출 정보는 성명, 아이디, 이메일 주소, 휴대전화번호다. 비밀번호는 유출되지 않은 것으로 확인됐다. 유출된 아이디를 기반으로 타 사이트 계정을 무차별 대입하는 등 2차 도용 피해를 방지하기 위해 비밀번호 변경을 권고했다.
가비아는 추가 피해를 막기 위해 공격에 이용된 접근 경로와 관련 계정을 차단하고 시스템 접근 통제를 강화했다. 원인이 된 취약점을 조치하고 동일한 유형의 취약점에 대한 전수 점검도 진행하고 있다.
또 추가 유출 여부를 확인하기 위한 조사와 이상징후 모니터링을 강화하고 한국인터넷진흥원(KISA)과 개인정보보호위원회에 관련 사실을 신고했다. 현재 관계 기관과 함께 정밀 원인 분석 및 추가 피해 여부를 합동 조사하고 있다.
가비아 관계자는 “사고 인지 직후 외부 접근 경로를 차단했고, 현재는 이상징후 탐지와 상시 모니터링 체계를 강화해 운영하고 있다”며 “추가로 확인되는 사실이 있으면 바로 공유할 방침”이라고 말했다.
강성전 기자 castlekang@etnews.com