국제표준 블록암호 AES 포함 검증 완료
국가·공공분야 보안 요구사항 적극 대응
정보보안 전문기업 대영에스텍(대표 강원구)이 자체 개발한 소프트웨어(SW) 암호모듈 'DY-Crypto Library v1.0'으로 국가정보원 암호모듈검증제도(KCMVP)를 통과하면서 공공·국방 보안시장 진출 기반을 마련했다.
대영에스텍은 이번 KCMVP 검증을 교두보 삼아 SW 암호모듈부터 응용 라이브러리, 전환 플랫폼, 하드웨어 어플라이언스까지 아우르는 통합 양자보안 포트폴리오 구축에 속도를 낸다는 목표다.
KCMVP는 국가·공공기관 정보통신망에서 중요 정보를 보호하기 위해 도입하는 암호모듈의 안전성과 구현 적합성을 국가정보원이 검증하는 제도다.
보안수준 1로 검증된 대영에스텍의 DY-Crypto Library v1.0은 데이터 암·복호화를 위한 블록암호를 비롯해 해시, 전자서명, 메시지 인증, 난수 생성 및 키 설정 등 정보보호 제품에 필요한 주요 암호 서비스를 제공하는 SW 라이브러리다.
특히 최근 KCMVP 검증 대상에 추가된 국제표준 블록암호 AES까지 포함해 검증을 완료함에 따라 국가·공공분야 보안 요구사항에 대응함은 물론 AES가 폭넓게 사용되는 다양한 상용 시스템으로 암호모듈 적용 범위를 확대할 수 있게 됐다.
대영에스텍은 국내외 7종의 양자내성암호(PQC) 알고리즘을 지원하는 암호모듈을 비롯해 기존 시스템 변경을 최소화하면서 하이브리드 암호 및 PQC 전환을 지원하는 OpenSSL Provider 기반 응용 라이브러리를 확보했다.
여기에 보안 환경과 정책 변화에 따라 암호 알고리즘을 유연하게 제어할 수 있는 암호민첩성 플랫폼 'CAPS'를 개발하고 하드웨어 암호모듈과 보안 어플라이언스로 제품군을 확대하고 있다.
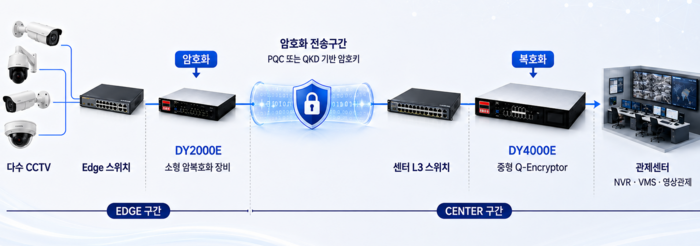
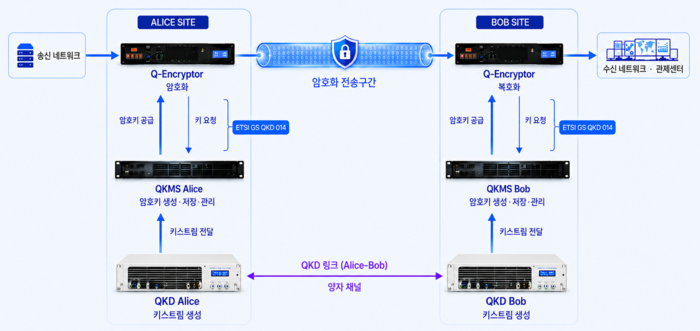
대영에스텍의 자체 하드웨어 설계·제작 역량을 결합한 영상 전송구간 암복호화 장비 'Q-Encryptor'가 대표적이다. Q-Encryptor는 PQC 기반 키설정 뿐만 아니라 유럽전기통신표준협회(ETSI)의 'ETSI GS QKD014' 표준 인터페이스도 지원해 사용 기관의 네트워크 환경과 양자보안 인프라 구축 수준에 맞춰 PQC 또는 QKD 기반 키 공급 방식을 선택하고 단계적으로 확장할 수 있다.
QKD 인프라가 없는 환경에서는 PQC 기술을 이용해 통신에 필요한 암호키를 안전하게 설정할 수 있고 QKD 인프라가 구축된 환경에서는 외부 양자키분배 장비로부터 표준 인터페이스를 통해 공급받은 암호키를 구간암호화에 활용할 수 있다.
대영에스텍은 향후 Q-Encryptor와 CAPS를 연계해 보안정책에 따라 암호 알고리즘과 키 공급 방식을 유연하게 관리할 수 있도록 암호민첩성을 고도화할 계획이다. 아울러 성능 개선과 리눅스계열 운영체제 지원, PQC 기능 확장을 반영한 차기 암호모듈 'DY-Crypto Library v2.0'에 대해서도KCMVP 재검증을 추진할 방침이다.
박춘걸 대영에스텍 연구소장은 “이번 KCMVP 검증은 암호모듈 설계와 구현부터 검증 대응, 제품 적용까지 이어지는 자체 기술체계를 확보했음을 보여주는 성과”라며 “검증필 암호모듈을 중심으로 PQC와 QKD를 유연하게 수용하는 양자보안 제품 경쟁력을 강화하고 SW 암호모듈과 CAPS, Q-Encryptor를 연계해 영상보안, 드론, 5G 특화망, 국방 및 국가 핵심인프라 분야로 양자보안 기술의 적용 범위를 적극 확대할 계획”이라고 밝혔다.
노동균 기자 defrost@etnews.com