


전자우편의 첨부 파일을 실행하지 않아도 바이러스에 감염되는 알리즈 바이러스(Win32/Aliz.worm)가 컴퓨터상용자들을 중심으로 급속히 번지고 있다.
이 바이러스는 님다나 크리즈 바이러스처럼 전자우편을 읽기만 해도 감염된다. 알리즈 바이러스에 감염되면 아웃룩이나 아웃룩익스프레스의 주소록뿐 아니라 MSN메신저에 등록된 사용자에게도 바이러스가 발송한다.
이 바이러스가 들어 있는 전자우편의 제목은 수시로 변하며 바이러스 파일 이름은 ‘whatever.exe’다.
아웃룩이나 아웃룩익스프레스를 사용하는 경우 이 바이러스에 감염되지 않으려면 마이크로소프트가 홈페이지(http://www.microsoft.com/windows/ie/downloads/critical/q290108/default.asp)에서 배포하는 보안 강화 파일을 설치하고 백신 프로그램을 최신 버전으로 업데이트해야 한다.
<장동준기자 djjang@etnews.co.kr>


많이 본 뉴스
-
1
삼성 첫 AI 안경, 내달 10일 출격
-
2
삼성전자, 내년 '갤럭시 워치' 신제품 없다
-
3
BMW '더 뉴 7시리즈' 럭셔리 기준 재정립…운전석엔 역동성·뒷좌석엔 모바일 오피스
-
4
벤츠 vs BMW '레벨2++ 자율주행' 정면승부…하드웨어 선탑재 여부와 기술 성숙도 봐야
-
5
삼성전자, '부문장은 미래·사업부장은 실적'…이번 주 임원 인사로 세대교체 잇는다
-
6
美 의회, 中 자동차 수입 영구적 금지 추진
-
7
테슬라 FSD 국내 도입 제동 걸렸다…“안전성 판단 근거 부족”
-
8
제네시스, 'G80 하이브리드' 세계 최초 공개…연비 14.1㎞/ℓ
-
9
“100일 만에 1000만개 판매”…삼양식품 '짜르르', 코스트코 전국 입점
-
10
앤트로픽, 상장 이틀째 8.5% 급락…공모가까지 위협
브랜드 뉴스룸
-
 노보센스[영상] 노보센스, KES 2026서 산업용·로봇용 반도체 기술 선보여
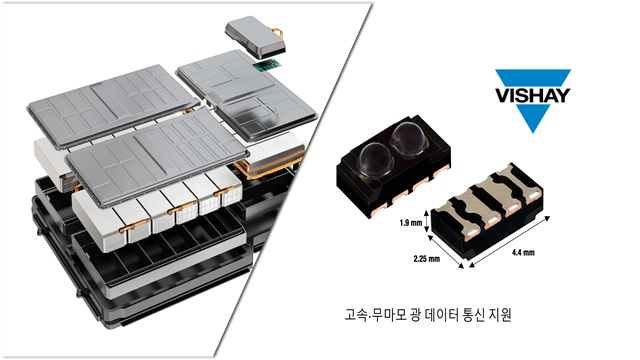 비쉐이비쉐이, 자동차용 광학 센서 4종 출시
 와이즈스톤리브포워드, 와이즈스톤 데이터 품질 심사 '클래스 A' 달성…“정합률 100%로 패션 DX 혁신 일궈”
-
 위고페어위고페어, 가품 판매자 DB 고도화…상호·플랫폼 바꾼 판매자 추적
 한국태양유전한국태양유전, '2026 AIoT 국제전시회' 참가 성료…냄새 센서와 주요 전자부품 전시
 슈퍼솔루션기가 컴퓨팅, “OCP 글로벌 서밋 2026”서 차세대 랙 스케일 AI 포트폴리오 공개
-
 aipd초·중학생 AI리터러시 자격증 'AIPD 주니어' 디지털배지 발행…한국AI융합기술인협회·이티에듀·레코스·한국지식재산서비스협회 협약 체결
 인아그룹'정밀위치측정 등 자동화 로봇 총출동' 인아텍앤코포, 로보월드 참가
 로옴세미컨덕터코리아로옴, GaN 고주파 스위칭 대응하는 TP-PFC 컨트롤러 IC 개발
-
 다래전략사업화센터한국환경산업기술원·다래전략사업화센터, 녹색산업 기업 6개사 투자 연계 지원
 에이블스토어Synology, AI 기반 보안 카메라 FC600·BC800Z 국내 출시...지능형 영상 감시 라인업 확대
 씨앤에프시스템박정수 씨앤에프시스템 대표, 국립중앙도서관서 'CEO 독서경영' 특강
×
![]()