국내외 커머스 기업 등 실제 서비스에서 악성 자동화 공격 대응 성과 입증
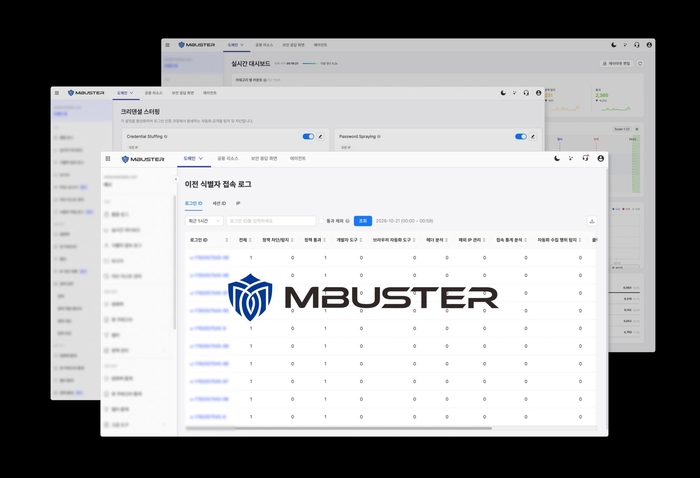
트래픽 관리 전문 기업 에스티씨랩(대표 김하동)은 자사의 AI 기반 자동화 봇·매크로 탐지 솔루션 엠버스터(MBuster)를 통해 실제 서비스 환경에서 발행하는 악성 자동화 공격을 모니터링하고, 크리덴셜 스터핑 등 계정 탈취 위협에 대한 대응을 지원하고 있다고 22일 밝혔다.
최근 금융권과 민간기업을 대상으로 한 계정 탈취 및 개인정보 유출 사고가 이어지면서, 비정상적인 로그인 시도를 탐지하고 차단하는 보안 체계의 필요성이 커지고 있다. 한국인터넷진흥원(KISA)도 지난 10월 3일, '최근 사이버공격 대비 기업 보안강화 권고'를 발표하고 반복적인 서비스 접근, 비정상적인 정보 조회, 새로운 접속 환경에서의 인증정보 사용 등 의심스러운 접근 행위에 대한 모니터링을 강조한 바 있다.
대표적인 계정 탈취 공격인 크리덴셜 스터핑은 다른 서비스에서 유출된 아이디와 비밀번호를 활용해 로그인 시도를 반복하는 자동화 공격으로, 정상적인 로그인 절차를 악용한다는 점에서 기존의 단순 차단 방식만으로는 대응하기 어렵다.
특히 공격자가 다수의 계정과 IP 주소를 분산 활용하는 경우, 특정 계정의 로그인 실패 횟수나 단일 IP의 접속 빈도만으로는 비정상적인 로그인 시도를 탐지하기 어렵다. 또한, 다양한 경로로 우회해 공격이 발생할 수 있어, CDN 등 특정 계층에만 의존하는 방어 방식으로는 보안 사각지대가 발생할 수 있다.
엠버스터는 개별 로그인 요청만 단순 분석하는 것이 아니라 IP, 세션, 로그인 ID 등 다양한 식별 정보와 로그인 시도 횟수, 접근 계정 수, 반복적인 요청 및 행동 패턴을 AI가 종합적으로 분석해 비정상적인 자동화 접근을 탐지한다.
또한, 단일 지점이 아닌 CDN, 클라이언트, 서버 사이드 전반을 커버하는 다계층 아키텍처를 갖추고 있어, 브라우저 에이전트 무력화, 우회는 물론, 서버에 대한 직접 호출 방식의 공격까지 탐지한다. 탐지된 의심 요청은 사전에 설정한 보안 정책에 따라 즉시 차단하거나 캡차 등을 통해 추가 검증을 수행한다.
엠버스터의 AI 기반 자동화 공격 대응 역량은 실제 고객 서비스에서도 확인되고 있다. 일본의 온라인 커머스 기업 A사의 경우, 자체 운영하는 쇼핑몰에서 지난 7월부터 3개월 간 총 13억 4,000만 건의 요청 중 약 1억 8,400만 건의 자동화 요청을 탐지했으며, 이 가운데 약 1,100만건의 악성 요청을 차단했다. 국내 티켓 예매 플랫폼 B사 역시 같은 기간 동안 약 1억 6,580만 건의 자동화 요청 탐지 후, 1억 180만 건을 차단해 크리덴셜 스터핑 및 취약점 탐색 등 다양한 자동화 공격에 대응했다.
김하동 에스티씨랩 대표는 “크리덴셜 스터핑과 같은 계정 탈취 공격은 정상적인 로그인 절차를 악용하기 때문에 기존의 계정정보 보호 조치만으로는 대응에 한계가 있을 수 있다”며 “기업은 실제 이용자의 정상적인 접속을 보호하면서 악성 자동화 공격을 식별하고 차단할 수 있는 대응 체계를 갖춰야 한다”고 말했다.
이어 “에스티씨랩은 다양한 서비스 환경에서 축적한 악성 봇 대응 경험과 AI 기반 탐지 기술을 바탕으로 기업들이 계정 탈취를 비롯한 자동화 공격 위협에 효과적으로 대응할 수 있도록 지원하겠다”고 밝혔다.
에스티씨랩은 대규모 트래픽과 클라우드 인프라의 안정적인 운영을 지원하는 트래픽 및 리소스 관리 전문기업으로서, 현재 약 600개 이상의 기업 및 기관의 디지털 서비스 안정성과 운영 효율성 향상을 지원하고 있다. 가상 대기실 솔루션 '넷퍼넬', AI 기반 악성 봇·매크로 탐지 및 관리 솔루션 '봇매니저', 쿠버네티스 운영 자동화 및 최적화 솔루션 '웨이브' 등을 개발·공급하고 있다.
이원지 기자 news21g@etnews.com