국내 기업의 사이버 방어 역량이 세계 평균을 밑도는 것으로 나타났다. 보안 조직 간 협업 부족과 분산된 데이터 관리 체계가 주요 문제로 지목됐다. 인공지능(AI)을 활용한 사이버 공격이 증가하는 만큼 조직 간 협력과 보안 대응 체계를 강화해야 한다는 제언이다.
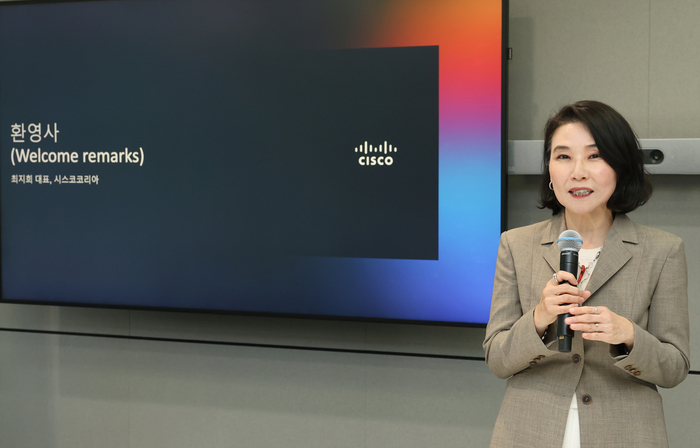
시스코코리아는 13일 서울 삼성동 사무실에서 열린 'AI 시대의 사이버보안' 미디어 라운드테이블에서 이 같은 내용의 '릴렌트리스 디펜스 보고서'를 발표했다. 이번 조사는 지난 4~5월 전 세계 30개국 보안 전문가 8000명을 대상으로 진행됐다.
조사 결과 국내 기업의 사이버 방어 역량은 100점 만점에 평균 58점으로 집계됐다. 세계 평균 64점보다 6점 낮았다. 시스코가 최상위 보안 역량을 갖춘 조직으로 분류한 '릴렌트리스 디펜더' 비율도 국내는 1%에 그쳤다. 세계 전체에서는 8%가 해당 그룹에 포함됐다.
최근 1년간 사업에 실질적인 영향을 미친 보안 사고를 경험한 조직은 국내 80%, 세계 전체 91%로 조사됐다. 전 세계에서 보고된 보안 사고의 35%는 AI 관련 공격을 포함했다.
국내 기업의 보안 대응을 가로막는 요인으로는 부서 간 협업 부족이 꼽혔다. 보안·네트워크·정보기술(IT) 부서가 정보를 공유하고 공동으로 대응한다는 국내 응답은 24%로, 세계 평균(41%)에 못 미쳤다. 황성규 시스코코리아 보안사업총괄 상무는 “모든 IT 운영 요원들이 다 보안을 우선적으로 생각해야 한다”며 “첫 번째 권한과 책임을 명확하게 하자. 팀을 하나로 통합해야 한다”고 말했다.
AI 기반 보안 기술의 효과는 확인됐지만 실제 활용은 제한적이었다. 국내 보안 실무자 80% 이상이 AI를 활용해 위협 탐지·대응 역량을 개선했다고 답했지만, 보안 운영에 AI 에이전트를 광범위하게 도입한 조직은 20%에 그쳤다. AI 에이전트가 침해됐을 때 이를 탐지하고 대응할 수 있다고 확신한 국내 조직도 37%에 불과했다.
보안 대응 역량을 높이기 위한 방안으로는 사고 발생 전 부서별 의사결정 권한과 책임을 정하는 것이 제시됐다. 여러 시스템에 분산된 보안 정보를 통합하고 실제 공격 상황을 가정한 대응 훈련도 필요하다는 설명이다. 위협 발생 초기에는 AI 기반 자동화를 활용해 탐지와 대응에 걸리는 시간을 단축해야 한다고 주장했다.
최지희 시스코코리아 대표는 “사람이 일일이 접속 기록을 분석해서는 해커의 속도를 절대 따라잡을 수 없다”며 “기업들이 부서 간 장벽을 허물고 AI를 보안 시스템에 적극 도입해야 한다”고 강조했다.
남궁경 기자 nkk@etnews.com